Alice & Bob: RSA-2048'i kırmak 22.593 kübitle mümkün olabilir
Fransız Alice & Bob, RSA-2048'i kırmak için milyonlarca değil yaklaşık 22.593 fiziksel kübit ve 3,14 gün gerektiğini hesaplıyor. Ama varsayımlar uzun bir liste.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
2019'da RSA-2048'i kırmak için yaklaşık 20 milyon kübit gerektiği söyleniyordu. Fransız şirket Alice & Bob şimdi 22.593 fiziksel kübit ve 3,14 günlük hesaplamanın yeteceğini öne sürüyor. Ortada çalışan bir makine yok, yalnızca kâğıt üzerinde bir hesap var.
RSA-2048, ondalık yazılışı 617 basamaklı bir sayıya dayanıyor. İki asal sayıyı çarpmak kolay, ama sonucun hangi çarpanlardan geldiğini bulmak klasik bilgisayarlar için pratikte imkânsız. 1994'ten beri bilinen Shor algoritması, yeterince büyük bir kuantum bilgisayarın bunu yapabileceğini gösteriyor. Asıl soru, bilgisayarın ne kadar büyük olması gerektiği.
Kübit sayısı neden bu kadar düştü?
2025'te Google'dan Craig Gidney tahmini bir milyonun altına indirmişti. Alice & Bob daha da aşağı iniyor, ama bu donanımın binlerce kat gelişti anlamına gelmiyor. Karşılaştırılan şey, varsayımları ve mimarisi farklı modeller.
İşin merkezinde “kedi kübitleri” (cat qubits) var. Süper iletken rezonatörlerdeki elektromanyetik alanın kuantum hâllerinin süperpozisyonunu kullanıyorlar ve bir tür hatayı belirgin biçimde azaltıyorlar. Böylece hata düzeltme için gereken ek kübit sayısı düşüyor. Daha verimli LDPC-cat kodları ve Shor algoritmasındaki iyileştirmeler de işin içinde.
Daha hızlı bir senaryo da var: on makineye bölünmüş 610.530 kübit, sayıyı yaklaşık 75 dakikada çarpanlarına ayırabilirmiş.
Hesabın tuzakları neler?
Yazarlar, tek bir kübit için ortalama yüz yılda bir görülen çok düşük bir hata oranı varsayıyor. Bu hata saatte bir olsaydı, ihtiyaç yaklaşık 45 bin kübite çıkıyor. İşlem hızı, kontrol ve soğutma gereksinimleri de ayrıca duruyor. Çalışma hakem denetiminden geçmedi ve şirketin kendi yaklaşımını gelecek vaat eden göstermekte açık bir çıkarı var.
Banka şifrelemesi tehlikede mi?
RSA-2048, bankacılık şifrelemesinin tamamı değil. Modern bağlantılar AES gibi simetrik şifrelemeyi ve eliptik eğrilere dayalı anahtar değişimini de kullanıyor. RSA'yı kırmak birinin hesabına otomatik erişim vermez. Yine de Shor algoritması eliptik eğri kriptografisini de tehdit ediyor.
Savunma şimdiden var. ABD'deki NIST 2024'te kuantum sonrası kriptografi standartlarını onayladı: anahtar anlaşması için ML-KEM, dijital imzalar için ML-DSA. Kuantum bilgisayar gerektirmiyorlar, ama sistemlerin güncellenmesi ve eski çözümlerin bırakılması lazım. Bu da karmaşık finans altyapılarında yıllar sürebilir.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →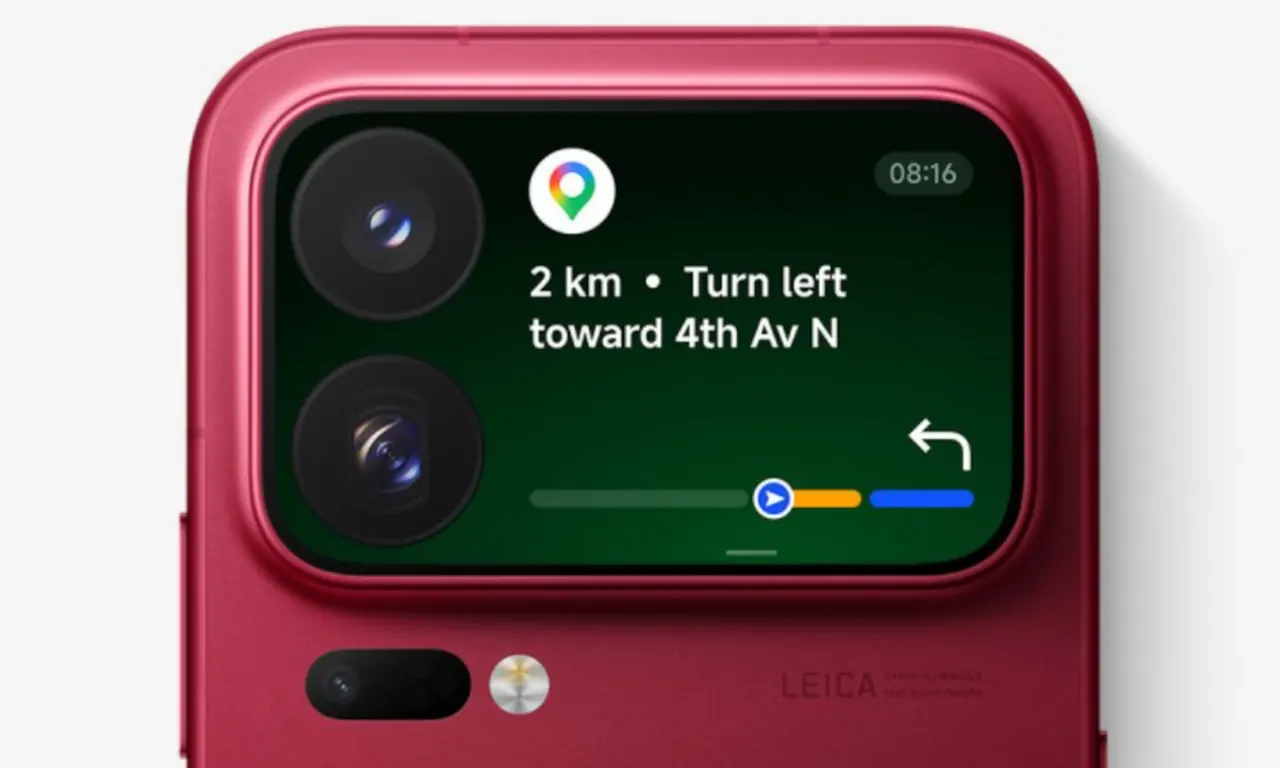
Xiaomi 18 Pro arka ekran: Google Haritalar telefonun arkasında
Nvidia Çin çip kısıtlamaları Jensen Huang skandalıyla sertleşebilir
Samsung'da Navigo geçişi: Google'a geçince neyi kaybediyorsunuz
Asteroid madenciliği platin fiyatını yüzde 75'ten fazla düşürebilir
Daha fazla: Güvenlik
Tümünü gör →
Danfoss AK-SM 800A: market soğutma kontrolcüleri hâlâ açıkta
FaceStealer dolandırıcılığı: sahte “sesiniz kapalı” görüşmesi, 400 milyon dolar

Daiso parola defteri tükendi: Japonya'da veri sızıntıları artıyor
