FaceStealer dolandırıcılığı: sahte “sesiniz kapalı” görüşmesi, 400 milyon dolar
FBI'a göre Kuzey Koreli hackerlar, sessiz bir arkadaşın göründüğü sahte Zoom görüşmeleri ve sahte ses güncellemesiyle 400 milyon dolardan fazlasını çaldı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Bir arkadaşınız sizi görüntülü görüşmeye çağırıyor. Yüzünü görüyorsunuz, dudakları kıpırdıyor ama ses yok. Sohbet kutusunda bir not çıkıyor: sesin gelmesi için yazılımı güncelleyin. FBI'a göre FaceStealer denen dolandırıcılık tam olarak böyle işliyor ve Kuzey Kore bağlantılı hackerlara 18 ayda 400 milyon doları aşkın kazanç sağladı.
ABD hükümeti perşembe günü, geçen ay Binance'ten çalınan 6,3 milyar dolarlık vurgunun içinden 1,2 milyar doları aşkın tutarın el konulması veya kullanımının kısıtlanması için mahkeme izni aldığını açıkladı. Mahkeme ayrıca FaceStealer'da kullanılan bulut altyapısının kapatılmasına da izin verdi. FBI, kurbanlara ait 900'den fazla webcam kaydına el koyduğunu söylüyor.
FaceStealer dolandırıcılığı nasıl işliyor?
Önce hedef, ele geçirilmiş bir hesaptan toplantı daveti alıyor. FBI Los Angeles'tan özel ajan Jeremy Robertson'a göre mesaj, kişinin eskiden o kişiyle yaptığı konuşmalara veya ilgi alanlarına dayandığı için inandırıcı görünüyor. Takvim davetindeki bağlantı, gerçeğine benzeyen yazım hatalı bir adres (typosquatting) taşıyor.
Bağlantı sahte bir Zoom veya Teams toplantısına çıkıyor. Saldırganlar hedefin kamerasını kaydederken ekranda daveti gönderdiği sanılan kişinin önceden hazırlanmış videosunu oynatıyor. Bazen kripto ve web3 dünyasının tanınmış isimlerinin deepfake videoları da kullanılıyor. Kurban sesi duyamayınca yazılım güncellemesi öneren bir bağlantı alıyor. Tıklayınca kripto çalan bir zararlı yazılım yükleniyor ve kişi listesi saldırganlara gidiyor, böylece dolandırıcılık yayılıyor.
Kimler hedefte?
Kripto ve web3 çalışanları ile açık kaynak yazılım geliştiricileri ve bakımcıları. Hackerlar özellikle yazılım depolarına erişmek istiyor, çünkü bu, tedarik zinciri saldırılarının ilk adımı.
FBI saldırıyı, Lazarus Group'un bir kolu sayılan Sapphire Sleet'e bağlıyor. Grup UNC1069, Stardust Chollima, APT38 ve BlueNoroff adlarıyla da biliniyor. FBI Siber Bölümü'nden Brett Leatherman, Kuzey Koreli hackerların sızma, sosyal mühendislik ve deepfake'i giderek daha fazla birleştirdiğini söyledi.
Soruşturmacılar ve özel sektör ortakları, hırsızlıktan bu yana 2,7 milyar dolardan fazla varlığın dondurulmasına yardımcı oldu. Binance saldırısını ise FBI, yine Lazarus bağlantılı TraderTraitor'a atfetmişti.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →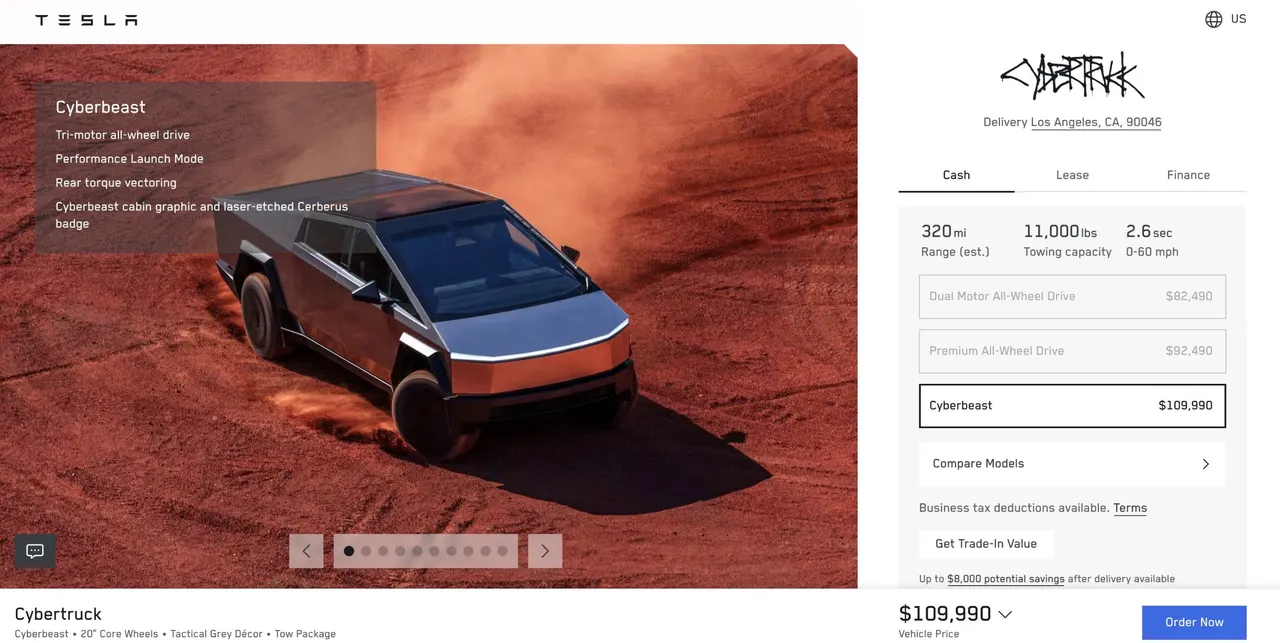
Tesla Cybertruck artık 109.990 dolardan başlıyor, Ağustos'tan %57 zam
Gemini banka hesabı bağlantısı: Google Wallet ile geliyor
Tahmin piyasaları: Kongre devlet görevlilerinin bahsini sınırlayabilir
Pixel Private Space hatası: karanlık mod gizli alanı ortaya çıkarıyor
Daha fazla: Güvenlik
Tümünü gör →
Daiso parola defteri tükendi: Japonya'da veri sızıntıları artıyor

Tinder'a milyonluk GDPR cezası: İrlanda denetçisi Match Group'u cezalandırdı
Uber veri sızıntısı: Fireworks AI'dan sürücü belgeleri çalındı