Daiso parola defteri tükendi: Japonya'da veri sızıntıları artıyor
Japonya'da peş peşe gelen veri sızıntılarının ardından Daiso'nun kağıt parola defteri raflarda azaldı. Devletin güvenlik kurumu IPA da kağıdı yasaklamıyor, ama uyarıyor.

 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Veri sızıntıları arttıkça Japonya'da insanlar kağıda dönüyor. Her şeyin yaklaşık 100 yen olduğu Daiso mağazalarındaki kağıt parola defteri geçici olarak stokta kalmadı.
Şirket (Daiso Industries, Higashihiroshima merkezli) satışların ekim sonundan beri hafta hafta arttığını söyledi. Somut rakam vermedi, ama son artış defteri geliştiren ekibi bile şaşırtmış. Defterin kasım içinde yeniden stoklara girmesi planlanıyor, üretimi artırmak için de çalışılıyor. Parola yönetimiyle ilgili yeni ürün ise şimdilik yok.
Defter 2020 sonbaharından beri satışta. Başta özellikle dijital cihazlarda parola yönetimine mesafeli ya da bunu zor bulan yaşlılar düşünülmüştü. Daiso'ya göre ilgi şimdi, ağa bağlı olmayan kağıdın verdiği güvenden geliyor.
Zamanlama tesadüf değil. MM Research Institute'un araştırmasına göre siber saldırı kaynaklı sızıntı sayısı ağustosta 72, eylülde 81 iken ekimde 193'e çıktı. Parola ve giriş kimliği gibi kimlik bilgisi sızıntısı ekim sonu itibarıyla yaklaşık 161 milyon kayda ulaştı. Bu, 2025'in tamamının (5,14 milyon) yaklaşık 31 katı. Büyük örneklerden biri Sourcenext: 15 Ekim'de, parolaların da dahil olduğu en fazla 22,52 milyon üye kaydının sızmış olabileceğini açıkladı.
Parolayı kağıda yazmak güvenli mi?
Japonya'nın bilgi teknolojileri teşvik kurumu IPA kağıdı reddetmiyor. 2022'deki görüşü değişmedi: kağıt “mutlaka olumsuz değil”. Kurum, her hizmet için ayrı, büyük küçük harf ve rakamdan oluşan yaklaşık 15 haneli parola öneriyor. Parola yöneticileri de sorun değil, yeter ki destek hattı olan güvenilir bir hizmet seçilsin.
Ama kağıdın zayıf yanları var. Defteri yanında taşırsan kaybedebilir ya da biri omzunun üzerinden bakabilir. Ayrıca giriş bilgilerini hizmetin kendisi de tutuyor. Sızıntı oradan olursa, elindeki defter bir işe yaramaz. Saldırganlar sızan kimlik ve parolaları başka hizmetlerde de dener. Bu “liste tabanlı saldırı”yı kasımda Muji'nin online mağazası doğruladı, piyango resmi sitesinde de olasılık gündemde.
IPA, hizmet destekliyorsa çok faktörlü kimlik doğrulama ve passkey (parolasız giriş anahtarı) kullanmayı öneriyor. Beklenmedik e-posta ve SMS'ler de sahte sayılıp linkleri açılmamalı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →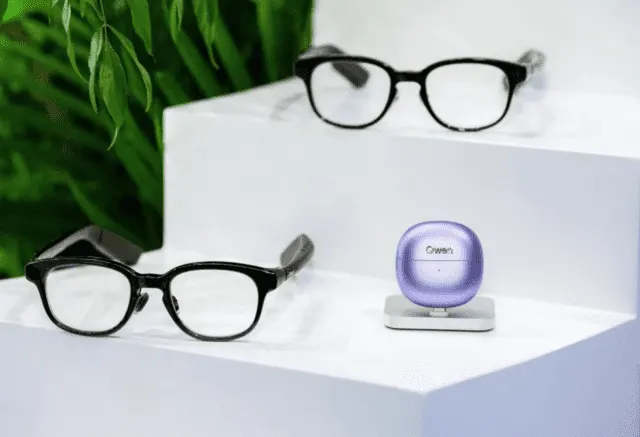
Akıllı gözlük Qwen N1 Pro kalp atışı ve göz yorgunluğunu ölçüyor
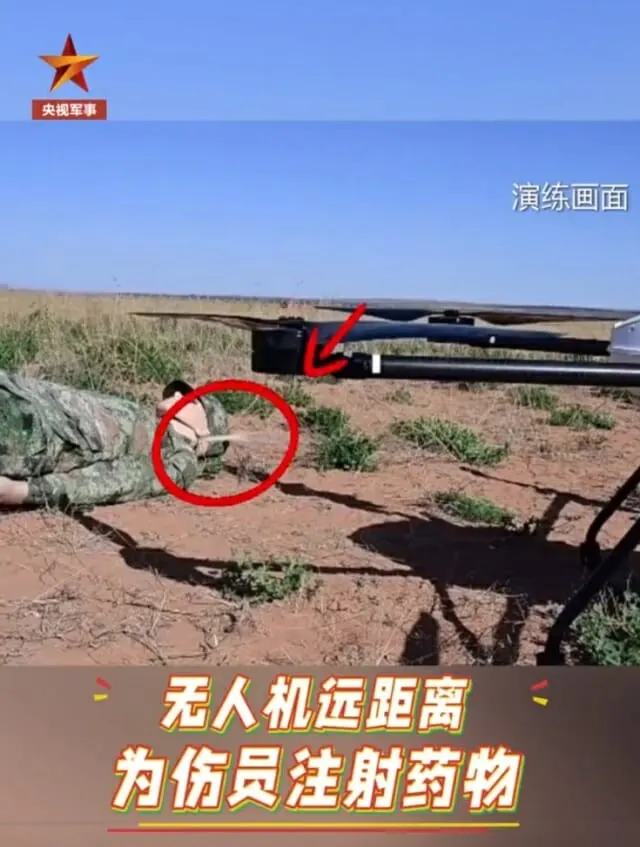
Çin'in tıbbi dronu yaralı askerlere dartla acil ilaç atıyor
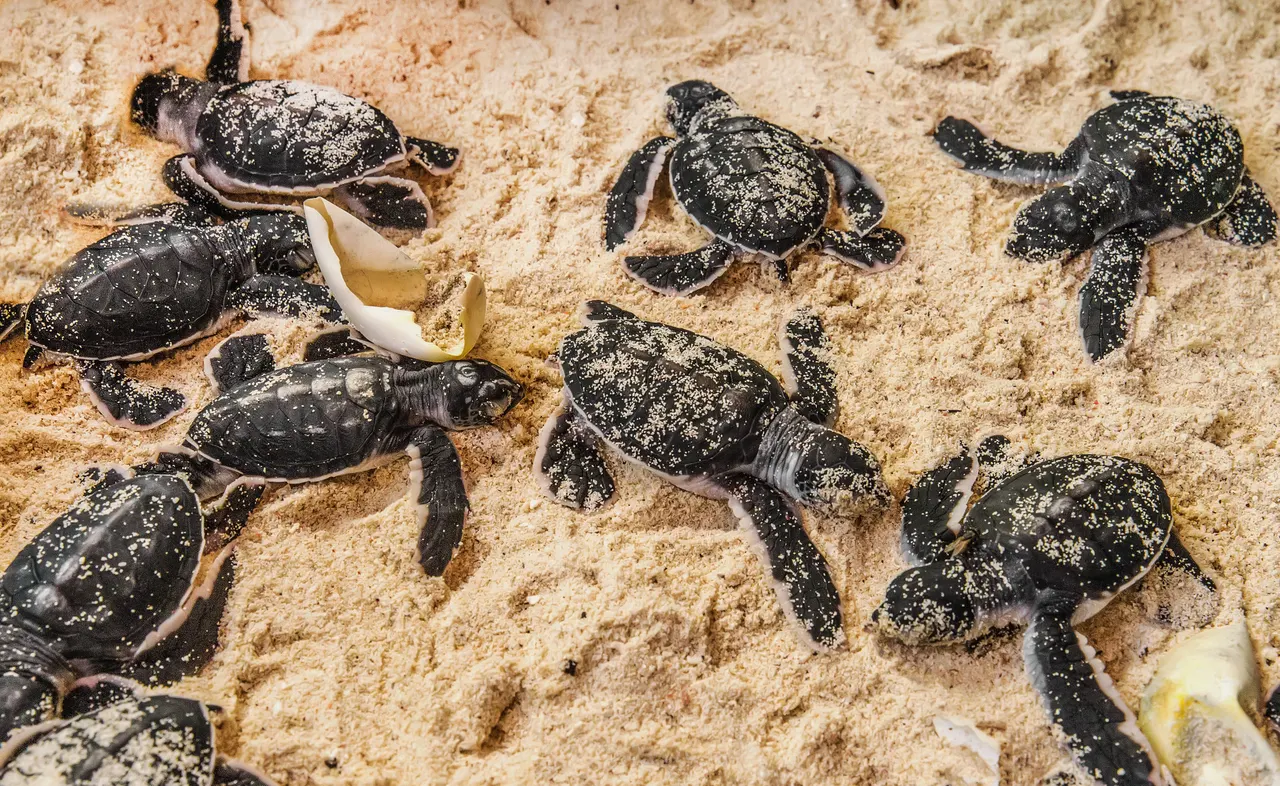
Florida'daki yavru deniz kaplumbağalarının hepsi dişi çıktı
Claude hesap yasakları: 193 kişilik anket VPN tavsiyelerini sınadı
Daha fazla: Güvenlik
Tümünü gör →
Tinder'a milyonluk GDPR cezası: İrlanda denetçisi Match Group'u cezalandırdı
Uber veri sızıntısı: Fireworks AI'dan sürücü belgeleri çalındı
Pedro Sánchez hacklenen iPhone'u için: "Bir UFO" dedi, Jordi Wild podcast'inde