AirSnitch saldırısı Wi-Fi istemci yalıtımını yaklaşık 2 saniyede aşıyor
Aynı ağdaki yabancıların sizi dinlemesini önlemesi gereken Wi-Fi istemci yalıtımı, araştırmacıların denediği her ortamda aşıldı.
 SUMO· sayı bulmacası
 Dialo· konuşarak dil öğrenin
 ediviewer· EDI dosyalarını belge gibi okuyun
 giftdetect· doğru hediye dakikalar içinde
Kafede ya da otelde aynı Wi-Fi ağındaki bir yabancının trafiğinizi göremeyeceğini düşünüyorsanız, AirSnitch bu varsayımı sarsıyor. Araştırmacılar, istemci yalıtımı (client isolation) özelliğini test ettikleri her ortamda aşmayı başardı.
California Üniversitesi Riverside ve diğer kurumlardan araştırmacılar, yöntemi “AirSnitch: Demystifying and Breaking Client Isolation in Wi-Fi Networks” başlıklı makalede anlattı. Çalışma Şubat 2026'da San Diego'daki NDSS konferansında sunuldu. Ev ve kurumsal router'lar ile üniversite ağları denendi. Hepsi en az bir saldırıyla aşıldı, yani dinleme ve veri enjeksiyonu mümkün oldu.
Wi-Fi istemci yalıtımı nedir?
Aynı ağdaki cihazların birbirine doğrudan erişmesini engelleyen özelliktir. Sektörde ortak bir standart olmadığı için her üretici kendi yöntemini uyguluyor. Zayıflık da buradan çıkıyor.
Üç açık yol
Birincisi GTK, yani tüm cihazlara toplu yayın yapmak için paylaşılan şifreleme anahtarı. Saldırgan, kurbana ait paketi router'dan gelmiş gibi görünen bir yayının içine gömüyor ve ağ bunu normal trafik sayıyor.
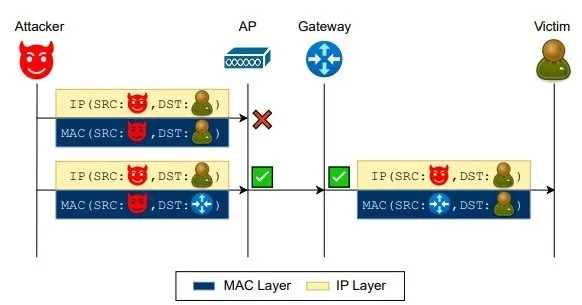
İkincisi “gateway bouncing”. Birçok cihaz MAC katmanında doğrudan iletişimi engelliyor ama IP katmanında kısıtlama yapmıyor. Saldırgan paketi router'a gönderip nihai IP adresi olarak kurbanı yazınca router paketi kurbana kendisi iletiyor.
Üçüncüsü “port stealing”. Modern erişim noktalarında frekans bandına ve ana ya da misafir ağı gibi kullanıma göre birden fazla BSSID var, içeride bunlar ayrı sanal portlar sayılıyor. Saldırgan misafir ağından kurbanın MAC adresini taklit ederek bağlanınca erişim noktası kurbanın yer değiştirdiğini sanıp trafiği saldırgana yönlendiriyor. Şifresiz açık bir misafir ağında bu, güçlü biçimde şifrelenmiş olması gereken trafiğin havaya açık sızmasına yol açıyor. Router'ın MAC adresi taklit edilirse diğer cihazlardan internete giden trafik de ele geçirilebiliyor.
Trafiği yakalamayı ve veri enjeksiyonunu birleştiren saldırgan, kurbanın pek fark etmeyeceği bir ortadaki adam (MitM) saldırısı kuruyor. Netgear R8000'de bu yaklaşık 2 saniye sürdü.
Denemelerde misafir Wi-Fi'dan ana ağdaki cihazların trafiği gecikmesiz dinlendi. Ayrıca şirketin kablolu tarafındaki RADIUS kimlik doğrulama sunucusunun trafiği dinlenip parola çözüldü ve ağı ele geçiren sahte erişim noktasıyla trafik ile kimlik bilgileri yakalandı.
Göz atmaya değer uygulamalar
SUMO: sayı bulmacasıDoğru kareleri seçin, toplayın, hedefe ulaşın. Öğrenmesi kolay, ustalaşması zor. Ücretsiz, her yaşa uygun.
Dialo: konuşarak dil öğreninYapay zekâ sohbet partneriyle konuşun; her cümleniz düzeltilip kendi dilinizde açıklanarak geri gelsin. 9 dil, A1'den C2'ye.
ediviewer: EDI dosyalarını belge gibi okuyunEDIFACT ve X12 mesajlarını açın, her segment açıklansın, JSON/XML'e çevirin, PDF ve Excel'e aktarın. Yerelde çalışır, yükleme yok.
giftdetect: doğru hediye dakikalar içindeKime, hangi özel gün için ve nasıl bir karakter olduğunu seçin. Arama motoru yerel mağazaların ürün açıklamalarını okuyup uygun olanları sıralar. Ücretsiz, kayıt yok.
Aynı günden diğer haberler
Tümünü gör →
Ottawa'da 417 otoyolunda uyuyan Tesla sürücüsüne OPP'den ceza

Nāpōwawāʻenakaulua: Webb'in Bulduğu En Eski Kuasar Çifti

United Airlines yapay zeka ajanlarını kısıtlıyor: check-in'i bot yapamaz

Jensen Huang Nvidia CEO'luğundan istifa etti, yerine Colette Kress geçti
Daha fazla: Güvenlik
Tümünü gör →
ScreenConnect RMM+ eklentisi açığı 288 bilgisayarı vurdu
Akıllı TV sizi dinliyor mu? Televizyon üreticilerinin topladığı veriler

Krakow saldırganının iPhone'u: Savcılar Apple'dan yardım isteyebilir
