Взлом автомобилей: уязвимостей меньше, но атаки уходят в приложения и облако
Исследование университетов Гётеборга и Чалмерса насчитало 413 уязвимостей в ПО автомобилей за 2022–2024 годы. Их число падает, но слабые места смещаются в приложения и облако.

Число известных уязвимостей в программном обеспечении автомобилей снижается с 2019 года, но поводов для спокойствия это не дает: изменился и характер самих брешей. К такому выводу пришли исследователи университетов Гётеборга и Чалмерса.
Только за 2022–2024 годы они насчитали 413 задокументированных уязвимостей. Цифра выглядит внушительно, но, по более ранним данным, одних лишь в 2019 году было задокументировано 363 бреши.
Точки входа смещаются
«Десять лет назад большинство уязвимостей находили в бортовых системах автомобиля, — говорит Сриджита Басу, первый автор исследования. — Сейчас доля слабых мест в приложениях, на сайтах и в облачных сервисах выросла почти втрое».
Из таких данных можно извлечь много личной информации: место жительства, работу, увлечения, школу детей. Именно так произошло в 2024 году у Volkswagen.
Мультимедийная система должна быть строго отделена от критически важных функций, таких как ABS, ESP и системы помощи водителю. Но так бывает не всегда: в 2015 году исследователи через мультимедиа Jeep Cherokee смогли удаленно управлять тормозами, педалью газа и дверными замками. По словам авторов работы, инфотейнмент и телематика часто служат мостом к более чувствительным сетям автомобиля, а уязвимости в основном связаны с ПО сторонних поставщиков.
Басу удивило, насколько элементарны некоторые бреши, например пароли, которые не меняли с момента установки. Самым уязвимым продуктом оказался open source-инструмент Grafana, а чаще всего встречались SQL-инъекции и межсайтовый скриптинг.
Поверхность атаки растет
Чем теснее автомобили связаны с окружением, например через стриминг видео или обмен данными с зарядной станцией, тем шире поверхность атаки. А чем больше люди полагаются на системы помощи водителю, тем тяжелее последствия взлома. Одним лишь улучшенным шифрованием проблему не решить: главная беда в отсутствии проверки прав доступа. Вход в систему подтверждает лишь личность, но не то, вправе ли человек пользоваться именно этим автомобилем и запрашиваемой функцией.
Басу советует автопроизводителям учиться у веба и ИТ, где многие такие бреши известны годами. Водителям рекомендуется использовать надежные пароли и регулярно обновлять ПО.
Приложения, на которые стоит взглянуть
 SUMO: числовая головоломка
Выбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
 Dialo: учите языки, разговаривая
Общайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
 ediviewer: читайте EDI-файлы как документы
Открывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →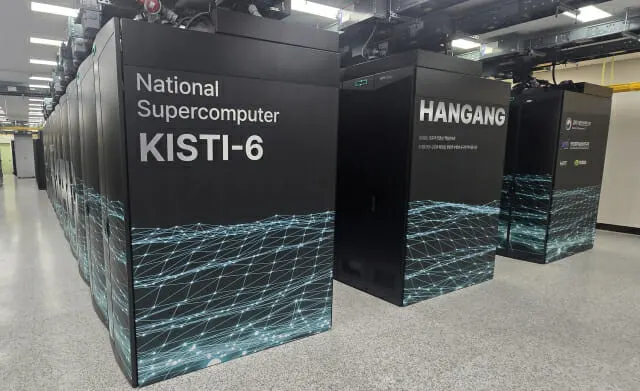
Южная Корея запустила суперкомпьютер «Ханган» с 8496 GPU
ZIGU LABS представила GBR — суверенный ИИ без трансформеров
Club Tourism: утечка данных 4,32 млн клиентов после взлома