VOLTA Stealer использует LLM для оценки ценности жертв
Исследователи описали VOLTA — стилер для Windows, который передаёт украденные данные языковой модели для оценки выгоды от жертвы. При отказе он переключается на другие модели.

Исследователи рассказали о стилере VOLTA (VOLTA-AUTODOXER), который использует большую языковую модель, чтобы определить финансовую ценность каждой жертвы. Программу выявили в ходе исследования CAIRN. Это самоудаляющийся стилер для Windows.
Досье вместо сырого лога
VOLTA собирает стандартный набор: пароли из браузеров, cookie, платёжные карты, сид-фразы криптокошельков, сессии Discord, Telegram, Steam и Roblox, токены Microsoft OAuth, ключи SSH и облачных сервисов, профили Wi-Fi и скриншоты. Затем формирует структурированный пакет: геолокация и домашний адрес, место работы, предполагаемый год рождения, последние четыре цифры карты, рабочие пространства Slack, оценочная стоимость аккаунта Roblox.
Данные обогащаются с помощью украденных сессий: программа ищет в Gmail чеки для подтверждения адреса, извлекает историю заказов UberEats и DoorDash, собирает сведения через Discord.
Пакет отправляется POST-запросом в OpenRouter. Системный промпт предписывает модели действовать как аналитик, оценивающий цель. В отчёте есть раздел «WHAT THEY'RE WORTH», где активы делятся по уровню монетизации (низкий, средний, высокий), и «THEIR OPSEC» с оценкой защищённости жертвы и качества паролей. Фиксированная температура 0,2 говорит о ставке на точность и последовательность.
Цепочка моделей на случай отказа
Если модель отказывается, VOLTA переключается на цепочку из трёх других. По мнению исследователей, это указывает на целенаправленную проработку с учётом встроенных ограничений (guardrails). Взаимодействие с ИИ идёт на устройстве жертвы через её сетевое соединение, ещё до отправки данных наружу. Результаты сохраняются в Identity_Report.txt и AI_Analysis.txt, которые упаковываются в volta_dox.zip и передаются злоумышленникам.
Стилер не использует инфраструктуру, принадлежащую атакующим. Он содержит встроенный инструмент взлома хранилищ кошельков, результат попадает в раздел «WALLET VAULTS CRACKED». Настройки, включая Telegram-канал и API-ключи, задаются шаблоном из шести полей, заполняемых при сборке, — это модель «конструктора», где автор продаёт доступ и создаёт уникальный файл под каждый заказ. Поля зашифрованы, но ключ — SHA-256 от двух констант из самого файла, так что защита чисто формальная.
Приложения, на которые стоит взглянуть
 SUMO: числовая головоломка
Выбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
 Dialo: учите языки, разговаривая
Общайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
 ediviewer: читайте EDI-файлы как документы
Открывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
Albatrus создаёт Apollo AI — базовую ИИ-систему для больниц Японии
Nvidia прекращает поддержку Windows 10 в драйверах Game Ready
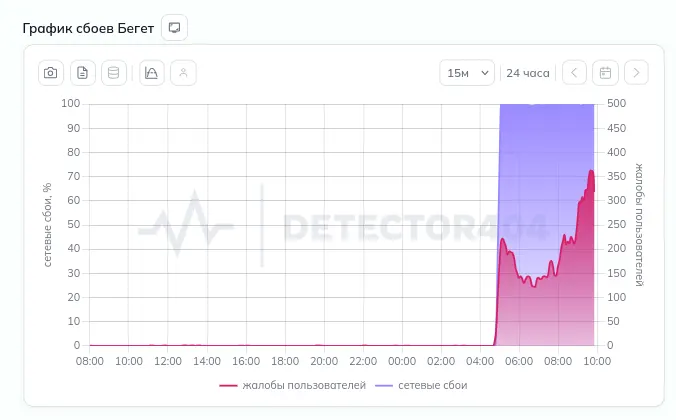
Глобальный сбой Beget: не работают сайты, DNS, почта и VPS
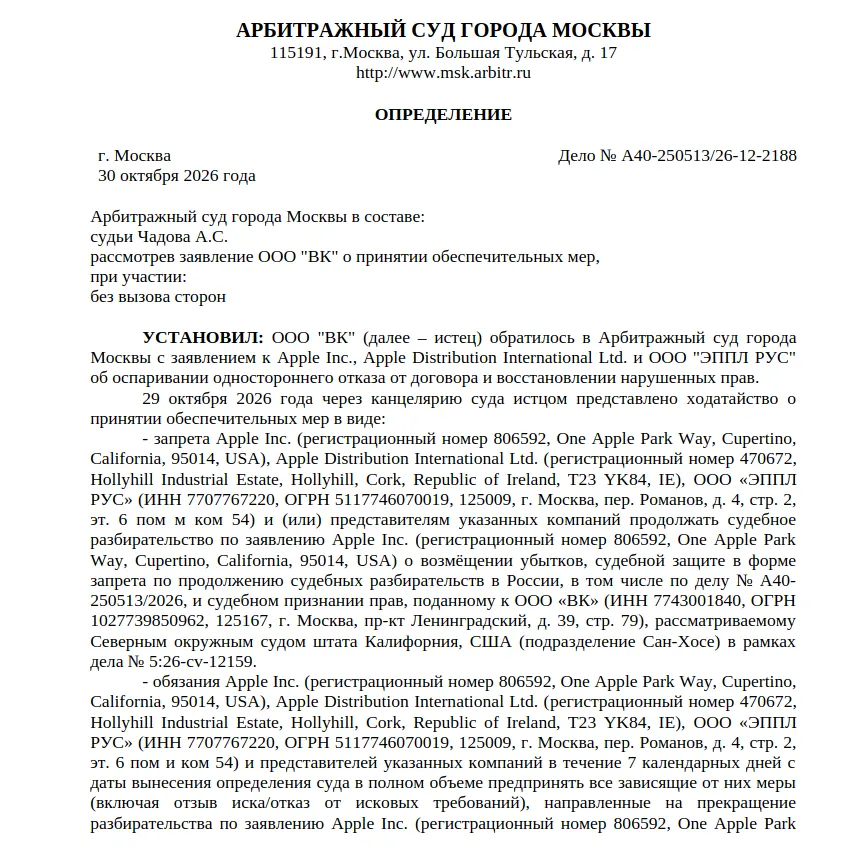
Арбитражный суд Москвы запретил Apple судиться с VK в США
Ещё в рубрике: Безопасность
Показать все →
Взлом автомобилей: уязвимостей меньше, но атаки уходят в приложения и облако
Банк Кореи проведёт тестовый взлом офисной сети для работы с ИИ

GMO Trust Login: утечка данных 45 030 человек из хранилища логотипов
