Sekoia: фальшивые сайты используют для слежки за iPhone и Android
Исследователи Sekoia обнаружили шпионские кампании, возможно связанные с внешней разведкой России: через поддельные сайты атакуют iPhone и Android без свежих обновлений.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Специалисты по кибербезопасности компании Sekoia выявили новые шпионские кампании против владельцев iPhone и Android-смартфонов. По данным отчёта, за ними могут стоять структуры, связанные с внешней разведкой России. Злоумышленники используют поддельные или взломанные сайты, чтобы похитить личные данные и информацию об устройствах отдельных пользователей.
Как устроены атаки
Хакеры создают сайты, внешне неотличимые от настоящих. Один из примеров — ресурс, связанный с празднованием 250-летия независимости США: атакующие зарегистрировали адрес, похожий на оригинальный, и добавили вредоносный код, срабатывающий при заходе на страницу. Также использовались сайты на тему российско-украинской войны и подделка официального сайта лондонского отеля Raffles.
При этом преступники не ограничивались ожиданием посетителей. Чтобы убедить выбранные цели открыть ссылки, применялись фальшивые приглашения в календаре, уведомления о мероприятиях и тщательно составленные сообщения.
Когда пользователь заходит на поддельный сайт, код на JavaScript проверяет браузер, тип устройства и операционную систему. На основе этих данных злоумышленники выбирают способ взлома из трёх разных цепочек уязвимостей. Часть атак использует технику zero-click: после доставки атаки жертве не нужно ничего нажимать или скачивать.
Почему опасны уже закрытые уязвимости
Кампании опираются на уязвимости типа N-day — уже обнаруженные и исправленные в официальных обновлениях. Apple и Google выпустили патчи, но на устройствах без этих обновлений бреши остаются эксплуатируемыми. Поэтому тот, кто откладывает обновление телефона, остаётся под угрозой, даже если производитель давно устранил проблему.
Что рекомендуют:
- устанавливать свежие версии iOS или Android сразу после выхода;
- обновлять приложения и браузер;
- не переходить по ссылкам из неожиданных сообщений и неизвестных приглашений в календаре;
- проверять адрес сайта перед вводом данных и не полагаться на его внешний вид.
История показывает: отказ от обновления — это не только пропущенные функции, но и открытая дверь для известных уязвимостей, которые используют для шпионажа и кражи данных.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →
Heidi Health сократит 18% сотрудников после раунда на $140 млн
Ранние сотрудники Revolut вывели ИИ-стартап Haido из стелс-режима
Барселонский стартап Kabilio привлек €10 млн на ИИ-агента для бухгалтеров
Foodsi и Green Caffè Nero: паки с выпечкой из 95 кофеен Польши
Ещё в рубрике: Безопасность
Показать все →
Apple в iOS 27.3 начнёт проверять публичные ссылки iCloud
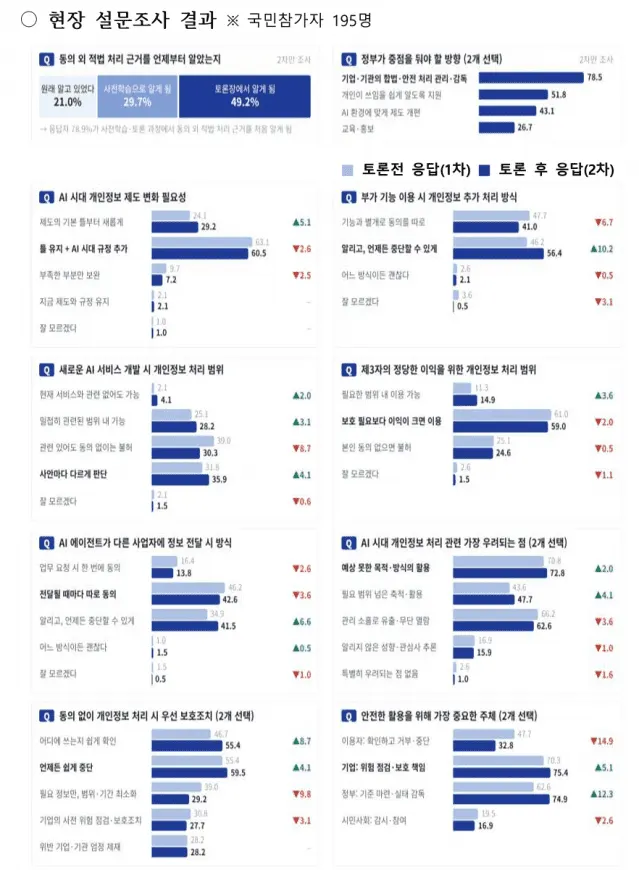
Корейский регулятор PIPC до конца года подготовит реформу защиты данных для эпохи ИИ
NIKKE: лаунчер для ПК мог запустить вредоносный код после взлома CDN