NIKKE: лаунчер для ПК мог запустить вредоносный код после взлома CDN
Разработчики NIKKE сообщили, что скрипты лаунчера для Windows изменил посторонний. Игрокам советуют проверить ПК и сменить пароли.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
 giftdetect· подходящий подарок за минуты
Команда, отвечающая за игру «Victory Goddess: NIKKE», 5 ноября объявила, что часть скриптовых файлов лаунчера для ПК была изменена третьей стороной, и при запуске приложения мог выполниться вредоносный код. Операторы принесли извинения.
NIKKE — шутер-RPG для смартфонов и ПК от южнокорейской студии SHIFT UP. Глобально игру издаёт бренд Level Infinite китайской Tencent. Извинения опубликованы в официальном аккаунте в X от имени Level Infinite, а не SHIFT UP.
Хронология
По данным операторов, 27 сентября в 10:59 был перехвачен домен insightjs.com, который использовался в части сервисов игры. В тот же день около 15:41 были изменены четыре скриптовых файла, которые лаунчер загружает с официального CDN: в них добавили код, подключающийся к определённому домену. Раздача вредоносной программы через эти скрипты началась 30 октября в 3:52.
Аномалию заметили 4 ноября около полуночи. С 2:04 до 2:23 три вредоносных файла заменили, остановив распространение, а в 12:09 завершили обновление кэша CDN для четвёртого. Исправленный лаунчер уже раздаётся. Детали вредоноса не раскрыты, но исследователь MotherSphere, поднявший вопрос до официального заявления, сообщал, что скрипты доставляют программу «K2F», способную удалённо управлять ПК и красть пароли.
Что делать пользователям
Проверить компьютер просят всех, кто хотя бы раз запускал лаунчер для Windows после 15:41 27 сентября. С 5 ноября в ПК-клиент добавлена функция античита Tencent ACE, которая обнаруживает и удаляет эту угрозу. Перед проверкой нужно полностью закрыть браузеры вроде Chrome, иначе часть файлов удалить не удастся. Для тех, у кого лаунчера нет, есть многошаговая ручная инструкция: строка «k2f_chan registered» в логе лаунчера означает, что вредонос мог выполниться.
После очистки следует сменить пароли учётных записей, которыми пользовались на этом ПК, отозвать и заново выпустить сохранённые API-ключи и токены доступа, затем выполнить полное сканирование антивирусом и офлайн-проверку Microsoft Defender. Делать это рекомендуют с проверенного или другого незатронутого устройства.
Игрокам обещают внутриигровые подарки; при странностях в аккаунтах вне игры или финансовых потерях нужно обращаться в службу поддержки. Команда выясняет, как были изменены файлы, и оценивает масштаб инцидента. Среди мер — усиление мониторинга, проверка целостности внешних ресурсов и минимизация прав функций лаунчера. В соцсетях звучит критика медленного информирования, но есть и поддержка операторов.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
giftdetect: подходящий подарок за минутыВыберите, кому, по какому поводу и с каким характером. Поисковик читает описания товаров местных магазинов и выводит то, что подходит. Бесплатно, без регистрации.
Ещё за этот день
Показать все →Ранние сотрудники Revolut вывели ИИ-стартап Haido из стелс-режима
Барселонский стартап Kabilio привлек €10 млн на ИИ-агента для бухгалтеров
Foodsi и Green Caffè Nero: паки с выпечкой из 95 кофеен Польши
Blik Global в Revolut: платежи Blik теперь доступны за пределами Польши
Ещё в рубрике: Безопасность
Показать все →
Apple в iOS 27.3 начнёт проверять публичные ссылки iCloud
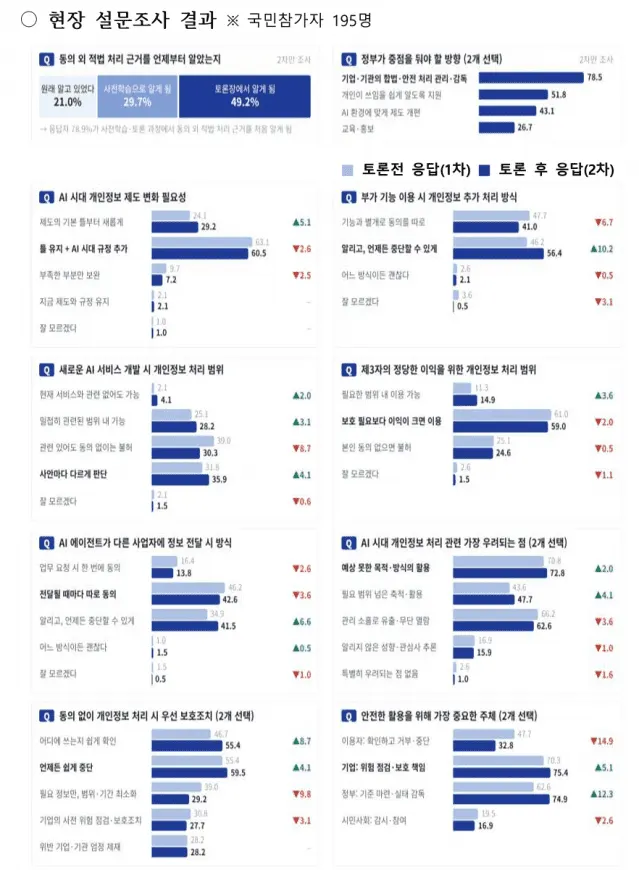
Корейский регулятор PIPC до конца года подготовит реформу защиты данных для эпохи ИИ