PHP2Shell: критические уязвимости PHP отключили сайты, BSI бьёт тревогу
Две критические уязвимости PHP под общим названием PHP2Shell получили 9,2 балла CVSS и отключили сайты по всему миру. Немецкое BSI объявило оранжевый уровень и требует обновиться.
В среду днём по всему миру многие сайты были превентивно отключены от сети из-за двух уязвимостей в PHP, объединённых названием PHP2Shell. Германское Федеральное ведомство по информационной безопасности (BSI) выпустило официальное предупреждение уровня «3 / Orange» — второго по значимости. Ведомство советует при сомнениях временно полностью отключить уязвимые веб-серверы от интернета.
Уязвимости имеют идентификаторы CVE-2026-109618 и CVE-2026-109619, каждая оценена по шкале CVSS в 9,2 балла. По имеющимся данным, онлайн-сервисы временно отключили госорганы Финляндии и Нидерландов, часть подразделений BBC, многие немецкие муниципалитеты, больницы и университеты.
Почему масштаб так велик
По данным Wiz, на PHP работает около 70 процентов сайтов мира, хотя эту оценку нельзя проверить независимо. Ошибка находится в самой среде выполнения PHP, поэтому уязвимы WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud и MediaWiki, даже если их собственный код безупречен.
Wiz описывает четыре связанные ошибки безопасности памяти, уходящие корнями в PHP 5.4. Когда злоумышленник намеренно вызывает переполнение памяти, PHP прерывает операцию и освобождает память, но не полностью удаляет внутренние ссылки на неё. Следующий запрос в том же рабочем процессе обращается к ячейкам, куда уже внедрён чужой код, — это механизм use-after-free. Без авторизации можно удалённо выполнить вредоносный код или, как в случае Heartbleed, считать из памяти пароли, ключи API и данные сессий.
Как нашли уязвимости
Первые признаки одной из ошибок заметили ещё в 2024 году при аудите Quarkslab по заказу Sovereign Tech Agency, но из-за отсутствия согласия в команде и известного пути атаки её не исправили. Практическую атаку 11 августа 2026 года впервые показали Calif и OpenAI с помощью модели GPT-5.6 Sol. Через восемь дней Wiz независимо нашла то же семейство ошибок, используя также неопубликованную версию Gemini 4 Argon. Если раньше связывание таких ошибок занимало месяцы, то теперь модели справляются за часы — это помогает и защитникам, и атакующим.
Что делать администраторам
Команда PHP выпустила исправленные версии 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также бэкпорты для снятых с поддержки веток 7.4, 8.0 и 8.1. Наибольший риск — у Apache с модулем mod_php. Веб-фаерволы вроде Cloudflare полной защиты не дают. Временно можно отключить индикатор прогресса загрузки (session.upload_progress.enabled=0) и снять лимит памяти (memory_limit=-1). В логах стоит искать всплески ошибок HTTP 500 и необычно крупные cookie PHPSESSID. Список затронутых продуктов, включая pfSense и OPNsense, ведёт нидерландский NCSC-NL.
Приложения, на которые стоит взглянуть
 SUMO: числовая головоломка
Выбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
 Dialo: учите языки, разговаривая
Общайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
 ediviewer: читайте EDI-файлы как документы
Открывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
JASPER при поддержке ESA предупредит пилотов о спуфинге GPS
Iron Warriors: польские студенты проехали 837 км на литре
Space HPC: первый суперкомпьютер ЕКА выдаёт 5 петафлопс
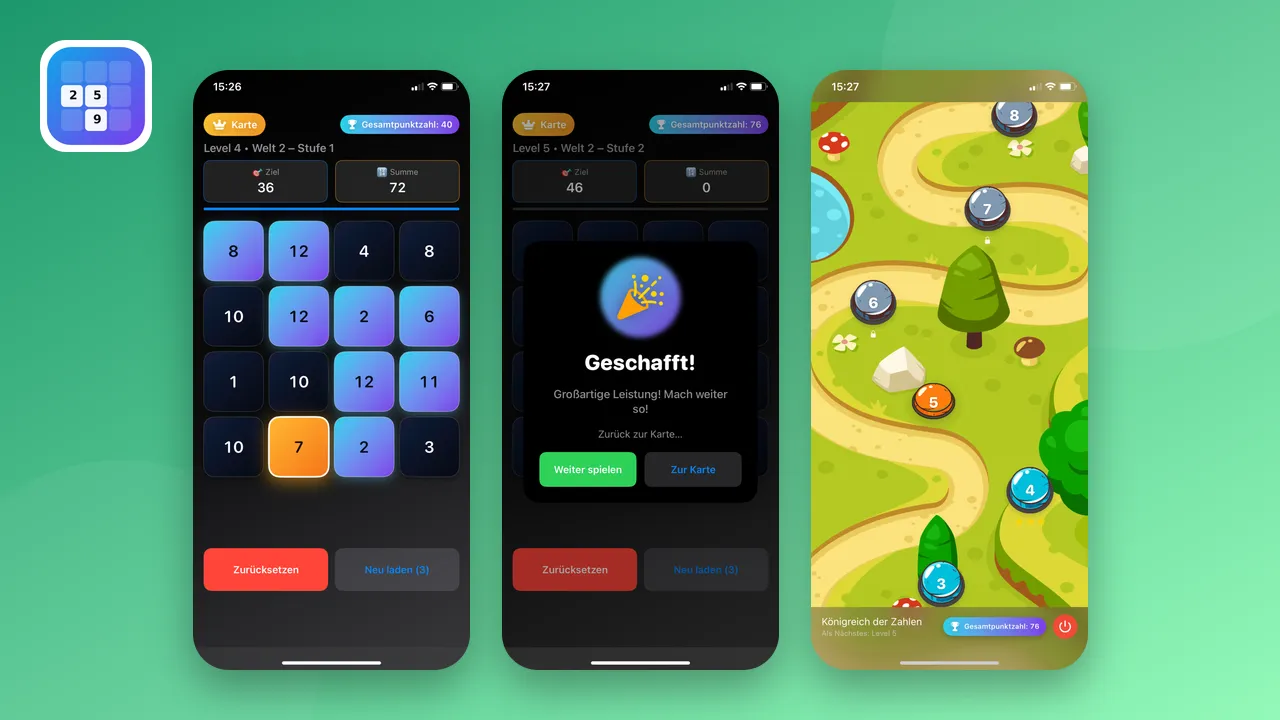
SUMO: бесплатная числовая головоломка на iOS и Android для ума
Ещё в рубрике: Безопасность
Показать все →
Cohere: Qwen3.8-Flash-Next от Alibaba пыталась отправить файл в Пекин
SMS of Death: уязвимость Android отключает связь одним сообщением

CrowdStrike: четыре хакерские группировки доверили атаки Claude Code
