Cyber Resilience Act ЕС ставит под удар дешёвые беспроводные мыши
С декабря 2027 года производители даже самых дешёвых беспроводных мышей должны соблюдать требования ЕС по кибербезопасности. Дополнительные расходы могут сильнее всего ударить по бюджетным моделям.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
С 11 декабря 2027 года производителям беспроводных мышей, в том числе самых дешёвых, придётся выполнять требования Cyber Resilience Act (CRA), то есть регламента ЕС 2024/2847. Дополнительные расходы могут сильнее всего ударить по бюджетным моделям.
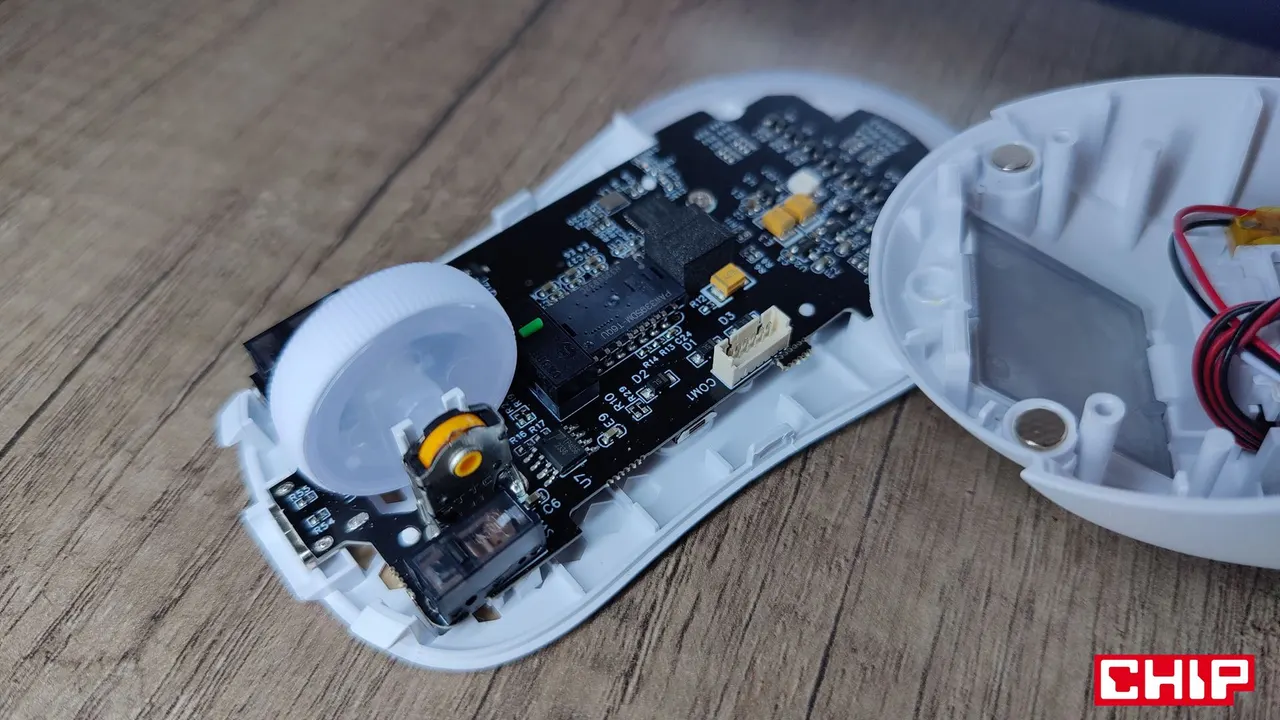
Даже простая мышь содержит контроллер, встроенное ПО и радиомодуль, который связывается с USB-приёмником. CRA охватывает широкую категорию продуктов с цифровыми элементами, поэтому под него попадает и периферия. Правила распространяются и на проводные устройства, так что возврат к кабелю не освобождает производителя от новых обязанностей.
Что требует CRA
Регламент не обязывает шифровать каждое радиосоединение. Он требует защищать конфиденциальность и целостность данных, предотвращать несанкционированный доступ и снижать риск эксплуатации уязвимостей. Шифрование — лишь один из способов, конкретные решения зависят от оценки рисков. Угроза реальна: в 2016 году исследователи Bastille раскрыли уязвимости MouseJack. В некоторых радиоустройствах можно было отправлять поддельные команды, которые компьютер воспринимал как нажатия клавиш, и выполнять их на чужой машине с расстояния до 100 метров. Шифрование связи не ново: его уже обеспечивает, например, Logitech Logi Bolt.
Главная проблема — стоимость
Производители должны документировать риски, обрабатывать сообщения об уязвимостях и обеспечивать поддержку безопасности, как правило не менее пяти лет, если обоснованный ожидаемый срок использования продукта не короче. Правила об уведомлении о серьёзных инцидентах и активно эксплуатируемых уязвимостях действуют уже с 11 сентября 2026 года.
Крупным компаниям придётся расширить существующие процессы, а небольшим фирмам, продающим дешёвые мыши на готовых контроллерах и ПО подрядчиков, будет сложнее. Исследование ENISA, опубликованное в июне 2026 года и охватившее 194 организации, показало: о CRA слышали 66% респондентов, но 142 заявили о нужде в финансовой поддержке при подготовке. Опрос касался не только производителей периферии.
Старые мыши не исчезнут из магазинов автоматически. Устройства, выведенные на рынок ЕС до 11 декабря 2027 года, как правило, не обязаны соответствовать новым конструктивным требованиям, если их не изменят существенно. Исключение — обязанность сообщать об эксплуатируемых уязвимостях и серьёзных инцидентах. Новые партии должны соответствовать правилам, даже если проект создан раньше.
Таким образом, главная угроза — не шифрование, а необходимость содержать подразделение по кибербезопасности. Итогом могут стать рост цен, сокращение числа самых дешёвых моделей или больший интерес к проводным устройствам, которые проще защитить.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
Т2 превратил запуск MVNO в бизнес с 25 партнёрскими проектами
Votour V5: на бывшем заводе Hyundai стартовал выпуск кроссовера
ChatGPT для компьютера: OpenAI тестирует слияние Chat и Work
Офицер HMAS Sydney увидел на фрегате Álvaro de Bazán копию своего корабля
Ещё в рубрике: Безопасность
Показать все →
Guardia Civil купила за 2,5 млн евро систему удалённого доступа к телефонам
Amutable открыла превью Linux, который доказывает свое состояние
Хакер с Claude и DeepSeek атаковал 9 банков в Южной Корее