Вредоносное расширение Claude Code 2.1.313 ставило SSH-бэкдор
Подменённая версия 2.1.313 расширения Claude Code распространялась через Open VSX и маркетплейс Cursor и пыталась установить SSH-бэкдор на macOS, Linux и Windows.
В каталоге Open VSX и маркетплейсе Cursor обнаружили вредоносную версию официального расширения Claude Code для VS Code. Сборка 2.1.313 пыталась установить постоянный SSH-бэкдор на компьютеры разработчиков с macOS, Linux и Windows. Это атака на цепочку поставок.
Первой подозрительную активность на конечных устройствах заметила компания Phorion. Она призвала организации немедленно проверить рабочие среды на наличие версии 2.1.313 и при её обнаружении запускать процедуру реагирования на инциденты. В официальном Visual Studio Marketplace эта версия не появлялась. Anthropic заменила её версией 2.1.314, а заражённую удалила. Независимая проверка не нашла вредоносного кода в новой сборке.
Что делал вредоносный код
По данным Cursor, расширение собирало сведения о хосте и пользователе: имя хоста и пользователя, ОС, архитектуру, домашний каталог, названия переменных окружения, рабочие директории, адрес почты из настроек Git и публичный IP. Кроме того, оно пыталось добавить SSH-ключ злоумышленника в authorized_keys, включить локальную службу SSH и открыть обратный SSH-туннель. Из-за ошибок в коде этот этап обычно не срабатывал — исключением были редкие случаи запуска Cursor с правами администратора.
Для закрепления туннеля использовались LaunchAgent в macOS и запланированная задача с резервным скриптом автозагрузки в Windows; скрипты пытались восстановить туннель примерно раз в 60 секунд. Сведения о хосте и состоянии бэкдора уходили POST-запросом на эндпоинт /beacon (порт 8099).
Cursor подтвердил инцидент: пострадать могло не более 5000 пользователей, с ними свяжутся напрямую. Вредоносную версию удалили, маркетплейс временно отключили, аудит не выявил других скомпрометированных расширений, ключи доступа обновили, а сервер злоумышленников отключили вместе с хостинг-провайдером.
Что дальше
Обновление до 2.1.314 не удаляет бэкдор из уже заражённых систем и не устраняет последствия прежней активности. Cursor заявляет, что расширение разработала не Anthropic, однако пакет загрузили через верифицированный аккаунт компании. Как сообщается, клиентов об инциденте Anthropic не уведомляла.
Ещё за этот день
Показать все →
Нацсобрание Франции одобрило налог 5,5 цента за гигабайт
Cobot System, Zens и Fitin названы лучшими венчурными компаниями октября
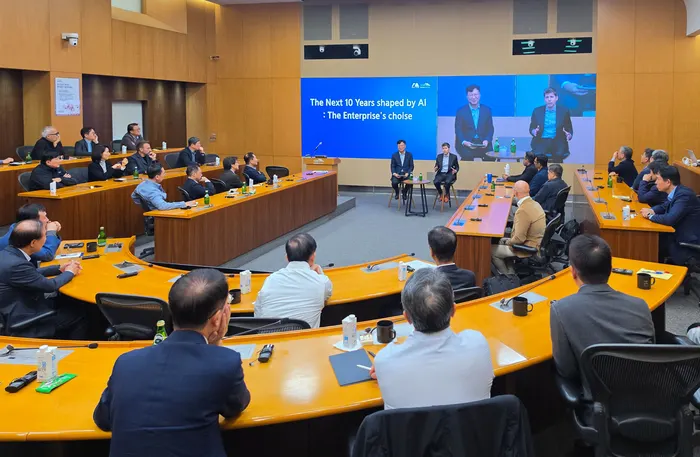
Samsung пригласил главу OpenAI Сэма Альтмана к топ-менеджерам
LG Electronics начала сама собирать гуманоида Cloid в Сеуле
Ещё в рубрике: Безопасность
Показать все →
Matsuya Foods: утечка 2,38 млн записей из приложения

К2 Кибербезопасность заняла второе место на «Киберарене» GIS Days 2026

AO3 отключён на срок до 4 недель из-за инцидента безопасности
