AU Small Finance Bank проверяет утечку данных на платформе Salesforce
AU Small Finance Bank расследует возможную утечку на платформе Salesforce, а хакер, по данным объявления, продаёт админ-доступ к Vijay Sales за $25 тысяч.

AU Small Finance Bank (AU SFB) расследует возможную утечку данных на программной платформе, которую размещает Salesforce. Там хранится ограниченная информация о клиентах банка по автокредитам. Банк из Джайпура заявляет, что его собственные системы не затронуты, а все банковские услуги работают в штатном режиме.
Что заявляют хакеры
Проверка началась после публикации аккаунта Hackmanac, отслеживающего киберинциденты, в соцсети X. Группа ScarlettGroup заявила о взломе данных банка и пригрозила опубликовать похищенное. По её словам, в массиве есть KYC-документы, данные PAN и Aadhaar, кредитные отчёты, банковские выписки, кредитные заявки, подписанные договоры и страховые документы. Также хакеры говорят о доступе к данным CRM, сведениям о сотрудниках и журналам аудита. Независимо эти заявления не подтверждены.
Банк не подтвердил, что именно платформа Salesforce стала источником данных, которыми располагает группа, и не сообщил, сколько клиентов могло пострадать. AU SFB сотрудничает с Salesforce с 2024 года: тогда банк цифровизировал оформление автокредитов.
Ранее клиенты Salesforce сталкивались с атаками на основе социальной инженерии и скомпрометированных подключений сторонних приложений. В одной из кампаний злоумышленники с помощью голосового фишинга убеждали сотрудников подключить вредоносные приложения к корпоративным аккаунтам. Однако подтверждённых доказательств связи нынешнего инцидента с такими кампаниями или взлома основной платформы Salesforce нет.
Доступ к Vijay Sales в продаже
Отдельно пользователь под ником «shinymontanna» предлагает суперадминистраторский доступ к внутренним системам сети электроники Vijay Sales за $25 тысяч, следует из публикации аккаунта DarkWeb Informer. В объявлении говорится о более чем 3 млн записей о заказах, данных 15 тысяч сотрудников и платёжных записях примерно 140 тысяч поставщиков. Автор утверждает, что доступ охватывает также данные клиентов, платежи и банковские переводы, складские остатки, финансовые отчёты и внутренние приложения, с правами на просмотр, изменение и экспорт.
В сети ходят скриншоты административных панелей, но объём доступа и факт выгрузки данных не подтверждены. Vijay Sales не ответила на запросы.
Инциденты происходят на фоне других случаев: в этом месяце SBI сообщил о появлении в даркнете 3897 клиентских записей, а eMudhra объявила о закрытии глобального бизнеса SSL/TLS-сертификатов после инцидента с безопасностью сертификатов.
Ещё за этот день
Показать все →
Глава SK Group Чхве Тхэ Вон встретился с Сэмом Альтманом в Сеуле
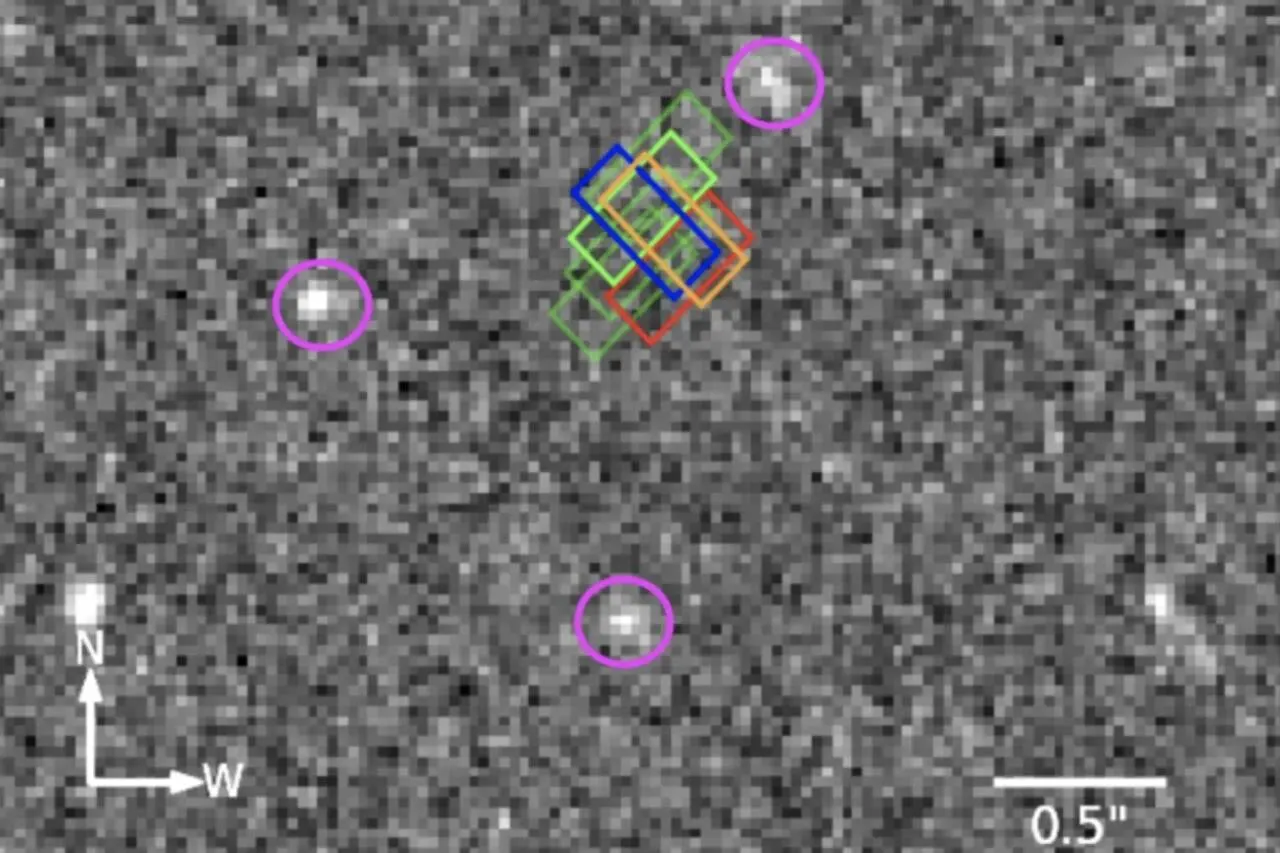
Телескоп Уэбб обнаружил загадочную эмиссионную линию в пустом небе
AFRL испытала капсулу SpaceX Starfall для доставки грузов
RheEnergise: плотная жидкость позволит строить ГАЭС на невысоких холмах
Ещё в рубрике: Безопасность
Показать все →
Шадаев предложил блокировать все SIM-карты владельцев мошеннических аккаунтов MAX

Испания возглавила рейтинг Европы по открытым в интернете солнечным системам

Android: уязвимость «SMS of Death» выводит телефон из строя
