Asoview: утечка данных 15,8 млн участников через подрядчика Arara
Японский сервис бронирования досуга Asoview сообщил об утечке 15 821 184 записей участников после несанкционированного доступа к почтовому сервису Arara.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
Asoview, оператор одного из крупнейших в Японии сервисов бронирования досуга «Asoview!», 3 ноября объявил об утечке данных 15 821 184 участников. Причиной стал несанкционированный доступ к сервису компании Arara, которой поручена рассылка электронных писем.
Какие данные утекли
Утечка затронула участников, которым Asoview отправлял письма через сервис Arara Message. По данным компании, раскрыты адреса электронной почты и имена, а также ID и номер участника, пол, дата регистрации, дата последнего входа, почтовый индекс и регион проживания. Кроме того, утекли сведения о покупках: дата и время приобретения билета, тип билета, количество билетов, число участников и информация об отмене.
Пока неизвестно, каким именно участникам принадлежат утекшие адреса. Arara выясняет круг пострадавших, а Asoview после получения данных сверит их со своими и свяжется с каждым затронутым участником индивидуально.
Меры компании
Asoview получил уведомление от Arara 2 ноября. В тот же день компания остановила все рассылки через Arara Message и аннулировала учётные данные, включая пароль панели управления и API-ключи. Также проверяется, не было ли несанкционированного доступа к собственным системам.
Компания намерена пересмотреть критерии выбора внешних подрядчиков и сервисов, сократить объём информации, передаваемой партнёрам, до необходимого минимума и усилить контроль за ними.
Согласно пресс-релизу от 22 октября, у Asoview более 23 млн участников, а в каталоге 28 тысяч планов — от парков аттракционов и аквариумов до активного отдыха на природе. Электронные билеты можно бронировать и покупать на сайте и в приложении. Для пользователей главный риск — фишинговые письма от имени сервиса, поэтому до уточнения круга пострадавших к таким сообщениям стоит относиться осторожно.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →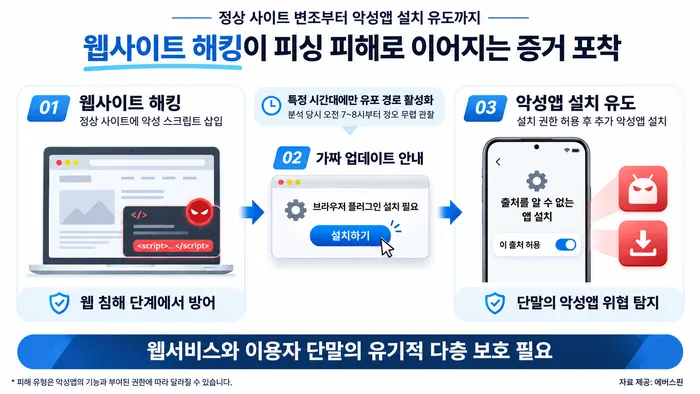
Фальшивое обновление браузера Samsung на взломанных сайтах
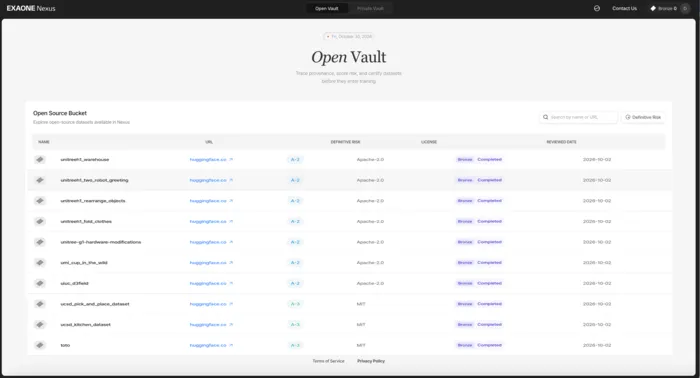
LG AI Research: агент EXAONE Nexus удешевил проверку авторских прав в 1000 раз
США не дают SK hynix лицензию на оборудование для завода в Даляне