Фальшивое обновление браузера Samsung на взломанных сайтах
Компания Everspin обнаружила на легальных сайтах скрипты, которые показывают поддельный плагин браузера Samsung и заставляют пользователей Android установить вредоносное ПО.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
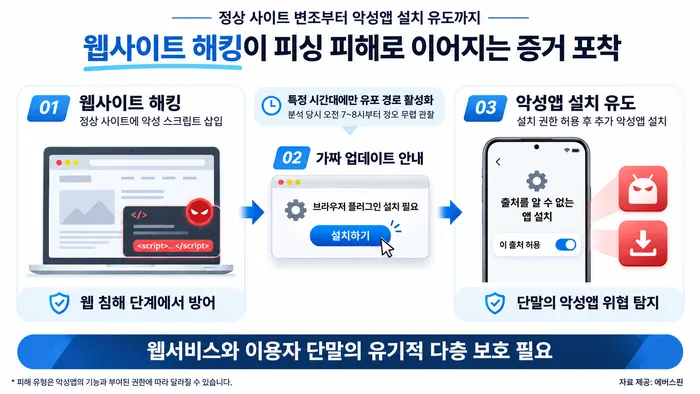
Южнокорейская компания по кибербезопасности Everspin сообщила 4 ноября об атаке, в которой на взломанных легальных сайтах показывается фальшивое уведомление об обновлении браузера. Цель — заставить посетителей установить вредоносное приложение.
По данным компании, внешний скрипт для установки вредоносных программ обнаружен на сайтах из разных отраслей, включая рыболовные, аудиотехнику и медицинские учреждения. Зашедшему на сайт пользователю показывают окно о необходимости установить плагин браузера Samsung. После нажатия кнопки скачивается установочный файл, а при его запуске появляется сообщение о дополнительном обновлении и предложение установить второе приложение.
Как устроена схема
В Android для установки приложений не из официального магазина нужно отдельное разрешение пользователя. Злоумышленники убеждают включить право «установка приложений из неизвестных источников». Итоговое вредоносное приложение не отображается в обычном списке приложений, а в настройках устройства значится под названием «Samsung».
Замечено и то, что канал распространения активен лишь в определённые часы. Примерно с 7–8 утра до полудня экран установки и загрузка работали, в остальное время возникала ошибка. Поэтому проверка безопасности, проведённая в другое время, может не выявить вредоносную активность.
Почему это важно
Everspin считает, что случай показывает ограниченность подхода, при котором защита от взлома сайтов и мобильного фишинга выстраивается раздельно. Если корпоративный сайт становится каналом доставки вредоносных приложений, мишенью оказываются и его посетители.
Компания подчёркивает необходимость единой защиты веб-сервисов и мобильных устройств и предлагает решения EverSafe Web и FakeFinder для обнаружения вредоносных приложений. Глава Everspin Ха Ён Бин отметил, что взлом и фишинг в такой цепочке связаны. По его словам, когда ИИ помогает анализировать, создавать и видоизменять атаки, защита только веба или только мобильных устройств не позволяет управлять всем путём атаки.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
Вредонос VOLTA крадёт пароли и спрашивает ИИ, сколько стоят жертвы
Обновление Samsung One UI 9 ломает Android Auto на Galaxy
Бесплатный Starlink для польских сёл: инвесторы завоёвывают лояльность