Android: уязвимость SMS of Death выводит телефоны из строя одним SMS
Уязвимость CVE-2026-58882 в Android позволяет одним специально созданным SMS отключить мобильную связь или вызвать цикл перезагрузок. Рабочий эксплойт уже опубликован.

 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
Исследователь безопасности Марк Бла раскрыл уязвимость SMS of Death в Android с идентификатором CVE-2026-58882. Она позволяет атакующему удалённо отключить мобильную связь или вывести телефон из строя с помощью одного специально сформированного SMS. Исследователь также опубликовал рабочий пример эксплуатации.
Уязвимость относится к классу zero-click: она обрывает текущие звонки, включая экстренные, без каких-либо действий владельца. Система обрабатывает вредоносное сообщение ещё до того, как оно попадает во входящие, поэтому жертва не видит никаких признаков причины сбоя.
Как работает ошибка
Причина в отсутствии проверки значения длины заголовка в функции WapPushOverSms.decodeWapPdu. Злоумышленнику достаточно отправить искажённое WAP Push-сообщение размером восемь байт как сообщение с данными на порт 2948. Значение превращается в отрицательное число, выделение памяти завершается неудачей, процесс com.android.phone, отвечающий за мобильную связь, аварийно завершается, и связь с сетью пропадает.
Сбои могут повторяться, если оператор снова пытается доставить вредоносные сообщения или если Android обрабатывает сообщения, ранее сохранённые на телефоне. В тестах 20 таких сообщений загоняли телефоны в непрерывный цикл перезагрузок. Одно устройство на Android 12 примерно каждые 90 секунд перезагружалось в режиме восстановления, и вернуть его к жизни удалось только сбросом до заводских настроек. Участник GitHub под ником Sakis нашёл способ удалить такие сообщения через ADB, но для этого нужны серьёзные технические навыки и доступ к компьютеру.
Исправление и уязвимые устройства
Google закрыла уязвимость в октябрьских обновлениях безопасности 2026 года для Android 14, 15, 16 и 17, хотя в официальный бюллетень за этот месяц она не вошла. Исправление перехватывает исключения при обработке искажённых сообщений и удаляет вредоносные сообщения из базы SMS, чтобы сбои не повторялись.
Уязвимыми остаются устройства на Android 12 и 13, не получившие патч, а также любые телефоны, до которых ещё не дошло октябрьское обновление. Сроки зависят от производителя и оператора: например, Galaxy S24 Ultra получал обновление постепенно. Поскольку рабочий эксплойт находится в открытом доступе, пользователям Android рекомендуют как можно скорее установить последнее доступное обновление безопасности.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →
GTA 6: предзагрузка на PS5 и Xbox начнётся 10 ноября, 212 ГБ
ЕС одобрил покупку JD.com владельца MediaMarkt, компании Ceconomy
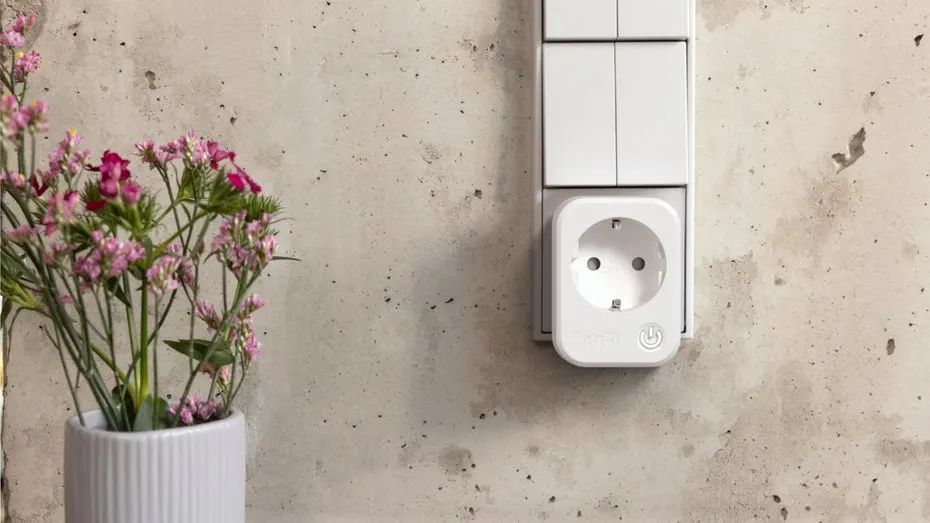
Fritz Smart Energy 201: умная розетка с Matter за 49 евро
Немецкие дата-центры бьют рекорд по инвестициям, но отстают от мира
Ещё в рубрике: Безопасность
Показать все →
NASK запустил госпрограмму bug bounty в Польше с фондом в 1 млн злотых

Proton VPN подтверждает no-log открытым кодом и 4 аудитами

GitBook сообщил о взломе с помощью ИИ и сбросил токены
