Утечка Arara Message: под угрозой 77 млн адресов e-mail
Японская Arara сообщила, что при взломе сервиса рассылок Arara Message могли утечь около 77 млн адресов e-mail клиентов до 380 компаний. Сервис полностью остановлен.
 SUMO· числовая головоломка
 Dialo· учите языки, разговаривая
 ediviewer· читайте EDI-файлы как документы
Японская компания Arara, дочерняя структура Paycloud Holdings, обнародовала новые данные о несанкционированном доступе к сервису рассылок Arara Message. Согласно сообщению от 2 ноября, около 77 млн адресов e-mail утекли или могли утечь. Затронуты не более 380 компаний-клиентов. С 31 октября сервис полностью остановлен, сроки возобновления не определены.
Атака дошла до серверов клиентов
В первом сообщении от 29 октября речь шла об утечке около 3,01 млн адресов из общей системной среды. Дальнейшее расследование показало, что ущерб затронул и другие серверы. С 28 по 31 октября злоумышленник через серверы Arara Message проник в системы клиентов и вынес с 97 серверов около 77 млн адресов e-mail и данных участников.
В них входят имена, пол, даты рождения, номера телефонов, номера участников и адреса; набор полей зависит от клиента. Цифры уточняются и могут измениться. Они не равны числу пострадавших, так как у одного человека может быть несколько адресов.
По первому инциденту число адресов выросло с примерно 3,01 млн до 3 386 187. Кроме того, данные клиентов пяти компаний, включая имена и названия фирм, могли утечь в объёме до 411 827 записей. Эти числа не суммировались, так как могут пересекаться с 77 млн.
Рассылка под видом кредитной компании
Злоумышленник также использовал сервис в своих целях: с 28 по 30 октября было отправлено до 7,13 млн подозрительных писем от имени кредитной компании. Адрес отправителя — news@arara.com, темы вроде «Просьба подтвердить условия использования». Компания просит не переходить по ссылкам из этих писем.
По данным компании, причиной стали уязвимость веб-сервера и проблемы системной среды. Скомпрометированные учётные данные аннулированы, связь серверов отключена. Сервис вернут после установления пути проникновения и проверки безопасности. Другие сервисы Arara не затронуты.
Пострадал и оператор сервиса бронирования досуга Asoview!: 3 ноября он сообщил об утечке 15 821 184 записей участников. Пароли и данные кредитных карт в них не входят.
Приложения, на которые стоит взглянуть
SUMO: числовая головоломкаВыбирайте нужные клетки, складывайте, достигайте цели. Легко понять, сложно освоить. Бесплатно, для любого возраста.
Dialo: учите языки, разговариваяОбщайтесь с ИИ-собеседником: каждая фраза возвращается исправленной и объяснённой на вашем языке. 9 языков, от A1 до C2.
ediviewer: читайте EDI-файлы как документыОткрывайте сообщения EDIFACT и X12, каждый сегмент объяснён, конвертация в JSON/XML, экспорт в PDF и Excel. Работает локально, без загрузки.
Ещё за этот день
Показать все →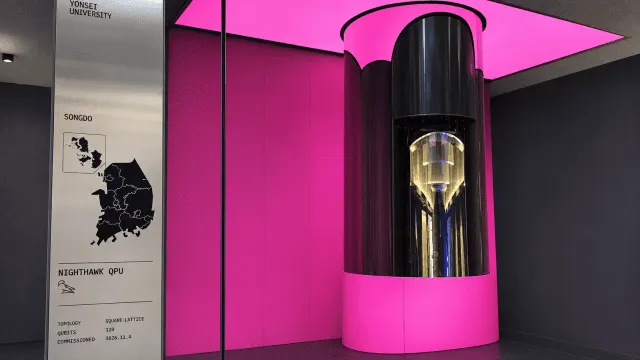
Университет Йонсе запустил квантовый процессор IBM Nighthawk r2
KakaoBank рассматривает карты и брокерство, бизнес-банкинг в 2028 году
T map перейдёт к Goldman Sachs: данные пользователей не вывезут из Кореи
Waymo и Toyota проведут в Японии тесты робота-такси bZ4X в 2027 году
Ещё в рубрике: Безопасность
Показать все →
Beget сообщил об утрате данных в облаке после кибератаки
Вредонос VOLTA крадёт пароли и спрашивает ИИ, сколько стоят жертвы
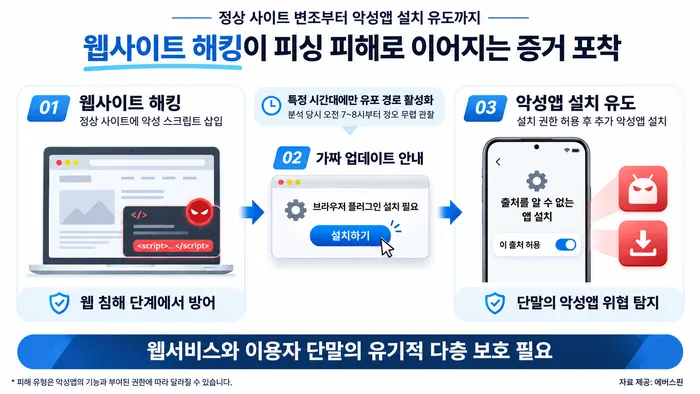
Фальшивое обновление браузера Samsung на взломанных сайтах