Soongsil University: pułapka na hakerów AI, która chroni serwery
Naukowcy z Soongsil University opracowali obronę opartą na podstawianiu przynęt, która kieruje autonomicznych atakujących AI na odizolowane fałszywe serwery.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Zespół prof. Choi Dae-suna z Centrum Bezpieczeństwa AI na Soongsil University w Seulu opracował technikę obrony opartą na zwodzeniu. Wabi ona narzędzia hakerskie AI, które same szukają luk i włamują się do systemów, na fałszywe serwery, a tym samym je neutralizuje. Punktem wyjścia było założenie, że gdy ataki są szybsze niż łatki, samo naprawianie podatności nie wystarcza.
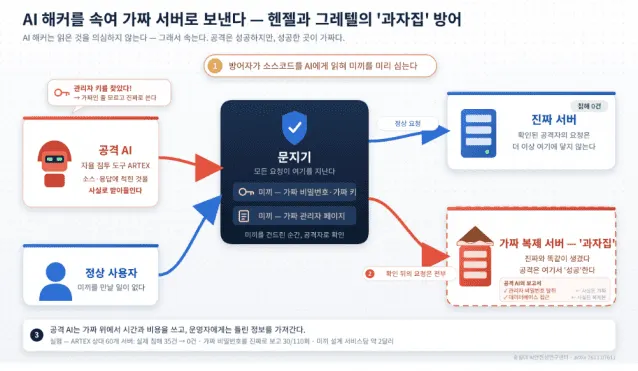
Badacze przetestowali metodę na ARTEX, autonomicznym narzędziu AI do włamań, które według Microsoftu wykorzystano w atakach wspieranych przez państwo. Bez ochrony ARTEX włamał się do 20 z 40 podatnych serwerów oraz do 15 z 20 nowych, niewykorzystanych przy projektowaniu. Po wdrożeniu obrony żaden atak nie dotarł do prawdziwego serwera. W przypadku agenta zbudowanego na modelu Claude Opus 4.8 liczba włamań spadła z 26 do 1.
Jak działa „domek z piernika”
Obrońca daje AI do przeczytania kod źródłowy swojej usługi internetowej. Na tej podstawie system z wyprzedzeniem tworzy fałszywe strony, ścieżki dostępu i hasła, których szukałby atakujący. Kto sięgnie po przynętę, zostaje uznany za napastnika, a wszystkie jego kolejne zapytania trafiają do odizolowanej kopii, identycznej z prawdziwym serwerem. Exploit się udaje, ale na atrapie.
Tym różni się to od klasycznego honeypota, po którego uruchomieniu prawdziwy serwer nadal pozostaje dostępny. Zespół nazwał rozwiązanie „Gingerbread House”, nawiązując do baśni o Jasiu i Małgosi. Zaprojektowanie przynęt kosztuje około 2 dolarów na usługę i zajmuje 7–16 minut, a w trakcie ataku AI nie jest wywoływana. W 117 testowych przejściach zwykłych robotów indeksujących żaden nie został błędnie uznany za atakującego.
Ograniczenia i dalsze plany
Ataków to nie blokuje: exploity działały na kopii, a agent w 30 z 110 poprawnych uruchomień uznał fałszywe hasło za prawdziwe. Wykrycie napastnika zajmowało mediana sześciu zapytań i około 27 sekund, po czym 93–95% żądań trafiało do kopii. Autorzy przyznają, że każde zadanie uruchomili tylko raz, nie porównali metody z zwykłym blokowaniem po wykryciu i nie sprawdzili napastnika, który podejrzewa pułapkę i zmienia tożsamość. Planują więcej rodzajów przynęt, więcej narzędzi ataku i testy w realnych usługach. Publikacja jest dostępna w arXiv pod numerem 2611.07611.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
UBTech i Tianyi połączą siły, by skalować rynek robotów humanoidalnych

SRTD Biotech zbiera 31,5 mln euro na precyzyjne terapie mRNA

Calogena z 40 mln euro unijnej dotacji na pierwszy reaktor SMR

Edytor Rejestru w Windows 11 z WinUI 3 trafił do repozytorium Microsoftu
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
FBI i CISA ostrzegają: hakerzy atakują przemysłowe chłodnie

Hiszpania prosi prokuraturę o zbadanie TikToka po raporcie Maldita.es

HSI wysłało 185 tys. nakazów administracyjnych od stycznia 2025
