Rosyjskie Ministerstwo Cyfryzacji wyda certyfikaty podpisu kodu od 2027
Rosyjskie Ministerstwo Cyfryzacji planuje od 2027 roku wydawać krajowym programistom certyfikaty podpisu kodu, a od 2028 roku certyfikaty korporacyjne.
Rosyjskie Ministerstwo Cyfryzacji (Mincyfry) zamierza w 2027 roku zacząć wydawać twórcom krajowego oprogramowania certyfikaty podpisu kodu, a w 2028 roku – korporacyjne certyfikaty bezpieczeństwa. Poinformował o tym przedstawiciel resortu.
Certyfikat pozwoli ustalić, kto jest autorem programu, i sprawdzić, czy nie zmieniono go po wydaniu. Dane te będą widoczne w pliku instalacyjnym. System operacyjny rozpozna wydawcę i ostrzeże użytkownika, jeśli aplikację opublikowała nieznana firma.
Resort w roli Krajowego Centrum Certyfikacji
Projekt rozporządzenia rządu przyznaje Mincyfry uprawnienia Krajowego Centrum Certyfikacji (NUC). Ministerstwo będzie ustalać wymogi dla certyfikatów, wydawać je i unieważniać, określać okresy ważności, generować klucze i prowadzić rejestr. NUC wprowadziła ustawa nr 210-FZ, która wejdzie w życie 1 marca 2027 roku. Dotąd jego funkcje faktycznie pełnił podległy resortowi instytut „Woschod”, lecz projekt nie wyjaśnia, czy pozostanie on operatorem technicznym.
Obecnie bezpłatne certyfikaty wydawane są tylko dla stron internetowych, za pośrednictwem portalu „Gosusługi”. Według resortu wnioski mogą już składać także właściciele systemów informatycznych. Ustawa dopuszcza jednak opłaty za wszystkie rodzaje certyfikatów, choć nie nakłada takiego obowiązku. Taryfa nie może przekroczyć limitu, którego sposób wyliczenia określi rząd. Według projektu rozkazu urzędy, samorządy, Bank Rosji i organizacje z rządowej listy dostaną certyfikaty bezpłatnie. Ani taryfa, ani decyzja o opłatach, ani terminy wydawania i ważności nie zostały jeszcze ustalone.
Ceny i wątpliwości branży
Komercyjne centra certyfikacji pobierają zwykle od 2 do 5 tys. rubli za jednostkę. Igor Bedierow z rady KS NSB Rosji uważa, że ceny Mincyfry będą porównywalne. Z kolei Nikita Nowikow z Centrum Certyfikacji TCI zwraca uwagę, że resort łączy uprawnienia normatywne ze świadczeniem usługi, więc potrzebne są przejrzyste taryfy, terminy i tryb odwoławczy. Jego zdaniem ustawa zmusza firmy do płacenia państwu, nawet gdy same nie potrzebują takiej usługi.
Certyfikaty muszą trafić do zaufanych magazynów rosyjskich systemów operacyjnych, przeglądarek i sklepów z aplikacjami. Na platformach zagranicznych problem pozostanie: o uznaniu certyfikatów decydują ich właściciele, więc eksporterzy będą musieli stosować kilka podpisów. Niejasna jest też rola branżowego centrum OTUC, które firmy IT testują od zeszłego roku – ustawa przyznaje wydawanie certyfikatów wyłącznie państwowemu NUC.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Francja ma sieć ładowarek, ale tylko 15% kierowców chce elektryka
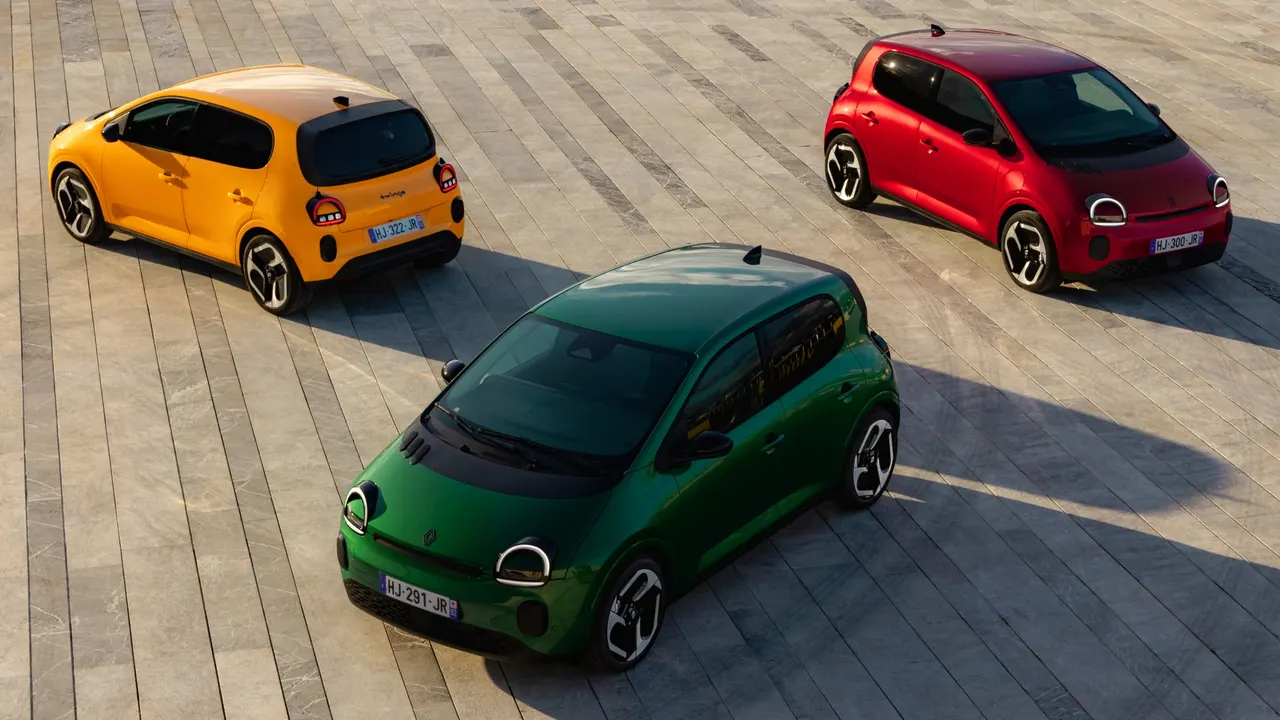
Renault Twingo liderem sprzedaży aut elektrycznych we Francji
FDJ UNITED Ventures: fundusz CVC z 110 mln euro stawia na startupy
Sam Altman w Korei: spotkania z Samsungiem i SK ws. Stargate
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
@cosme: wyciek danych około 3 mln członków po ataku hakerskim
Oszustwo na kod BLIK: policja ostrzega przed przejętymi kontami
Android: luka „Message of Death” może zawiesić telefon SMS-em