Rekordowa kradzież w Binance: fałszywa rozmowa o pracę furtką
Kradzież wartą miliardy w Binance nie wynikała tylko z przejętego laptopa. Sprawcy przygotowywali się miesiącami, a punktem wejścia była fałszywa rozmowa kwalifikacyjna.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Rekordowa kradzież w giełdzie kryptowalut Binance miała znacznie dłuższą historię, niż sugerował pierwszy opis incydentu. Według dostępnych informacji nie wystarczył do niej sam skompromitowany laptop. Sprawcy pracowali nad atakiem przez wiele miesięcy.
Fałszywa rozmowa jako punkt wejścia
Jako furtkę do systemów atakujący wykorzystali fałszywą rozmowę kwalifikacyjną. Taki scenariusz pokazuje, że celem nie musi być wyłącznie zabezpieczenie techniczne. Równie ważnym ogniwem bywa człowiek, którego da się nakłonić do kontaktu z przygotowaną pułapką.
Skala łupu, liczona w miliardach, czyni sprawę jedną z największych kradzieży w branży kryptowalut. Długotrwałe przygotowania wskazują na zaplanowaną operację, a nie na jednorazowy błąd czy przypadkowe włamanie.
Co to oznacza
Dla firm z sektora kryptowalut i szerzej technologicznego wniosek jest jasny: procesy rekrutacyjne mogą stać się wektorem ataku. Ochrona urządzeń pracowników i weryfikacja kontaktów z kandydatami lub rekruterami nabierają znaczenia równego klasycznym zabezpieczeniom infrastruktury.
Szczegóły techniczne ataku nie zostały tu potwierdzone, dlatego dalsze ustalenia mogą doprecyzować przebieg zdarzeń.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Xenon opracuje AI, dzięki której humanoidy same naprawią błędy
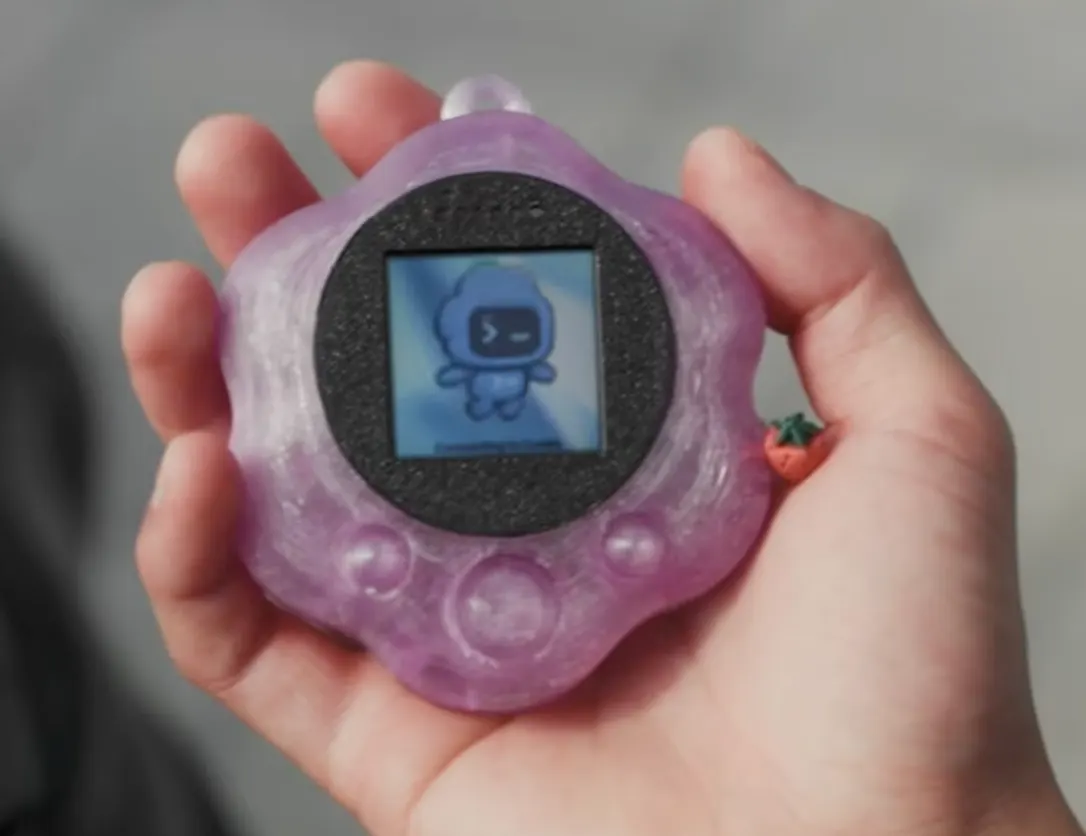
OpenAI TamaGPT: kieszonkowe urządzenie do rozmów z Codex
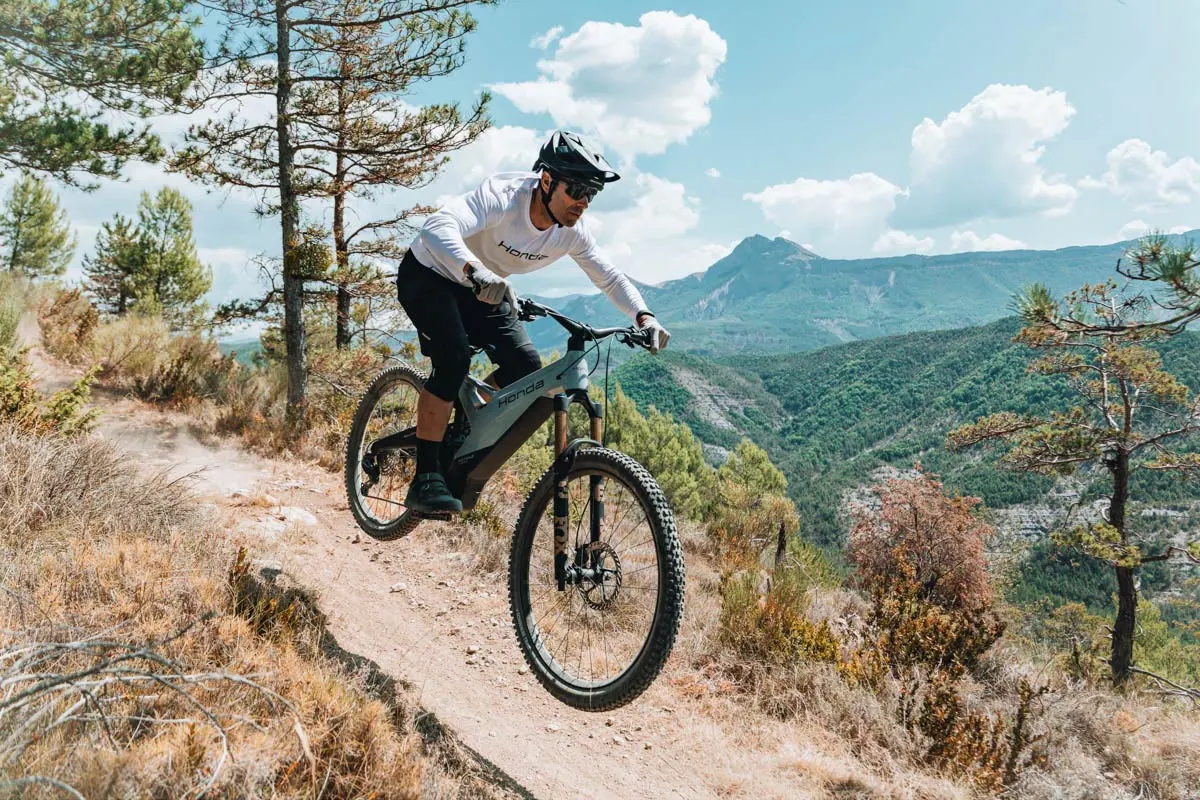
Honda RN0: pierwszy topowy rower e-MTB marki z karbonową ramą



