PHP2Shell: krytyczne luki w PHP wyłączyły strony, BSI alarmuje
Dwie krytyczne luki w PHP, znane jako PHP2Shell, mają ocenę CVSS 9,2. Niemiecki BSI wydał alert pomarańczowy i apeluje o natychmiastową aktualizację serwerów.
W środę po południu na całym świecie wiele witryn zostało prewencyjnie odłączonych od sieci. Powodem są dwie luki w PHP, określane wspólnie jako PHP2Shell. Niemiecki Federalny Urząd Bezpieczeństwa Informacji (BSI) wydał ostrzeżenie trzeciego stopnia, czyli „3 / Orange”, drugiego co do wagi poziomu. Urząd radzi, by w razie wątpliwości tymczasowo całkowicie odciąć zagrożone serwery od internetu.
Luki mają identyfikatory CVE-2026-109618 i CVE-2026-109619, a w skali CVSS każda otrzymała 9,2 punktu. Według doniesień swoje usługi czasowo wyłączyły m.in. instytucje rządowe Finlandii i Holandii, części BBC, liczne niemieckie gminy, szpitale i uczelnie.
Dlaczego problem jest tak poważny
Według firmy Wiz PHP stanowi zaplecze około 70 procent witryn na świecie, choć nie da się tej szacunkowej wartości niezależnie zweryfikować. Błąd tkwi w samym środowisku uruchomieniowym PHP, więc podatne są także systemy takie jak WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud czy MediaWiki, nawet jeśli ich własny kod jest poprawny.
Wiz opisuje cztery powiązane błędy bezpieczeństwa pamięci, sięgające wersji PHP 5.4. Po celowo wywołanym przepełnieniu pamięci PHP przerywa operację, ale nie usuwa w pełni wewnętrznych odwołań do zwolnionego obszaru. Kolejne żądanie obsługiwane przez ten sam proces odwołuje się do komórek z kodem podrzuconym przez atakującego (tzw. use-after-free). Bez logowania można zdalnie wykonać złośliwy kod albo odczytać z pamięci hasła, klucze API i dane sesji, podobnie jak w przypadku Heartbleed.
Jak luki odnaleziono
Pierwsze oznaki jednego z błędów zauważono już w 2024 roku podczas audytu firmy Quarkslab zleconego przez Sovereign Tech Agency, lecz bez zgody zespołu i znanej ścieżki ataku pozostał niezałatany. Praktyczny atak 11 sierpnia 2026 roku wykazały Calif i OpenAI z użyciem modelu GPT-5.6 Sol. Wiz dotarł do tych samych błędów niezależnie osiem dni później, korzystając także z niepublikowanej wersji Gemini 4 Argon. Wcześniej łączenie takich błędów zajmowało miesiące, dziś modele robią to w kilka godzin, co sprzyja także atakującym.
Co zrobić
Zespół PHP udostępnił poprawione wersje: 8.5.12, 8.4.27, 8.3.36 i 8.2.35, a także backporty dla wygasłych gałęzi 7.4, 8.0 i 8.1. Największe ryzyko dotyczy Apache z modułem mod_php. Zapory WAF, np. Cloudflare, nie dają pełnej ochrony. Tymczasowo można wyłączyć wskaźnik postępu uploadu (session.upload_progress.enabled=0) i zdjąć limit pamięci (memory_limit=-1). W logach warto szukać nagromadzenia błędów HTTP 500 i nietypowo dużych ciasteczek PHPSESSID. Listę podatnych produktów, m.in. pfSense i OPNsense, prowadzi holenderskie NCSC-NL.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
JASPER: ESA wspiera system ostrzegający pilotów przed spoofingiem GPS
Iron Warriors: studenci z Łodzi przejechali 837 km na litrze
Space HPC: pierwszy superkomputer ESA ma 5 petaflopsów mocy
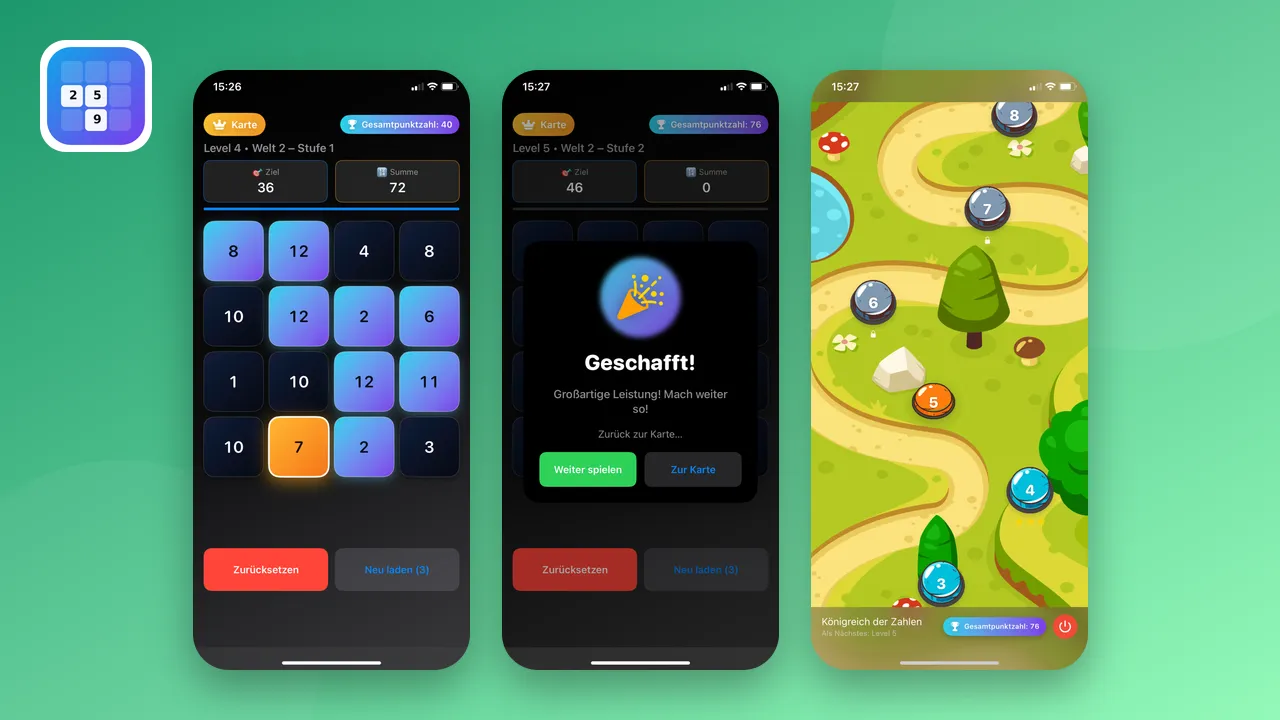
SUMO: darmowa łamigłówka liczbowa na iOS i Androida dla głowy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Cohere: Qwen3.8-Flash-Next Alibaby próbował wysłać plik do Pekinu
SMS of Death: luka w Androidzie wyłącza łączność jedną wiadomością

CrowdStrike: cztery grupy hakerów zleciły ataki Claude Code
