nginx: dwie krytyczne luki w HTTP/2, jedna z 2015 roku
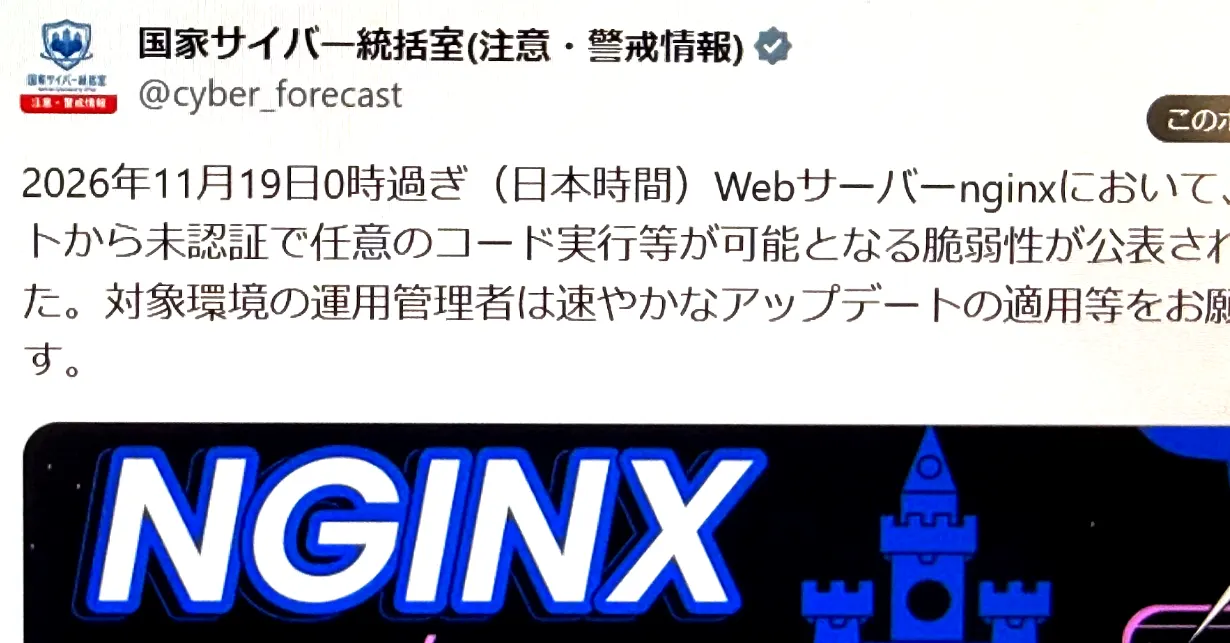
Dwie krytyczne luki w nginx pozwalają uruchomić kod na serwerze bez logowania. Jedna siedzi w kodzie od 2015 roku, poprawka jest już dostępna.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Jeśli twój serwer WWW działa na nginx i ma włączony HTTP/2, czas zajrzeć do aktualizacji. Firma F5 poinformowała 18 listopada o dwóch krytycznych lukach w nginx, które pozwalają zdalnie wykonać dowolny kod bez uwierzytelnienia. Ocena w skali CVSS v4.0 to 9,2.
F5 wydała poprawione wersje i zaleca instalację. Japońskie krajowe biuro ds. cyberbezpieczeństwa wydało 19 listopada własne ostrzeżenie i też wezwało do szybkiej aktualizacji.
Czym jest nginx i kogo dotyczą luki?
nginx (czyta się „engine-x”) to jeden z najczęściej używanych na świecie serwerów WWW typu open source. Zwykle stoi na samym wejściu systemu: obsługuje ruch HTTPS i kieruje go do aplikacji oraz API. Problem dotyczy serwerów z włączonym HTTP/2, a zakres zależy od wersji i konfiguracji. Atakujący mógłby uruchamiać polecenia, wykradać poufne dane, zmieniać zawartość strony albo wyłączyć usługę.
Na czym polegają luki CVE-2026-123633 i CVE-2026-123007?
CVE-2026-123633 to błąd typu use-after-free, czyli użycie pamięci już zwolnionej. Pojawia się, gdy nginx przekazuje żądania HTTP/2 do innego serwera, a liczba obsługiwanych połączeń zbliża się do limitu. Specjalnie spreparowany ruch może wtedy zatrzymać serwer albo pozwolić wykonać kod.
CVE-2026-123007 siedzi w kodzie od nginx 1.9.5 z 2015 roku. Chodzi o błąd w obliczeniach kontroli przepływu HTTP/2, który może prowadzić do odczytu poza zakresem pamięci. Według Wiz atak udało się potwierdzić nawet na serwerze, który tylko wydaje pliki statyczne, o ile HTTP/2 jest włączony.
Obie luki zgłosiły do F5 niezależnie Wiz i inne firmy. Wiz znalazł je dzięki Wiz Atlas, produktowi do skanowania kodu opartemu na AI, a wpływ sprawdzał z użyciem modeli Gemini 4 Carbon i ChatGPT 5.6 Sol.
Jeśli nie możesz od razu przejść na poprawioną wersję, Wiz radzi tymczasowo wyłączyć HTTP/2.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Zalanie Los Santos: naukowcy utopili miasto z GTA 5
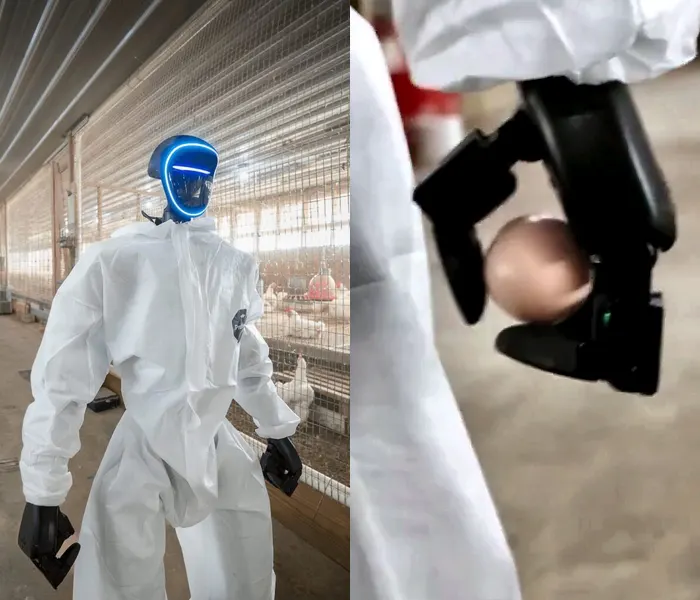
Robot Howl uczy się zbierać jajka z podłogi kurnika
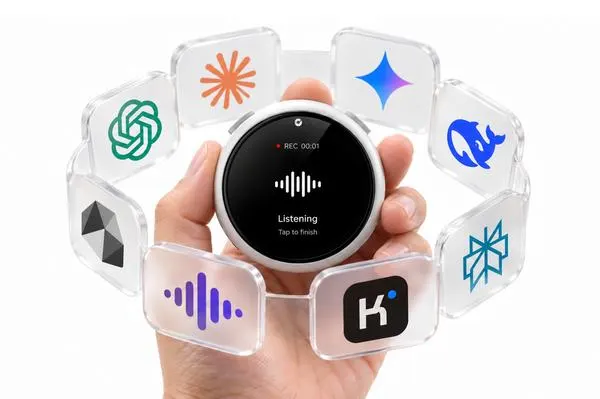
Taco AI: pilot głosowy wielkości stopera, który działa też jak air mouse
Domena .zr: kto ma martwy kod kraju i czemu żyje .su
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →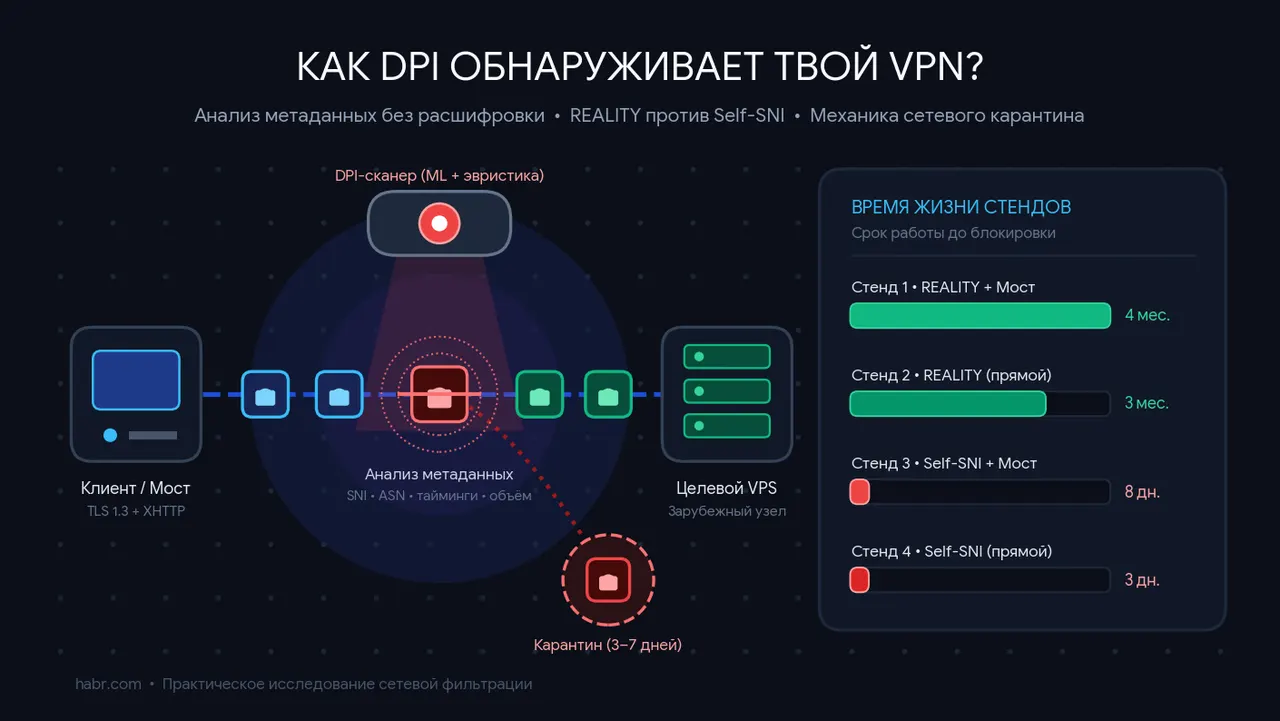
Jak DPI wykrywa VPN: cztery domowe serwery, dwa padły w kilka dni

Windows 11 Emerging Risks ostrzeże przed groźnymi aplikacjami

Atak na Optimizely: złośliwy skrypt na stronach BBC, Ikea i Zoom
