Atak na Optimizely: złośliwy skrypt na stronach BBC, Ikea i Zoom
Hakerzy nie atakowali BBC ani Ikei. Włamali się do Optimizely, dostawcy testów A/B, a jego zaufany serwer przez 17 godzin rozsyłał kod kradnący dane kart.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Atak na Optimizely pokazuje, że nie trzeba łamać zabezpieczeń BBC czy Ikei. Wystarczy włamać się do firmy, której skrypt te strony wczytują. Tak właśnie się stało.
W poniedziałek 16 listopada przestępcy wstrzyknęli złośliwy kod do Optimizely, dostawcy testów A/B. Według samej firmy wykorzystali błąd w procesie zakładania kont. Kod trafił na strony klientów i działał około 17 godzin. Dotarł m.in. do BBC, Ikei, CNN, Fox News, Zoomu i Air France-KLM. Kradł dane kart płatniczych, ładował exploity na nieaktualizowane iPhone'y i iPady, a do tego podmieniał adresy portfeli kryptowalutowych.
Dlaczego nikt nic nie zauważył?
Skrypt pochodził z cdn.optimizely.com, czyli oficjalnego serwera firmy, z ważnym certyfikatem. Dla przeglądarki był w pełni wiarygodny, więc strony i ich odwiedzający nie mieli powodu do podejrzeń. Problem wykrył Scott Helme z Report URI. Przeanalizował 1611 skryptów Optimizely i znalazł 188 zainfekowanych, należących do 178 organizacji.
Co to jest Optimizely i testy A/B?
Optimizely to firma, której prawie nikt nie zna, choć działa na wielu popularnych stronach. Specjalizuje się w testach A/B: połowie użytkowników pokazuje się zielony przycisk, drugiej połowie niebieski, a zostaje ten, który zbierze więcej kliknięć. Strony wczytują przy każdej wizycie mały skrypt z polem, w które firmy wpisują własny kod. Dzięki temu mogą zmieniać stronę bez dotykania własnych serwerów. Przez to pole weszli atakujący.
Ile ukradziono?
Według wstępnych danych Report URI portfele atakującego dostały około 7000 dolarów w kryptowalutach, choć część z nich była aktywna jeszcze przed atakiem. Nie ma potwierdzenia, że iPhone'y i iPady rzeczywiście zostały zaatakowane. Nie wiadomo też, ile kart i plików cookie wpadło w ręce przestępców.
Optimizely nie wyjaśniło jeszcze, jak działała luka, ilu odwiedzających dostało złośliwy kod ani kto stoi za atakiem. To nie pierwszy incydent w tym roku: w lutym firma potwierdziła włamanie po ataku phishingowym przeprowadzonym przez telefon.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Windows 11 Emerging Risks ostrzeże przed groźnymi aplikacjami
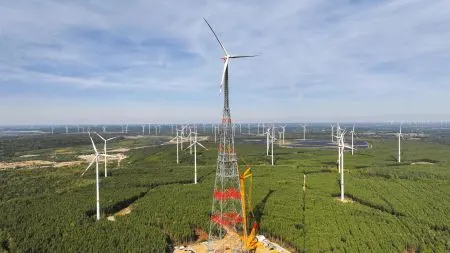
Najwyższa turbina wiatrowa świata ruszyła w Schipkau w Brandenburgii
Supernowa SN 2026ahvu: złapana przed szczytem, z zagadką w tle