Jak DPI wykrywa VPN: cztery domowe serwery, dwa padły w kilka dni
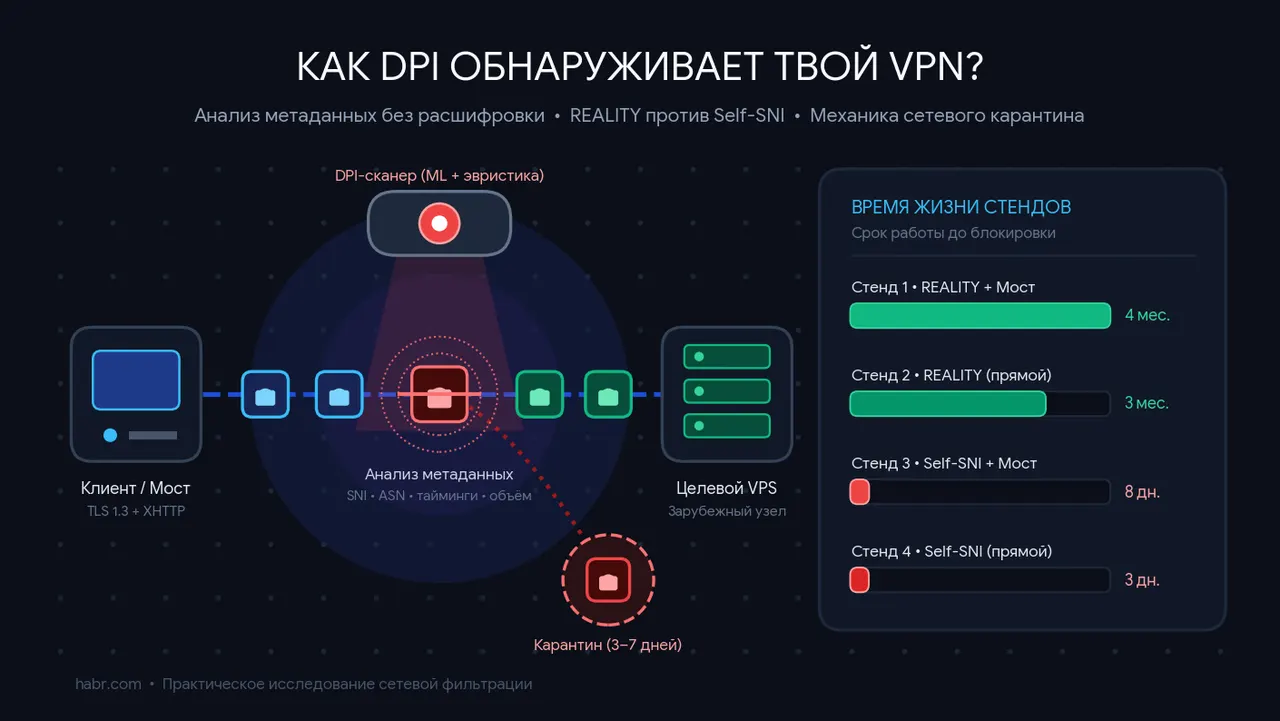
Hobbysta uruchomił cztery własne serwery VPN i obserwował, jak DPI je blokuje. Dwa działały miesiącami, dwa zniknęły po 3 i 8 dniach.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Cztery własne serwery VPN, jeden system DPI i bardzo nierówny wynik: dwa serwery przetrwały miesiące, dwa zablokowano po 3 i 8 dniach. Autor eksperymentu opisał, jak DPI wykrywa VPN, i twierdzi, że robił to dla wiedzy, a nie po to, by omijać blokady.
DPI (deep packet inspection, czyli głęboka analiza ruchu) to system filtrujący, który ocenia, co naprawdę płynie przez sieć. Autor zauważył, że w ostatnich miesiącach prywatne i firmowe VPN-y blokuje się znacznie częściej. Mówi się nawet, że serwery żyją do 3 dni i że DPI dostało model uczenia maszynowego, który rozpoznaje VLESS w zaszyfrowanym ruchu. Jego hosting narzekał na masowe utraty adresów IP i zażądał zmiany REALITY na Self-SNI.
Co dokładnie sprawdzono?
Wszystkie cztery stanowiska używały głównie VLESS przez XHTTP. Zmieniały się tylko dwie rzeczy: topologia (połączenie bezpośrednie albo przez pośredni serwer w Rosji) oraz maskowanie (REALITY albo Self-SNI). REALITY chowa ruch wśród ruchu do popularnej strony, a Self-SNI upodabnia serwer do własnej strony lub API.
Wyniki: jeden serwer działał 4 miesiące, aż autor sam go wyłączył na początku listopada. Drugi zablokowano po 3 miesiącach, pod koniec października. Trzeci po 8 dniach (16 listopada), czwarty po 3 dniach (10 listopada).
Czy REALITY jest gorsze od Self-SNI?
Nie, wyszło odwrotnie. Stanowiska z REALITY żyły 3–4 miesiące, a te z Self-SNI padły w kilka dni. Ukrycie ruchu na tle dużego serwisu okazało się pewniejsze niż udawanie pojedynczego VPS-a za prywatne API. Serwery z pośrednikiem żyły wielokrotnie dłużej, choć autor zastrzega, że wpływać mogły też inne czynniki.
Czy blokada jest na stałe?
Nie zawsze. Po blokadzie stanowiska nr 4 autor znalazł IP sąsiada z podsieci na publicznych listach zablokowanych adresów, a jego własny adres odblokowano po tygodniu. To wygląda na blokadę podsieci. Przy stanowisku nr 3 ping pojawiał się i znikał, a SSH i HTTP nie działały. Wygląda to na rodzaj kwarantanny na 3–7 dni. Radzi odczekać 5–7 dni, zanim zmieni się IP. Po ponownym wykryciu blokada jest zapewne trwała. Tak było przy stanowisku nr 3, gdy autor po odblokowaniu znów wysłał pakiety VLESS.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Domena .zr: kto ma martwy kod kraju i czemu żyje .su

Windows 11 Emerging Risks ostrzeże przed groźnymi aplikacjami

Atak na Optimizely: złośliwy skrypt na stronach BBC, Ikea i Zoom