Hakowanie aut: mniej luk w oprogramowaniu, ale ataki idą do aplikacji
Badanie uniwersytetów w Göteborgu i Chalmers naliczyło 413 luk w oprogramowaniu aut z lat 2022–2024. Ich liczba spada, ale słabe punkty przenoszą się do aplikacji i chmury.

Liczba znanych luk bezpieczeństwa w oprogramowaniu samochodów spada od 2019 roku, ale powodów do spokoju nie ma. Zmienił się bowiem charakter podatności. Do takich wniosków doszli naukowcy z uniwersytetów w Göteborgu i Chalmers.
Badacze zliczyli 413 udokumentowanych luk z lat 2022–2024. Brzmi to jak dużo, ale według starszej analizy już w samym 2019 roku udokumentowano 363 takie przypadki.
Cel ataków się przesuwa
„Dziesięć lat temu większość luk znajdowano w systemach pokładowych pojazdu”, mówi Srijita Basu, pierwsza autorka badania. „Obecnie udział podatności w aplikacjach, na stronach internetowych i w usługach chmurowych niemal się potroił.”
Z takich danych można niekiedy wyczytać wiele informacji osobistych, na przykład miejsce zamieszkania, miejsce pracy, hobby czy szkołę dzieci. Tak stało się w 2024 roku w przypadku Volkswagena.
Infotainment powinien być ściśle oddzielony od funkcji krytycznych dla bezpieczeństwa, takich jak ABS, ESP czy systemy wspomagania jazdy. Nie zawsze tak jest: w 2015 roku badacze przejęli przez system multimedialny Jeepa Cherokee zdalną kontrolę nad hamulcami, pedałem gazu i zamkami drzwi. Autorzy publikacji piszą, że systemy infotainment i telematyki często służą jako pomost do wrażliwszych sieci w pojeździe, a podatności wynikają głównie z oprogramowania zewnętrznych dostawców.
Basu przyznaje, że zaskoczyło ją, jak elementarne bywają te błędy, na przykład hasła niezmieniane od instalacji. Najbardziej podatnym produktem było narzędzie open source Grafana, a najczęstsze metody ataku to SQL injection i cross-site scripting.
Większa powierzchnia ataku
Im bardziej auta są połączone z otoczeniem, na przykład przez streaming filmów czy komunikację ze stacją ładowania, tym większa powierzchnia ataku. Rosnące zaufanie do asystentów jazdy zwiększa też potencjalne skutki włamania. Samo lepsze szyfrowanie nie wystarczy; problemem są braki w kontroli uprawnień, bo logowanie potwierdza tożsamość, ale nie to, czy dana osoba może korzystać z konkretnego pojazdu i funkcji.
Basu radzi producentom, by uczyli się od świata IT i internetu, gdzie wiele z tych luk jest znanych od lat. Kierowcom zaleca silne hasła i regularne aktualizacje oprogramowania.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →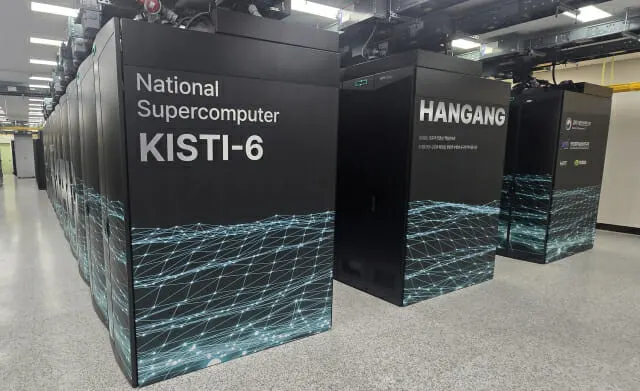
Hangang: Korea Południowa uruchamia superkomputer z 8496 GPU
ZIGU LABS prezentuje GBR – suwerenne AI bez transformerów
Club Tourism: wyciek danych 4,32 mln klientów po ataku hakerów