VOLTA Stealer używa LLM do oceny wartości ofiar
Badacze opisali VOLTA, stealera dla Windows, który przekazuje skradzione dane modelowi językowemu, by ocenić opłacalność ataku. Gdy model odmawia, program próbuje kolejnych.

Badacze zidentyfikowali nowy program do kradzieży danych o nazwie VOLTA (VOLTA-AUTODOXER), który wykorzystuje duży model językowy do oceny, ile warta jest każda ofiara. Narzędzie opisano w ramach badania CAIRN. To stealer dla systemu Windows, który po zebraniu danych usuwa się z urządzenia.
Dossier zamiast surowego logu
VOLTA zbiera standardowy zestaw danych: hasła z przeglądarek, pliki cookie, dane kart płatniczych, frazy seed portfeli kryptowalutowych, sesje Discorda, Telegrama, Steama i Roblox, tokeny Microsoft OAuth, klucze SSH i usług chmurowych, profile Wi-Fi oraz zrzuty ekranu. Następnie buduje ustrukturyzowany pakiet: lokalizację i adres domowy, miejsce pracy, przypuszczalny rok urodzenia, cztery ostatnie cyfry karty, przestrzenie robocze w Slacku czy szacunkową wartość konta Roblox.
Program wzbogaca te informacje, używając skradzionych sesji. Przeszukuje Gmaila w poszukiwaniu rachunków potwierdzających adres, pobiera historię zamówień z Uber Eats i DoorDash oraz zbiera dodatkowe dane przez konto Discord.
Pakiet trafia przez POST do platformy OpenRouter. Prompt systemowy każe modelowi działać jak analityk oceniający cel. Raport zawiera sekcję „WHAT THEY'RE WORTH”, klasyfikującą aktywa jako mało, średnio lub bardzo opłacalne, oraz „THEIR OPSEC” z oceną zabezpieczeń ofiary i jakości haseł. Temperatura ustawiona na 0,2 ma zapewnić precyzję i powtarzalność.
Łańcuch modeli na wypadek odmowy
Gdy model odmawia analizy, VOLTA przechodzi przez łańcuch trzech kolejnych. Według badaczy świadczy to o celowym uwzględnieniu zabezpieczeń (guardrails) w modelach. Całą komunikację z AI program prowadzi na urządzeniu ofiary, przez jej łącze, jeszcze przed wysłaniem danych na zewnątrz. Wyniki trafiają do plików Identity_Report.txt i AI_Analysis.txt, spakowanych w volta_dox.zip.
Stealer nie korzysta z infrastruktury należącej do atakujących. Ma też wbudowane narzędzie do łamania zabezpieczeń portfeli, a wyniki zapisuje w sekcji „WALLET VAULTS CRACKED”. Hasła Wi-Fi odczytuje funkcją WlanGetProfileList i zapisuje jawnym tekstem.
Konfiguracja, czyli kanał Telegrama i klucze API, opiera się na szablonie z sześcioma polami uzupełnianymi podczas kompilacji. Wskazuje to na model „buildera”, w którym autor sprzedaje dostęp i generuje osobny plik dla każdego zamówienia. Dane są szyfrowane kluczem będącym skrótem SHA-256 z dwóch stałych zapisanych w samym pliku, więc ochrona ma charakter czysto formalny.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Nvidia kończy wsparcie sterowników Game Ready dla Windows 10
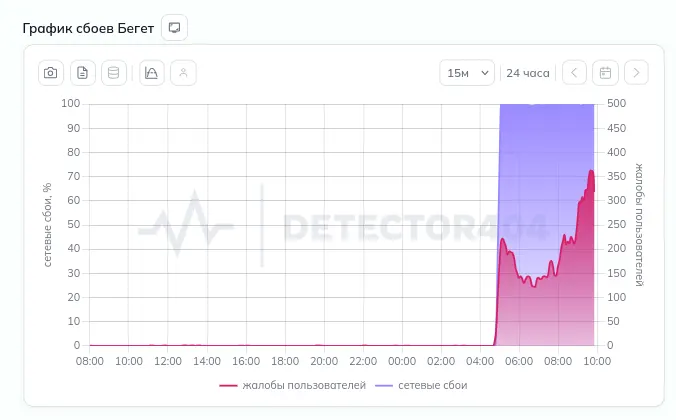
Beget: globalna awaria hostingu wyłączyła strony i serwery VPS
Sąd w Moskwie zakazał Apple prowadzenia sprawy przeciw VK w USA
Fizycy uwięzili pojedynczy pozyton na miesiące w cyklotronie
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Hakowanie aut: mniej luk w oprogramowaniu, ale ataki idą do aplikacji
Bank Korei przeprowadzi testy hakerskie sieci biurowej pod AI

GMO Trust Login: wyciek danych 45 030 osób przez publiczny zasób
