Canonical łata krytyczną lukę w LXD i MicroCloud (CVSS 10,0)
Canonical naprawił lukę CVE-2026-112816 w LXD i MicroCloud. Błąd oceniony na 10,0 pkt pozwala podszyć się pod zaufanego klienta bez jego klucza prywatnego.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
28 października Canonical poinformował o usunięciu luki CVE-2026-112816 w menedżerze kontenerów i maszyn wirtualnych LXD oraz w platformie chmury prywatnej MicroCloud. W bazie wiedzy CodeScoring podatność ma poziom krytyczny: 10,0 pkt w skali CVSS 4.0. Pozwala podszyć się pod zaufanego klienta bez znajomości jego klucza prywatnego. Atakujący potrzebuje dostępu do zarządzającego API HTTPS oraz publicznego certyfikatu takiego klienta.
Na czym polega błąd
Problem tkwi w weryfikacji łańcucha certyfikatów klienta. Podczas połączenia TLS klient dowodzi posiadania klucza prywatnego tylko dla pierwszego certyfikatu w łańcuchu. Serwer porównywał jednak z magazynem zaufanych klientów wszystkie przesłane certyfikaty. Atakujący mógł więc przedstawić jako pierwszy własny certyfikat, dołączyć do niego publiczny certyfikat zaufanego klienta i przejąć jego uprawnienia. Własną weryfikację klucza przechodził uczciwie, a tożsamość serwer ustalał na podstawie innego certyfikatu, którego posiadania nie sprawdzono.
W MicroCloud opisano dodatkowy scenariusz: napastnik przechwytuje publiczny certyfikat węzła w trakcie dołączania do klastra, a potem podszywa się pod ten węzeł. Certyfikat samego serwera można pobrać podczas połączenia TLS. Dołączony do łańcucha daje dostęp do bramy bazy danych, a certyfikat innego węzła – wewnętrzny dostęp do klastra.
Na błąd zwrócili uwagę Canonicalowi twórcy Incusa, otwartego forka LXD. Poprawka w Incusie trafiła do wersji 7.6.0, starsze wydania są uznane za podatne. Według CodeScoring luka istniała w Incusie od pierwszego wydania, a ten sam sposób pozwalał też przedłużać lub usuwać cudze wpisy w magazynie zaufanych certyfikatów.
Co powinni zrobić administratorzy
Domyślnie LXD działa przez lokalne gniazdo Unix i nie przyjmuje połączeń sieciowych; dostęp sieciowy włącza parametr core.https_address. Warto więc sprawdzić, czy interfejs zarządzania jest osiągalny z niezaufanej sieci.
Poprawione buildy snap z 29 października to dla LXD wersje 6.10.1, 5.21.9, 5.0.11 i 4.0.15, a dla MicroCloud 3.4.1 i 2.1.5. Canonical zaleca polecenia sudo snap refresh lxd oraz sudo snap refresh microcloud. Poprawki wdrażane są etapami, dlatego po aktualizacji trzeba porównać otrzymaną wersję z listą dla swojego kanału.
Do czasu aktualizacji należy ograniczyć połączenia z API do zaufanych hostów – twórcy Incusa zaznaczają, że bez aktualizacji nie ma ustawienia usuwającego błąd. W inwentarzu oprogramowania warto uwzględnić LXD, MicroCloud i Incus na hostach z kontenerami i maszynami wirtualnymi.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →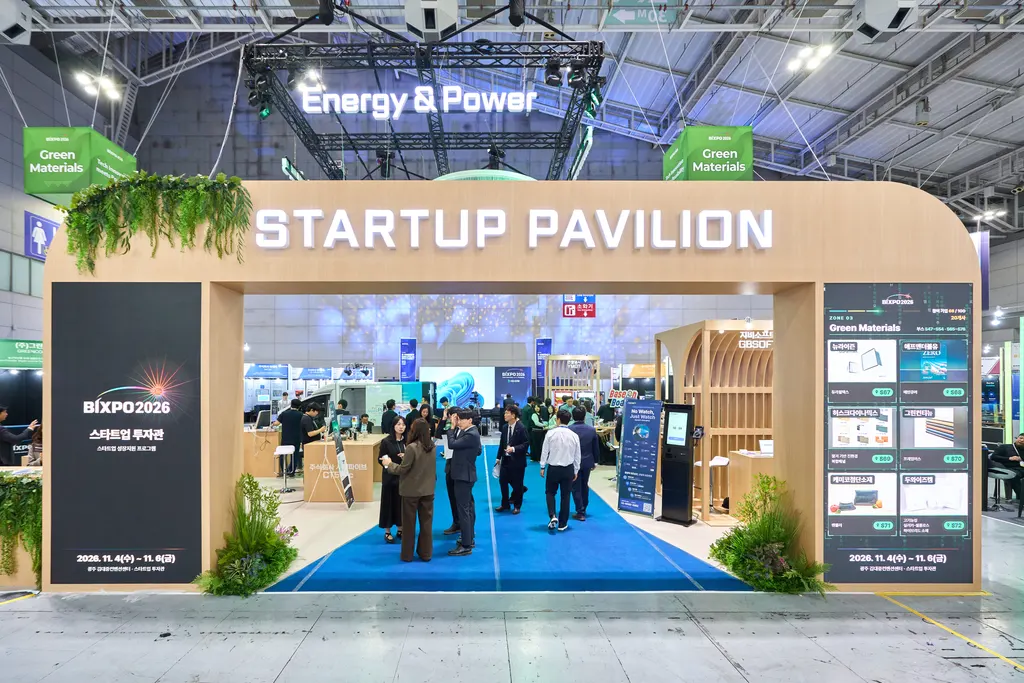
KEPCO z pierwszą strefą dla startupów na targach BIXPO 2026
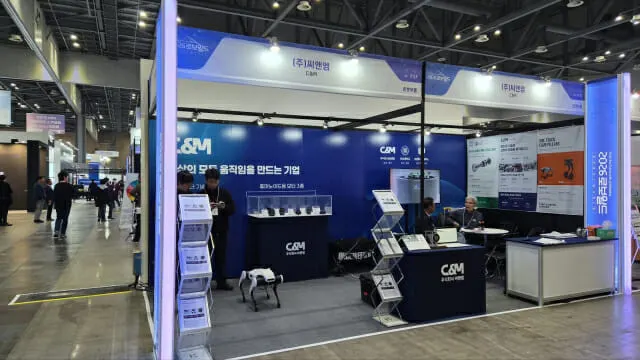
CNM pokazało siłowniki HyperAct i podpisało umowę z Openpath
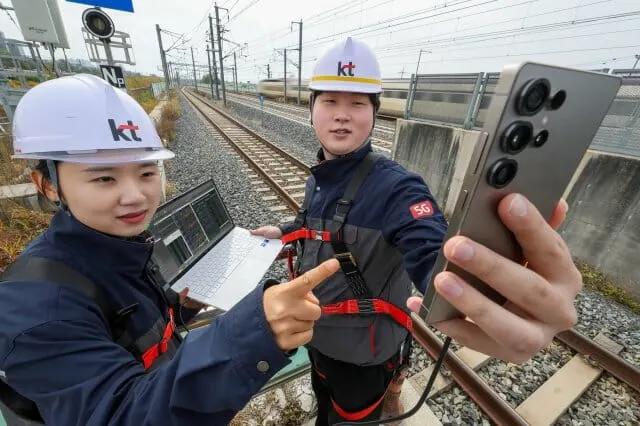
KT i Samsung z pomocą AI ograniczyły zrywanie łączności w pociągach o 29%
OPENREC pozyskuje 1,4 mld jenów na rozwój platformy mellow-fan
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Apple sprawdzi udostępnione linki iCloud pod kątem szkodliwych treści

Crédit Mutuel Arkéa potwierdza cyberatak, skala wyłudzenia nieznana

Korea Południowa doda cyberbezpieczeństwo do oceny szpitali
