Korea Południowa doda cyberbezpieczeństwo do oceny szpitali
Ministerstwo zdrowia Korei Południowej wprowadzi wstępne wskaźniki bezpieczeństwa IT do oceny szpitali najwyższego szczebla, która odbędzie się w 2030 roku.

 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Rząd Korei Południowej uwzględni zabezpieczenie danych w ocenie przed wyznaczeniem siódmej edycji szpitali ogólnych najwyższego szczebla (sanggeup jonghap byeongwon), zaplanowanym na 2030 rok. Według informacji rządowych i branżowych ministerstwo zdrowia i opieki społecznej dodało do oceny wstępnej pozycję „budowa i obsługa systemu ochrony informacji medycznych”.
Co będzie oceniane
Wskaźnik obejmuje dwa elementy. Pierwszy to liczba wyspecjalizowanych pracowników zajmujących się ochroną informacji. Drugi to poziom działań polegających na wykrywaniu, analizie i reagowaniu na informacje o cyberatakach w czasie rzeczywistym. W ramach tego drugiego elementu oceniany będzie system, który całą dobę sprawdza, czy korzystanie z systemów informatycznych i dostęp do nich mieszczą się w dozwolonym zakresie. Dopuszczono obsługę zlecaną podmiotom zewnętrznym.
Ocena wstępna służy rozpoznaniu sytuacji przed ustaleniem kryteriów dla kolejnej oceny. Resort ujawnia wskaźniki z wyprzedzeniem, by sprawdzić ich skutki w praktyce i zdolność różnicowania placówek, a wyniki wykorzystać jako podstawę wyboru wskaźników docelowych.
Skala problemu
Z danych przekazanych przez ministerstwo posłance Partii Demokratycznej Jeon Jin-suk wynika, że od lutego 2020 do maja 2026 roku w placówkach medycznych odnotowano 114 incydentów cybernetycznych. Przychodnie lekarskie odpowiadały za 49 przypadków, a szpitale za 43, co daje łącznie 80,7 proc. wszystkich incydentów.
Dane pacjentów często obejmują także informacje o opiekunach, a dane zdrowotne należą do informacji wrażliwych. Awaria systemów szpitala może zakłócić leczenie i zagrozić życiu.
Kolejne kroki
Ministerstwo chce ocenić efekty wskaźników wstępnych w pierwszej połowie przyszłego roku, a w drugiej połowie zdecydować o ich przekształceniu we wskaźniki docelowe. Zostaną też przeprowadzone badania nad szczegółowym projektem wskaźników.
Branża zwraca uwagę na mniejsze placówki. Prof. Park Hong-seok z Korea University Medical Center, cytując raport Koreańskiego Instytutu Informacji o Zabezpieczeniu Społecznym, wskazał, że szpitale najwyższego szczebla dysponują średnio budżetem bezpieczeństwa 860 mln wonów i 2,1 etatu, a małe i średnie szpitale 20–50 mln wonów i 0,6 etatu w ramach łączenia obowiązków. Jego zdaniem luka ma charakter strukturalny i przewlekły. Zaproponował model wspólnej odpowiedzialności państwa i placówek oraz przekształcenie centrum monitorowania Medical ISAC w ustawowy ośrodek wymiany informacji o zagrożeniach.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Inwestycja SK hynix w Nowym Jorku za 45 mld USD napotkała problem
EIC Fund: dziesięć największych inwestycji 2026 roku do tej pory
IFC wspiera 15 afrykańskich agritechów i łączy je z bankami
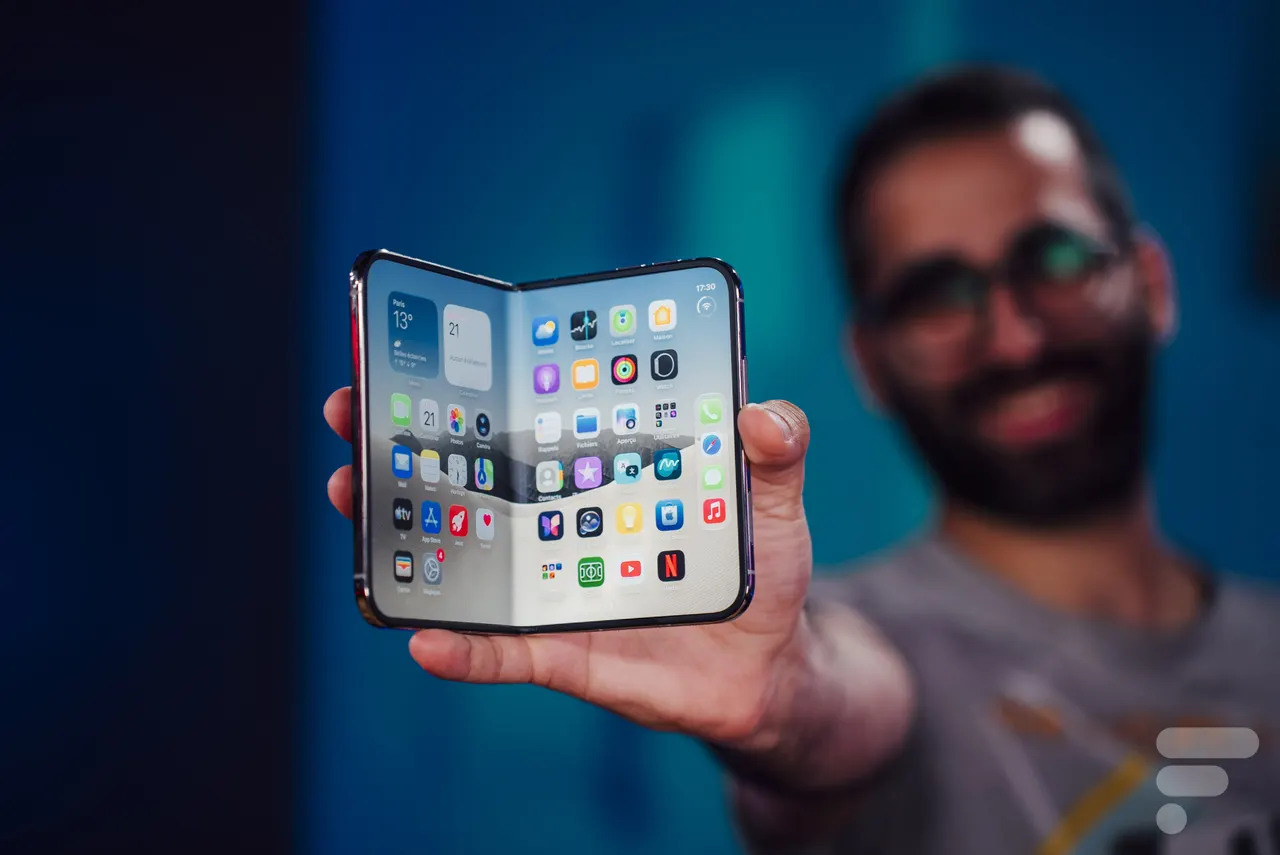
Recenzja iPhone Duo: pierwszy składany iPhone zachwyca, ale kosztuje
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Crédit Mutuel Arkéa potwierdza cyberatak, skala wyłudzenia nieznana

Google zrywa współpracę z Videostrong po backdoorze w 1,3 mln urządzeń
Rekordowa kradzież w Binance: fałszywa rozmowa o pracę furtką
