Arara Message: wyciek nawet 77 mln adresów e-mail od 380 firm
Japońska spółka Arara informuje, że atak na usługę Arara Message mógł ujawnić ok. 77 mln adresów e-mail klientów do 380 firm. Usługę całkowicie wyłączono.
Japońska spółka Arara, należąca do Paycloud Holdings, poinformowała o dalszych skutkach nieautoryzowanego dostępu do usługi mailingowej Arara Message. Według komunikatu z 2 listopada około 77 mln adresów e-mail wyciekło lub mogło wyciec. Dotyczy to maksymalnie około 380 firm-klientów. Od 31 października usługa jest całkowicie wyłączona, a termin jej przywrócenia nie jest znany.
Atak rozszerzył się na serwery klientów
Pierwszy komunikat z 29 października mówił o wycieku około 3,01 mln adresów e-mail ze wspólnego środowiska systemowego. Dalsze śledztwo wykazało, że szkody objęły także inne serwery. W dniach 28–31 października atakujący wszedł przez serwery Arara Message do środowisk systemowych firm-klientów i wyniósł z 97 serwerów około 77 mln adresów e-mail oraz danych członkowskich.
Dane obejmują m.in. imię i nazwisko, płeć, datę urodzenia, numer telefonu, numer członkowski i adres. Zakres zależy od klienta. Liczba jest weryfikowana i może się zmienić. Nie oznacza liczby poszkodowanych osób, bo jedna osoba może mieć kilka adresów.
W pierwszym zdarzeniu liczba adresów wzrosła z ok. 3,01 mln do 3 386 187. Ponadto dane klientów pięciu firm, m.in. imiona i nazwiska oraz nazwy firm, mogły wyciec w liczbie do 411 827 rekordów. Liczb nie zsumowano, bo mogą się pokrywać z 77 mln.
Fałszywe maile od „firmy kartowej”
Atakujący nadużył też usługi: w dniach 28–30 października wysłał do 7,13 mln podejrzanych wiadomości podszywających się pod firmę obsługującą karty kredytowe. Nadawcą był adres news@arara.com, a tematy brzmiały m.in. „Prośba o potwierdzenie użycia” i „Prośba o potwierdzenie zestawienia”. Spółka apeluje, by nie otwierać zawartych w nich adresów URL.
Spółka wskazuje na podatność serwera WWW i problemy w środowisku systemowym. Unieważniła przejęte dane uwierzytelniające i odcięła komunikację serwerów. Wznowienie usługi nastąpi po ustaleniu drogi włamania i potwierdzeniu bezpieczeństwa. Inne usługi Arara nie są dotknięte.
Wyciek z Arara Message dotknął też operatora serwisu rezerwacji Asoview!, który 3 listopada poinformował o ujawnieniu 15 821 184 rekordów członków. Hasła i dane kart kredytowych nie były objęte.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Uniwersytet Yonsei uruchamia procesor IBM Quantum Nighthawk r2
KakaoBank rozważa karty i brokerkę, bankowość firmowa w 2028 r.
T map w rękach Goldman Sachs: dane użytkowników nie wyjadą z Korei
Waymo i Toyota: testy robotaksówek bZ4X w Japonii w 2027 roku
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Beget traci dane w chmurze po cyberataku na infrastrukturę
Malware VOLTA kradnie hasła i pyta AI, ile warte są dane ofiary
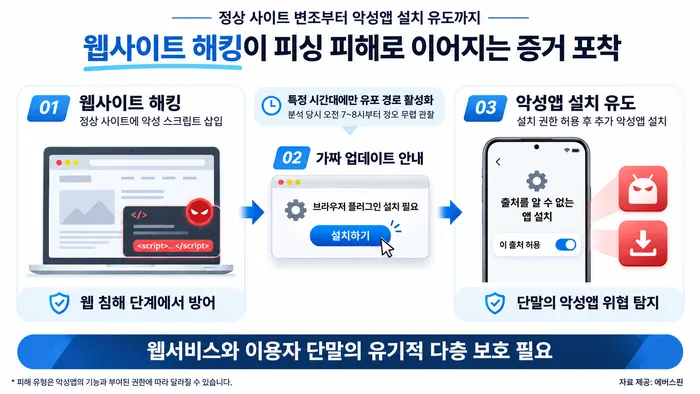
Fałszywa aktualizacja przeglądarki Samsung infekuje Androida