Fałszywa aktualizacja przeglądarki Samsung infekuje Androida
Firma Everspin wykryła na legalnych stronach firm skrypty, które wyświetlają fałszywy dodatek do przeglądarki Samsung i nakłaniają do instalacji złośliwej aplikacji.
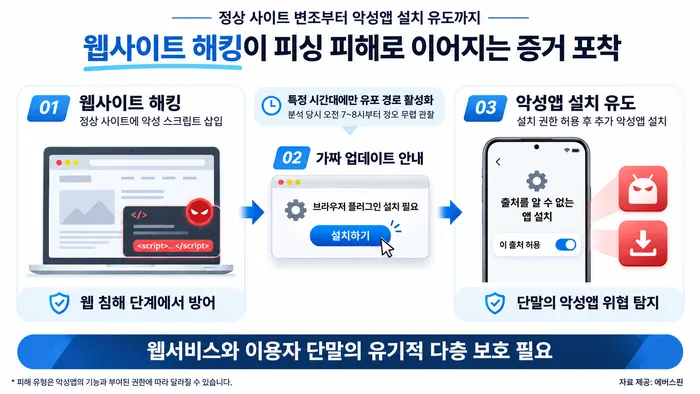
Południowokoreańska firma Everspin, zajmująca się cyberbezpieczeństwem, poinformowała 4 listopada o ataku, w którym zhakowane, a pozornie normalne strony internetowe wyświetlają fałszywy komunikat o aktualizacji przeglądarki. Jego celem jest nakłonienie odwiedzających do zainstalowania złośliwej aplikacji na Androidzie.
Według firmy zewnętrzny skrypt wykryto na stronach z różnych branż, m.in. wędkarskiej, audio i medycznej. Użytkownik wchodzący na stronę widzi okno z informacją, że potrzebny jest dodatek do przeglądarki Samsung. Po kliknięciu przycisku instalacji pobierany jest plik aplikacji, a po jego uruchomieniu pojawia się kolejny komunikat o rzekomej aktualizacji i prośba o instalację drugiej aplikacji.
Jak działa pułapka
Android wymaga osobnej zgody na instalację programów spoza oficjalnego sklepu. Atakujący nakłaniają ofiary do włączenia uprawnienia „instalacja aplikacji z nieznanych źródeł”. Końcowa złośliwa aplikacja nie jest widoczna na zwykłej liście aplikacji, a w ustawieniach urządzenia występuje pod nazwą „Samsung”.
Zauważono też, że ścieżka dystrybucji działa tylko w określonych godzinach. Od około 7–8 rano do południa wyświetlał się ekran instalacji i działało pobieranie, w innych porach pojawiał się błąd. Przez to kontrola bezpieczeństwa wykonana w niewłaściwym momencie może nie wykryć szkodliwej aktywności.
Dlaczego to ważne
Everspin ocenia, że przypadek pokazuje ograniczenia podejścia, w którym ochronę przed włamaniami na strony i phishingiem mobilnym traktuje się osobno. Gdy witryna firmy staje się kanałem dystrybucji malware, celem stają się także jej odwiedzający.
Firma wskazuje na zintegrowaną ochronę usług webowych i urządzeń mobilnych, oferując rozwiązania EverSafe Web oraz FakeFinder do wykrywania złośliwych aplikacji. Prezes Ha Young-bin podkreślił, że włamanie na stronę i phishing są ze sobą powiązane. „W środowisku, w którym AI pomaga analizować, tworzyć i modyfikować ataki, zabezpieczenie tylko web lub tylko mobile nie wystarczy do zarządzania całą ścieżką ataku” – powiedział.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Aramco przejmuje 49% udziałów w HUMAIN, wpłaci 2,6 mld dolarów
Malware VOLTA kradnie hasła i pyta AI, ile warte są dane ofiary
Samsung One UI 9 psuje Android Auto w smartfonach Galaxy