Alice & Bob: złamanie RSA-2048 wymagałoby 22 593 kubitów
Francuska firma Alice & Bob szacuje, że złamanie RSA-2048 wymagałoby około 22 593 fizycznych kubitów i 3,14 dnia pracy, a nie milionów kubitów. Założeń jest sporo.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
W 2019 roku mówiło się o 20 milionach kubitów potrzebnych do złamania RSA-2048. Francuska firma Alice & Bob twierdzi teraz, że wystarczyłoby 22 593 fizycznych kubitów i 3,14 dnia obliczeń. Na razie to jednak wyliczenie na papierze, a nie działająca maszyna.
RSA-2048 opiera się na liczbie, której zapis dziesiętny ma 617 cyfr. Pomnożenie dwóch liczb pierwszych jest łatwe, ale odgadnięcie, jakie czynniki dały taki wynik, jest dla zwykłych komputerów praktycznie niewykonalne. Algorytm Shora z 1994 roku pokazuje, że dość duży komputer kwantowy mógłby to zrobić. Pytanie brzmi: jak duży.
Skąd taka różnica w liczbie kubitów?
W 2025 roku Craig Gidney z Google zszedł z szacunkiem poniżej miliona kubitów. Alice & Bob schodzi jeszcze niżej, ale nie znaczy to, że sprzęt stał się tysiąc razy lepszy. Porównuje się modele z różnymi założeniami i architekturami.
Kluczowe są tak zwane kubity kota Schrödingera (cat qubits). Wykorzystują one superpozycję stanów pola elektromagnetycznego w nadprzewodzących rezonatorach i ograniczają jeden rodzaj błędów. Dzięki temu do korekcji błędów potrzeba mniej dodatkowych kubitów. Dochodzą wydajniejsze kody LDPC-cat i poprawki w samym algorytmie Shora.
Jest też wariant szybszy: 610 530 kubitów rozdzielonych na dziesięć maszyn miałoby rozłożyć liczbę w około 75 minut.
Jakie są haczyki?
Autorzy zakładają bardzo niski poziom jednego rodzaju błędów, średnio raz na sto lat dla pojedynczego kubitu. Gdyby taki błąd zdarzał się raz na godzinę, potrzeba by około 45 tysięcy kubitów. Do tego dochodzą wymagania dotyczące szybkości operacji, sterowania i chłodzenia. Badanie nie przeszło recenzji, a firma ma oczywisty interes w tym, by jej podejście wyglądało obiecująco.
Czy szyfrowanie bankowe jest zagrożone?
RSA-2048 to nie całe szyfrowanie bankowe. Nowoczesne połączenia korzystają też z szyfrowania symetrycznego, na przykład AES, oraz z wymiany kluczy opartej na krzywych eliptycznych. Złamanie RSA nie otwiera automatycznie czyjegoś konta. Algorytm Shora zagraża jednak także krzywym eliptycznym.
Obrona już istnieje. W 2024 roku amerykański NIST zatwierdził standardy kryptografii postkwantowej, w tym ML-KEM do uzgadniania kluczy i ML-DSA do podpisów cyfrowych. Nie potrzebują komputera kwantowego, za to wymagają wdrożenia i porzucenia starych rozwiązań, co w bankowej infrastrukturze może potrwać latami.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →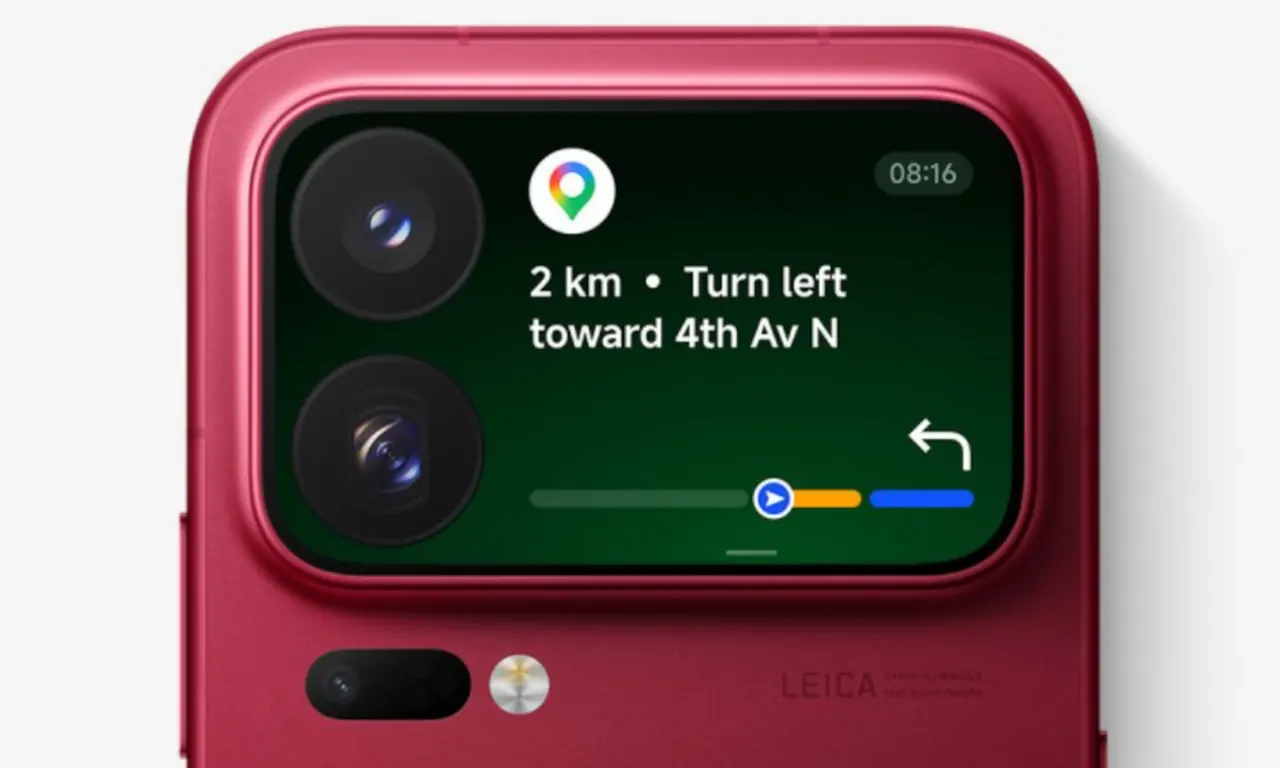
Xiaomi 18 Pro z tylnym ekranem: Mapy Google z tyłu telefonu
Nvidia i Chiny: po aferze Jensena Huanga USA chcą ostrzejszych limitów
Navigo na Samsungu: co tracisz po przejściu na Google
Górnictwo na asteroidach może zbić cenę platyny o ponad 75%
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Danfoss AK-SM 800A: sterowniki chłodnicze w sklepach wciąż podatne
FaceStealer: fałszywe rozmowy wideo „masz wyciszony mikrofon” i 400 mln USD

Notes na hasła Daiso wyprzedany po serii wycieków danych w Japonii
