FaceStealer: fałszywe rozmowy wideo „masz wyciszony mikrofon” i 400 mln USD
FBI twierdzi, że północnokoreańscy hakerzy wyłudzili ponad 400 mln dolarów fałszywymi rozmowami wideo z milczącym znajomym i „poprawką” dźwięku. Zajęto 900 nagrań z kamer.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Wyobraź sobie, że znajomy zaprasza cię na rozmowę wideo. Widzisz jego twarz, porusza ustami, ale nic nie słychać. Na czacie pojawia się podpowiedź: zaktualizuj program, a dźwięk zadziała. To właśnie schemat oszustwa FaceStealer, które według FBI przyniosło północnokoreańskim hakerom ponad 400 mln dolarów w ciągu 18 miesięcy.
W czwartek amerykański rząd poinformował, że sąd zgodził się na zajęcie lub zablokowanie ponad 1,2 mld dolarów skradzionych podczas październikowego ataku na giełdę Binance, w którym zginęło 6,3 mld dolarów. Sąd zezwolił też na wyłączenie infrastruktury chmurowej używanej w FaceStealer. FBI przejęło ponad 900 nagrań z kamer internetowych należących do ofiar.
Jak działa oszustwo FaceStealer?
Najpierw ofiara dostaje zaproszenie na spotkanie z przejętego konta, które wygląda wiarygodnie. Według agenta Jeremy’ego Robertsona z FBI w Los Angeles wiadomość nawiązuje do dawnych rozmów lub zainteresowań. W kalendarzu jest link z adresem podszywającym się pod prawdziwy (typosquatting, czyli literówka w domenie).
Link prowadzi do fałszywego spotkania w Zoomie lub Teams. Przestępcy nagrywają obraz z kamery ofiary, a jej rozmówcę odtwarzają z gotowego nagrania. Czasem używają deepfake’ów znanych osób ze środowiska kryptowalut i web3. Gdy ofiara pisze, że nie słychać dźwięku, dostaje link do rzekomej poprawki. Kliknięcie instaluje złośliwe oprogramowanie kradnące kryptowaluty i wysyła listę kontaktów, by oszustwo ruszyło dalej.
Kto jest celem?
Głównie osoby z branży kryptowalut i web3 oraz programiści i opiekunowie projektów open source. Ci ostatni interesują hakerów, bo kontrolują repozytoria kodu, a to pierwszy krok do ataków na łańcuch dostaw oprogramowania.
FBI przypisuje FaceStealer grupie Sapphire Sleet, uznawanej za odłam Lazarus Group. Znana jest też jako UNC1069, Stardust Chollima, APT38 i BlueNoroff. Brett Leatherman z FBI zauważył, że północnokoreańscy hakerzy coraz częściej łączą włamania, socjotechnikę i deepfake’i.
Śledczy i partnerzy z sektora prywatnego pomogli od kradzieży zamrozić ponad 2,7 mld dolarów. Napad na Binance FBI przypisało grupie TraderTraitor, także powiązanej z Lazarus.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →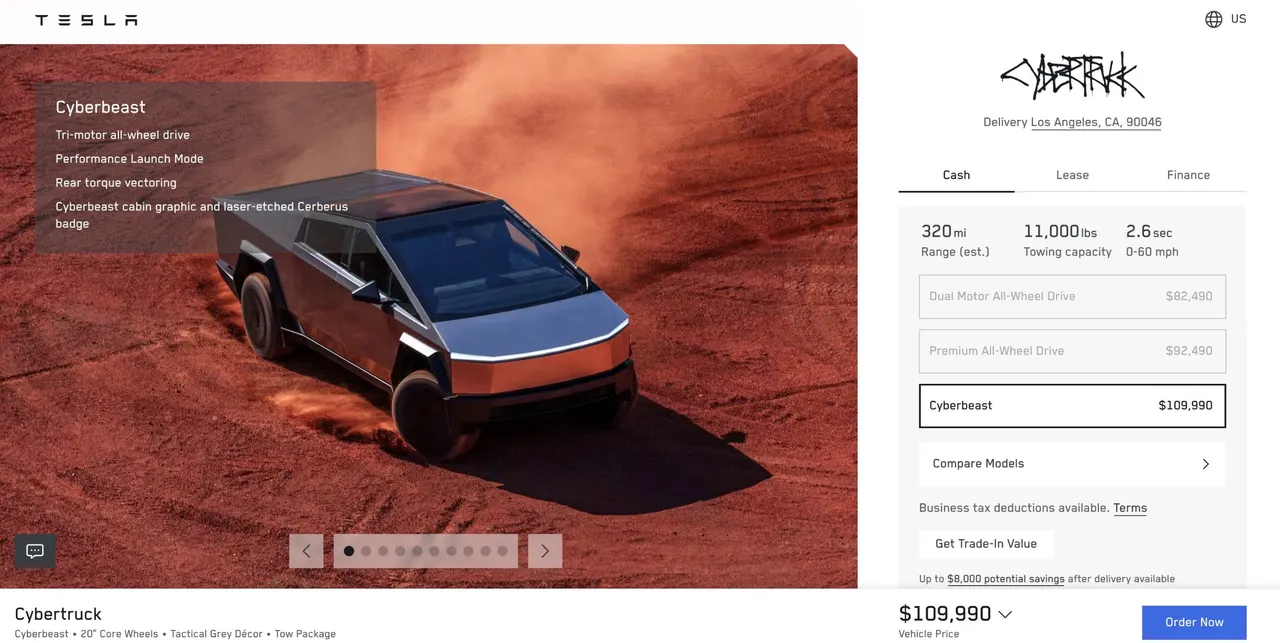
Tesla Cybertruck od 109 990 dol., o 57% drożej niż w sierpniu
Gemini połączy się z kontem bankowym przez Google Wallet
Rynki predykcyjne: Kongres może ograniczyć zakłady urzędników
Pixel: błąd Private Space ujawnia ukrytą przestrzeń w trybie ciemnym
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Notes na hasła Daiso wyprzedany po serii wycieków danych w Japonii

Tinder z karą za naruszenie RODO: irlandzki organ ukarał Match Group
Wyciek danych Uber: prawa jazdy kierowców przez Fireworks AI