AirSnitch: atak na Wi-Fi omija izolację klientów w 2 sekundy
Izolacja klientów w Wi-Fi miała chronić przed podglądaniem przez obcych w tej samej sieci. Badacze obeszli ją w każdym przetestowanym środowisku.
 SUMO· łamigłówka liczbowa
 Dialo· ucz się języków, mówiąc
 ediviewer· czytaj pliki EDI jak dokumenty
 giftdetect· trafiony prezent w kilka minut
Siedzisz w tej samej sieci Wi-Fi co obcy człowiek i liczysz, że router trzyma was z dala od siebie. Atak o nazwie AirSnitch pokazuje, że to założenie bywa błędne: izolację klientów udało się obejść w każdym przetestowanym środowisku.
Badacze z Uniwersytetu Kalifornijskiego w Riverside i innych ośrodków opisali metodę w pracy „AirSnitch: Demystifying and Breaking Client Isolation in Wi-Fi Networks”. Zaprezentowano ją w lutym 2026 roku na konferencji NDSS w San Diego. Sprawdzono domowe i firmowe routery oraz sieci uniwersyteckie. Każde z nich dawało się pokonać przynajmniej jedną z technik, co otwierało drogę do podsłuchu i wstrzykiwania danych.
Czym jest izolacja klientów w Wi-Fi?
To funkcja, która blokuje bezpośrednią komunikację między urządzeniami w tej samej sieci. Problem w tym, że nie ma jednego standardu branżowego, więc każdy producent wdraża ją po swojemu.
Trzy sposoby obejścia zabezpieczenia
Pierwszy wykorzystuje GTK, czyli wspólny klucz szyfrujący do rozsyłania danych do wszystkich urządzeń. Atakujący ukrywa pakiet dla ofiary wewnątrz fałszywej transmisji rozgłoszeniowej, a sieć uznaje go za normalny ruch.
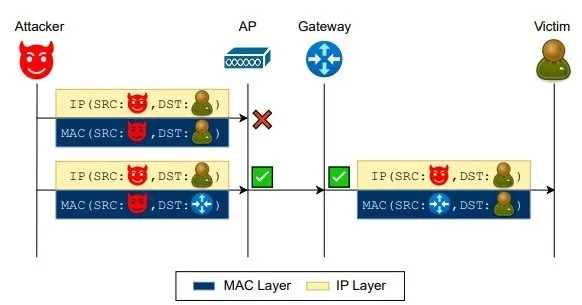
Drugi, „gateway bouncing”, korzysta z braku koordynacji między warstwami sieci. Wiele urządzeń blokuje bezpośrednią komunikację na poziomie adresów MAC, ale nie ogranicza ruchu na poziomie adresów IP. Wystarczy więc wskazać router jako odbiorcę, a ofiarę jako docelowy adres IP, i router sam przekaże dane dalej.
Trzeci to „port stealing”. Nowoczesny punkt dostępu ma kilka identyfikatorów BSSID, na przykład dla pasma, sieci głównej i gościnnej, traktowanych wewnątrz jako osobne porty wirtualne. Atakujący łączy się z sieci gościnnej, podszywa się pod adres MAC ofiary, a punkt dostępu uznaje, że ofiara się przeniosła, i kieruje jej ruch do napastnika. W otwartej sieci gościnnej bez hasła dane ofiary lecą w powietrze bez szyfrowania. Podszycie się pod MAC routera pozwala też przechwytywać ruch wychodzący do internetu.
Połączenie przechwytywania i wstrzykiwania daje atak typu man-in-the-middle. W routerze Netgear R8000 trwało to około 2 sekund.
W testach z sieci gościnnej podsłuchano urządzenia w sieci głównej bez opóźnień. Udało się też podsłuchać komunikację z serwerem RADIUS po stronie przewodowej firmy, złamać hasło i uruchomić fałszywy punkt dostępu przechwytujący ruch oraz dane logowania.
Aplikacje warte uwagi
SUMO: łamigłówka liczbowaWybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
Dialo: ucz się języków, mówiącRozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
ediviewer: czytaj pliki EDI jak dokumentyOtwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
giftdetect: trafiony prezent w kilka minutWybierz dla kogo, okazję i osobowość. Wyszukiwarka czyta opisy produktów lokalnych sklepów i układa to, co pasuje. Za darmo, bez rejestracji.
Więcej z tego dnia
Zobacz wszystkie →
Nāpōwawāʻenakaulua: Webb znalazł najstarszą parę kwazarów

United Airlines ogranicza agentów AI: bot nie odhaczy odprawy

Jensen Huang odchodzi z Nvidii, Colette Kress tymczasowym CEO

Folder WinSxS w Windows: polecenie DISM zwalnia nawet 10 GB
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
ScreenConnect: luka we wtyczce RMM+ pozwoliła zhakować 288 PC
Czy smart TV cię szpieguje? Ponad 10 pytań o dane z telewizora

iPhone zamachowca z Krakowa: śledczy mogą prosić Apple o pomoc
