무인양품 MUJI 앱 정보 유출 가능성, 최대 2726만 건
무인양품을 운영하는 료힌케이카쿠가 MUJI 앱에서 이용자 정보가 유출됐을 가능성이 있다고 밝혔습니다. 탈퇴자 포함 최대 약 2726만 건입니다.
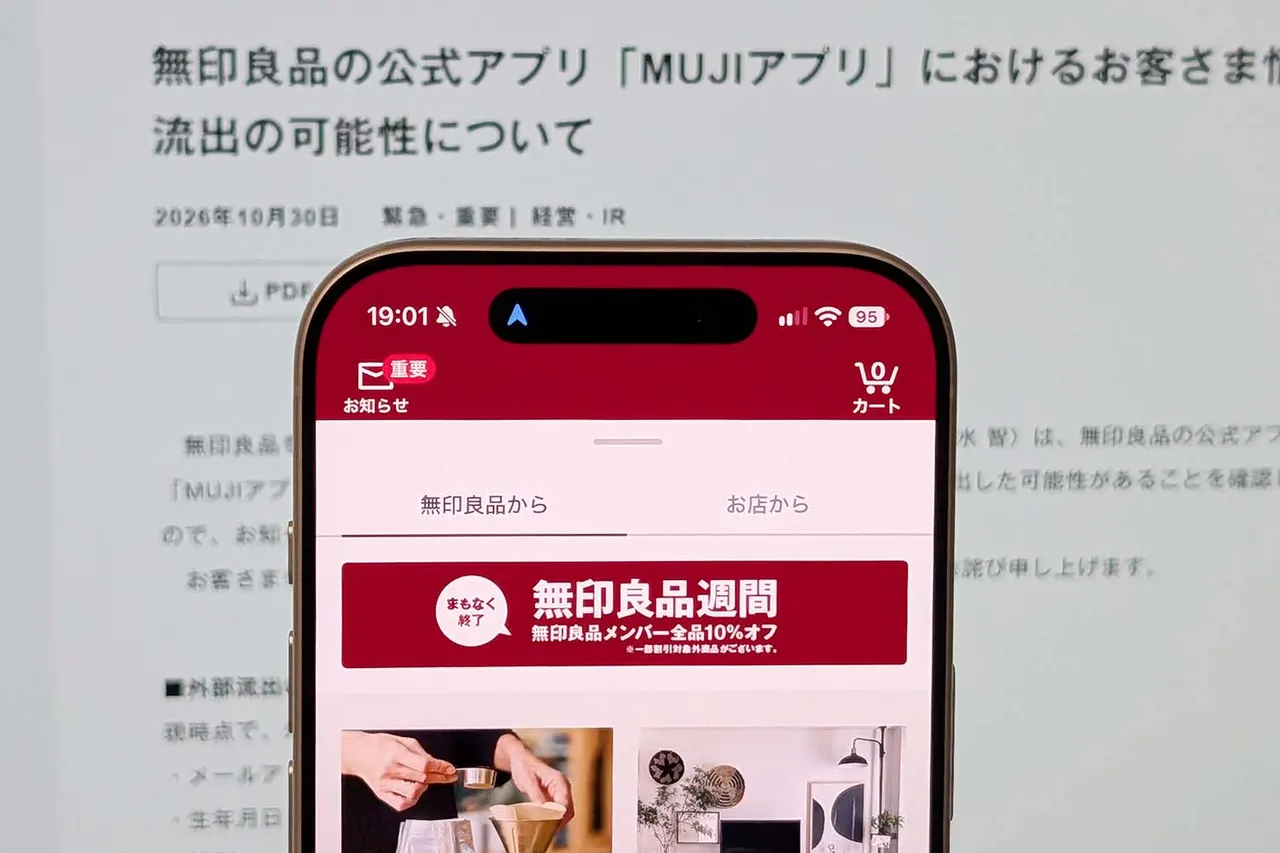
무인양품(MUJI)을 운영하는 일본 기업 료힌케이카쿠(良品計画)는 30일 공식 앱인 'MUJI 앱'에서 이용자 정보 일부가 외부로 유출됐을 가능성이 있다고 발표했습니다. 대상 규모는 최대 약 2726만 건입니다.
유출 가능성이 있는 정보
유출됐을 가능성이 있는 정보는 이메일 주소, 생년월일, 성별 3가지입니다. 신용카드 정보와 이름, 주소, 전화번호 등은 포함되지 않았다고 회사는 밝혔습니다. 대상 건수에는 이미 탈퇴한 이용자의 정보도 들어 있습니다.
회사의 대응
회사는 외부의 부정 접근을 감지한 뒤 해당 부분에 대한 접근을 차단하고 수정 조치를 적용했습니다. 현재까지 다크웹 등으로의 이용자 정보 유출이나 정보를 악용한 피해는 확인되지 않았다고 설명했습니다.
정보가 유출됐을 가능성이 있는 이용자에게는 순차적으로 개별 연락할 예정입니다. 아울러 유출 가능성이 있는 정보를 악용한 '사칭 메일'이 발송될 수 있다며 이용자에게 주의를 당부했습니다.
서비스 현황과 향후 계획
현재 MUJI 앱과 무인양품 온라인 스토어는 정상적으로 이용할 수 있습니다. 료힌케이카쿠는 개발사 및 관계사와 협력해 보안 대책과 감시 체계를 강화하겠다는 방침입니다.
이용자는 발신자가 불분명한 메일의 링크나 첨부 파일을 열지 않는 등 평소보다 신중하게 대응할 필요가 있습니다.
태그:mujiryohin keikakudata breachmuji appjapanprivacy
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
보안2026. 10. 30.
PHP 취약점, 일본 31개 지자체 웹사이트 공개 중단 지속

보안2026. 10. 30.
일본 총무성, GMO 공격자 사이트 차단 통신사에 요청

보안2026. 10. 30.
일본 2026년도 개인정보 유출 2.6억 명 넘어서

보안2026. 10. 30.