EU 사이버복원력법, 저가 무선 마우스에 부담 커진다
EU 사이버복원력법이 2027년 12월부터 본격 적용된다. 가장 저렴한 무선 마우스도 보안 요건을 충족해야 해 저가 모델의 비용 부담이 커질 전망이다.
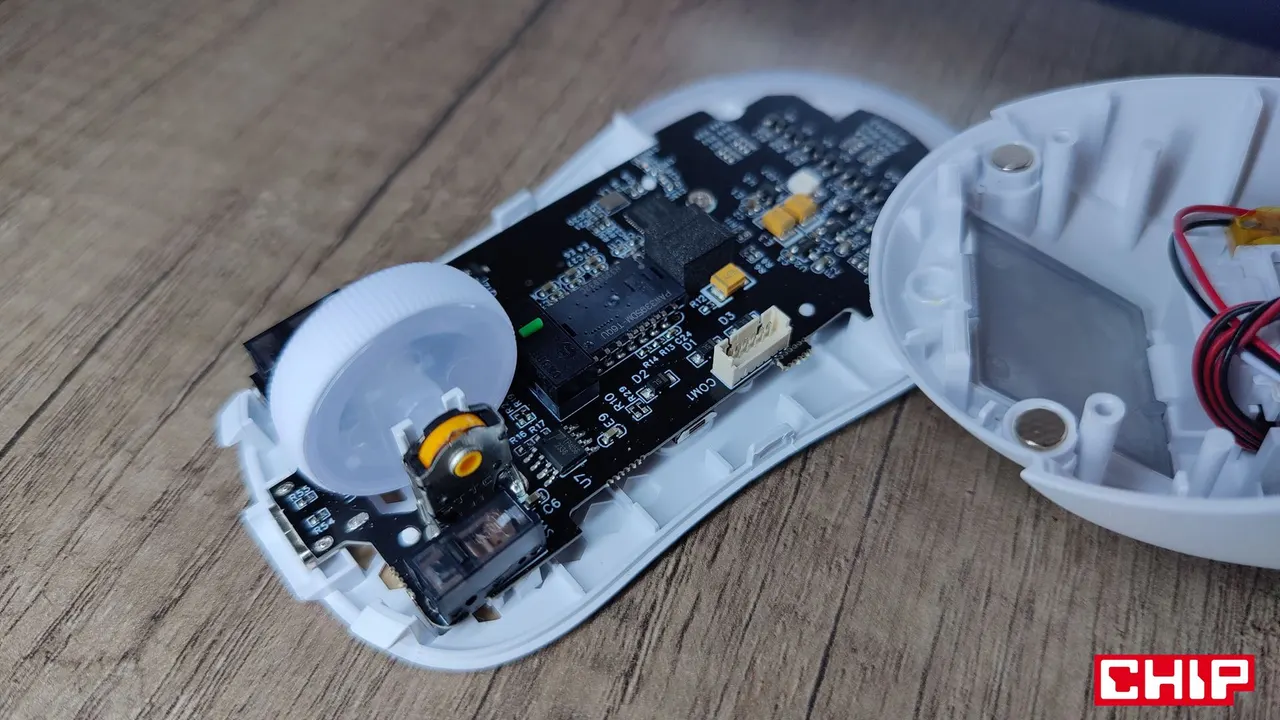
EU 사이버복원력법(CRA, 규정 2024/2847)의 핵심 요건이 2027년 12월 11일부터 적용됩니다. 무선 마우스 같은 주변기기 제조사는 가장 저렴한 제품에도 사이버보안 대책을 갖춰야 합니다. 추가 비용은 저가 모델에 가장 크게 작용할 수 있습니다.
마우스에도 컨트롤러와 무선 모듈
무선 마우스에는 컨트롤러와 펌웨어, USB 수신기와 통신하는 무선 모듈이 들어 있습니다. CRA는 디지털 요소를 포함한 폭넓은 제품군에 적용되며 키보드와 마우스도 포함됩니다. 유선 제품도 대상이어서 케이블로 돌아가도 제조사의 의무는 사라지지 않습니다.
CRA가 모든 무선 연결의 암호화를 일률적으로 요구하는 것은 아닙니다. 데이터의 기밀성과 무결성 보호, 무단 접근 방지, 취약점 악용 위험 완화를 요구하며, 암호화는 방법 중 하나이고 구체적 해법은 위험 평가에 달려 있습니다. 위협은 현실적입니다. 2016년 Bastille 연구진은 MouseJack 취약점을 공개했습니다. 일부 무선 기기에 조작된 명령을 보내면 키 입력으로 해석되었고, 최대 100미터 거리에서 타인의 PC에 명령을 실행할 가능성이 있었습니다. 반면 Logitech의 Logi Bolt처럼 이미 보안 무선 통신을 제공하는 기술도 있습니다.
핵심 과제는 비용과 지원
CRA는 위험 문서화, 신고된 취약점 처리, 보안 지원 제공을 요구합니다. 지원 기간은 원칙적으로 최소 5년이며, 예상 사용 기간이 더 짧다고 정당화되는 경우는 예외입니다. 중대 사고와 적극적으로 악용되는 취약점의 신고 의무는 2026년 9월 11일부터 이미 적용되고 있습니다.
ENISA가 2026년 6월 발표한 조사에는 194개 조직이 참여했습니다. 66%가 CRA를 들어봤지만 142곳은 준비를 위한 재정 지원이 필요하다고 답했습니다. 주변기기 제조사만 대상으로 한 조사는 아니지만 중소기업의 부담을 보여줍니다.
2027년 12월 11일 이전에 EU 시장에 출시된 제품은 크게 변경되지 않는 한 새 설계 요건을 충족할 필요가 없습니다. 다만 신고 의무는 기존 제품에도 적용됩니다. 이후 새로 출시되는 제품은 설계 시점과 무관하게 규정을 따라야 합니다. 가격 상승, 최저가 모델 감소, 유선 제품 관심 증가가 예상되지만 무선 통신이 사라지는 것은 아닙니다.
주목할 만한 앱
 SUMO: 숫자 퍼즐
올바른 칸을 고르고 더해 목표 숫자를 맞추세요. 배우긴 쉽고 마스터하긴 어렵습니다. 무료, 전 연령.
 Dialo: 말하면서 배우는 언어 앱
AI 대화 파트너와 대화하세요. 모든 문장이 교정되어 내 언어로 설명과 함께 돌아옵니다. 9개 언어, A1부터 C2까지.
 ediviewer: EDI 파일을 문서처럼 읽기
EDIFACT와 X12 메시지를 열어 각 세그먼트 설명을 보고, JSON/XML로 변환하고, PDF와 Excel로 내보내세요. 로컬에서 실행, 업로드 없음.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
스페인 Guardia Civil, 250만 유로 휴대폰 원격 접근 시스템 구매
Amutable, 스스로 상태를 증명하는 Linux 프리뷰 공개
한국 은행 9곳 이상 해킹, Claude·DeepSeek 활용 정황