스트라스부르 교통사 CTS, 고객 23만 명 정보 유출
프랑스 스트라스부르 교통사 CTS가 취약한 API를 악용한 공격으로 고객 계정 약 23만 개의 정보가 유출됐다고 밝혔다. 은행 정보와 비밀번호는 무사하다.
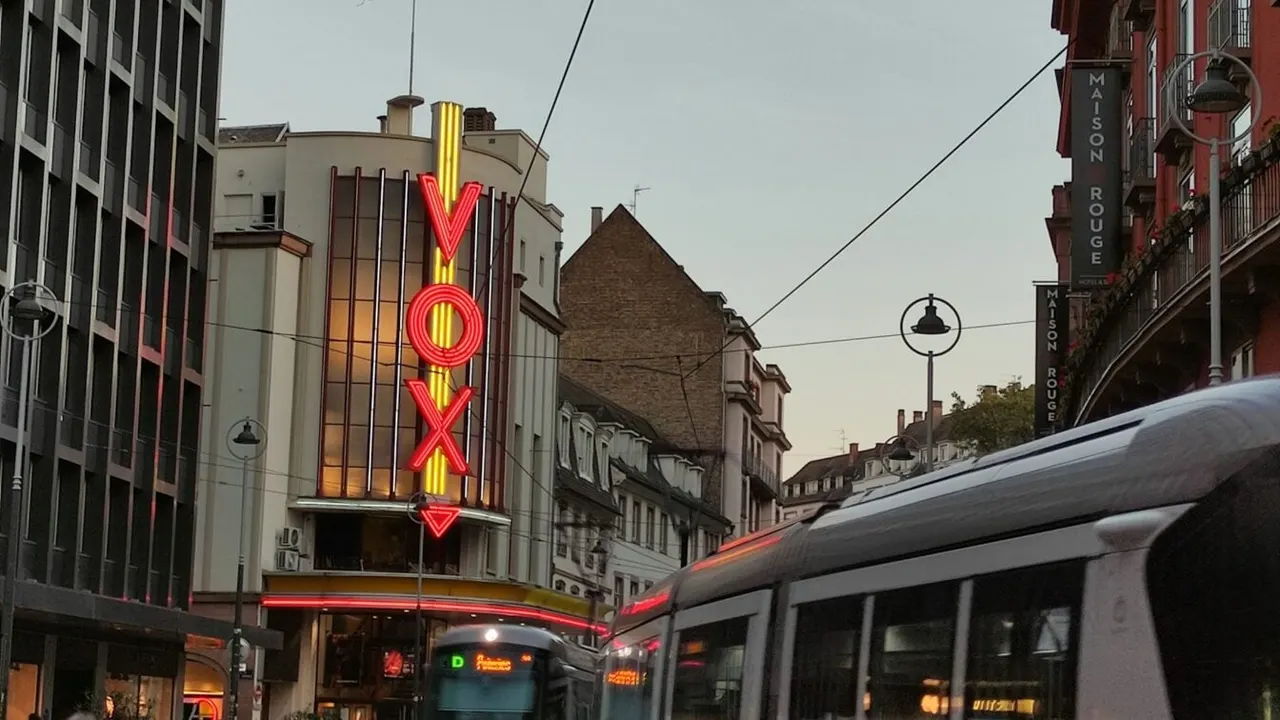
프랑스 스트라스부르에서 버스와 트램을 운영하는 CTS(Compagnie des transports strasbourgeois)가 사이버 공격으로 고객 계정 약 23만 개의 데이터가 유출됐다고 밝혔다. 전체 이용자의 약 40%에 해당하는 규모입니다.
유출 정보와 공격 방식
유출된 정보는 이름, 생년월일, 우편 주소, 고객 ID입니다. CTS는 은행 정보와 비밀번호는 이번 유출에 포함되지 않았다고 설명했습니다.
공격은 10월 18일 밤부터 19일 사이에 이뤄졌습니다. 에마뉘엘 오노 CTS 대표는 지역 일간지에 데이터베이스에 대한 비정상적으로 많은 요청을 감지했다고 말했습니다. 서버는 변조되지 않았고 해커가 내부 IT 시스템에 침투하지도 않았다는 설명입니다. 공격자는 소프트웨어와 CTS 웹사이트가 통신하도록 하는 취약한 API를 악용했습니다.
회사 대응과 이용자 유의점
CTS에 따르면 데이터 유출은 중단됐고 사이트 보안도 강화됐습니다. 프랑스 개인정보 감독기관 CNIL에 신고했으며, 스트라스부르 법원에 고소할 예정입니다. 피해 고객 23만 명에게는 이번 주 이메일로 안내했습니다.
가장 큰 위험은 피싱입니다. 유출된 정보가 가짜 메시지의 신뢰도를 높일 수 있기 때문입니다. CTS는 이메일로 결제나 은행 정보를 요구하지 않는다며, 의심스러우면 링크를 누르지 말고 공식 사이트나 앱을 이용하라고 당부했습니다.
CTS는 2024년에도 일부 고객 계정에 대한 부정 접속이 확인된 바 있습니다. 프랑스에서는 세무 당국과 통신사, 수십 곳의 스포츠 연맹 등에서도 정보 유출이 잇따랐습니다. 프랑스 Cybermalveillance 조사에 따르면 올해 국민의 거의 절반이 해킹 피해를 입었습니다.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
Fehmarnbelt 터널 건설사 사이버 공격, 해커 집단 금전 요구
SK플래닛 기프티콘 개인정보 유출…이름·전화번호·환급계좌
일본 부정 접속 유출 6개월간 연인원 2억6천만 명