宝くじ公式サイトに不正ログインか 当落情報も閲覧の恐れ
宝くじ公式サイトの一部会員アカウントに第三者が不正ログインし、氏名や住所、くじの当落履歴まで見た可能性があります。不正な購入は確認されていません。
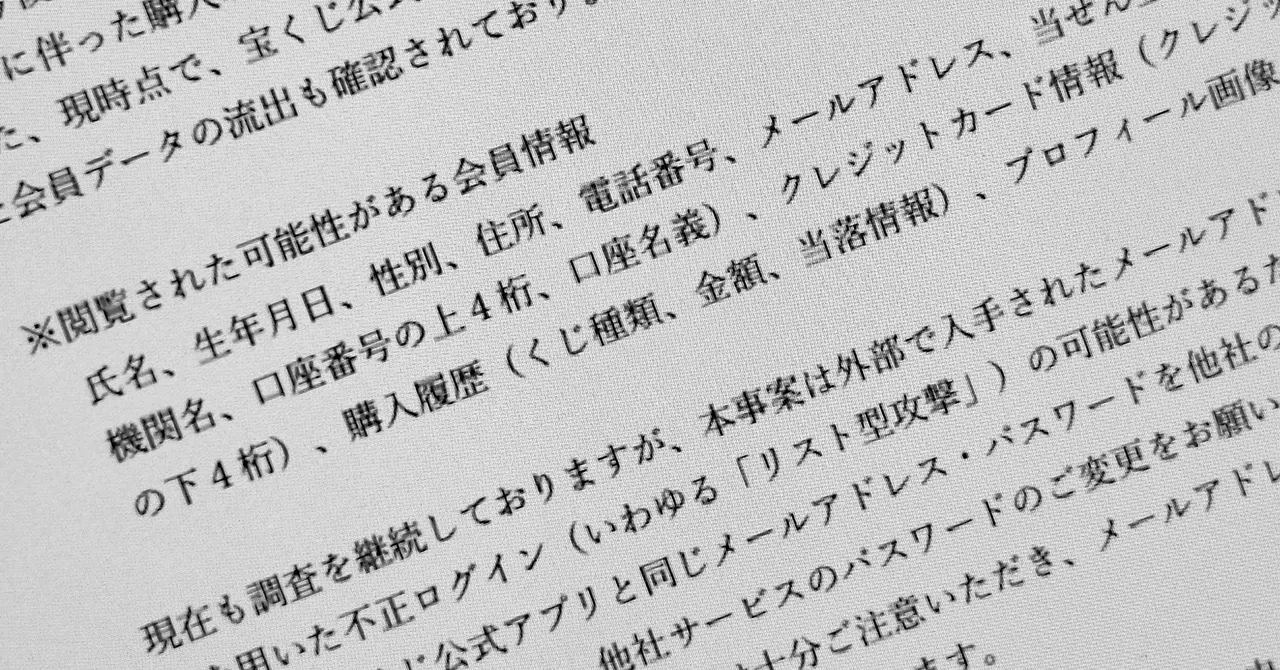
宝くじ公式サイトの会員アカウントに第三者が不正にログインし、氏名や住所、買ったくじが当たったかどうかまで見られた可能性があることが分かりました。
宝くじを販売する全国の都道府県と指定都市が11月11日に発表しました。外部で入手したメールアドレスとパスワードを使ってログインを試す「リスト型攻撃」の可能性があるといいます。
閲覧された可能性がある情報は
氏名、住所、電話番号、メールアドレスなどの登録情報に加え、購入したくじの種類や金額、当落の履歴です。当せん金を受け取る口座の金融機関名、口座名義、口座番号の上4桁、クレジットカード番号の下4桁、プロフィール画像も対象になります。
該当する会員の件数は明らかにされていません。対象者には今後、個別にメールで連絡するとしています。
被害は出ているのか
11日までの確認では、不正ログインによるくじの購入や、口座情報を書き換えて当せん金を受け取る被害はありません。公式サイトのサーバやデータベースに侵入された形跡はなく、会員データの流出も確認されていないとのことです。
公式サイトは、利用者のパスワードが意図せず変わる問題が見つかったとして、5日から利用を一時停止しています。公式アプリも6日までに止められました。
利用者には、他のサービスでパスワードを使い回さないよう呼び掛けています。不審なメールやサイトにメールアドレスやパスワードを入力しないことも求めています。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →



関連カテゴリ: セキュリティ
すべて見る →
Outlook・Hotmailが4日間正当なメールを拒否、復元不可

Qoo10に不正アクセス、住所の地理座標や身体的特徴も流出の恐れ

ロスコムナゾルのAI VPN検知、費用は22.7億ルーブル
