宝くじ公式サイトに不正アクセス、4436アカウントが被害
宝くじ公式サイトとアプリは11月5日から停止していました。外部で入手された認証情報で4,436アカウントに不正ログインがあり、再開後はパスワード再設定が必要です。

宝くじの公式サイトとアプリが、不正アクセスのため1週間以上止まっていた。外部で入手された認証情報を使われ、4,436アカウントに不正ログインされたという。13日午前8時にサービスは再開したが、ログインにはパスワードの再設定が必要になる。
宝くじ公式サイトの不正アクセスで何が起きたか
不正なログインがあったのは11月4日。翌5日からサイトとアプリの利用を停止していた。11日の発表では、いわゆるリスト型攻撃の可能性に触れ、パスワードの変更を呼びかけている。リスト型攻撃とは、他のサイトから漏れたIDとパスワードの組み合わせを手当たり次第に試す手口だ。
宝くじを販売する都道府県と指定都市は13日、被害の範囲を公表した。不正ログインされたのは4,436アカウントで、そのうち4,133名についてはパスワードも変更されていた。
どんな情報が見られた可能性があるか
閲覧された可能性があるのは、氏名、生年月日、性別、住所、電話番号、メールアドレスなど。当せん金の受取口座情報(金融機関名、口座番号の上4桁、口座名義)、クレジットカード番号の下4桁、購入履歴(くじの種類、金額、当落情報)、プロフィール画像(登録者のみ)も含まれる。
発表時点で、不正なログインによる宝くじの購入や、口座情報の変更による当選金の受け取りは確認されていない。サーバーやデータベースへの侵入の形跡もなく、会員データの流出も確認されていないという。
利用者はどうすればいいか
パスワードを再設定し、登録情報を確認する。不審なメールやWebサイトにも注意したい。他のサイトと同じIDとパスワードを使い回している場合は、そちらのパスワードも変えるよう求めている。被害を受けた利用者には個別にメールで連絡しており、問い合わせ窓口も開設された。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →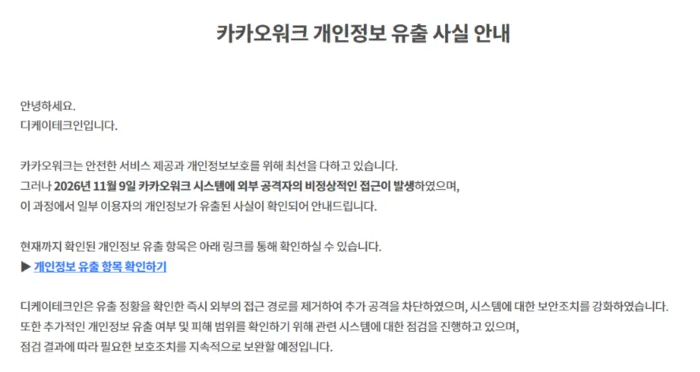
カカオワーク情報流出、メール本文や添付ファイル原本も
Fireworks AIに不正アクセス、Notion AIのチャット履歴が流出
Grok Build製アプリ、3.5万件がログインなしで閲覧可能に