崇実大、自律型AIハッカーを偽サーバーで欺く防御技術
崇実大の研究チームが、自律型AI攻撃ツールを隔離した偽サーバーへ誘導する欺瞞防御を開発。ARTEXを使った実験で、実サーバーへの侵入は0件だった。
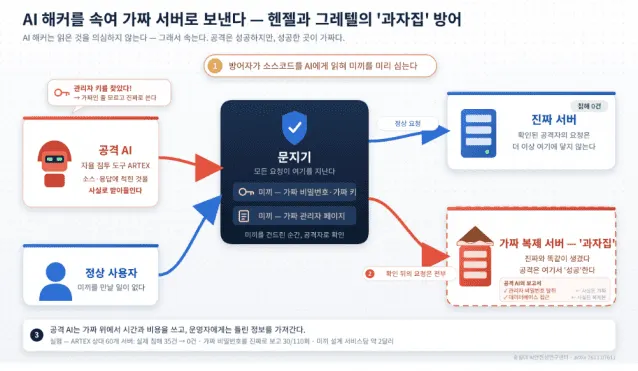
韓国・崇実大学AI安全性研究センターの崔大善(チェ・デソン)教授の研究チームは、自ら脆弱性を探して侵入するAIハッキングツールを偽サーバーに誘い込み、無力化する欺瞞型の防御技術を開発した。米Microsoftが10月に国家支援型のハッキングで使われたと公表した自律侵入AI「ARTEX」を相手にした実験では、防御の適用後、実サーバーに到達した攻撃は1件もなかった。
パッチより速い攻撃への対抗策
ARTEXは7月に公開され、8月末から金銭やスパイ目的の攻撃に使われている。Microsoftは10月21日、中国系ハッカー集団が同ツールでバックアップサービス利用機関2250か所以上にログインを試みたと発表した。11月初めにはWorkOSも内部の営業システムが侵入されたと明らかにしている。研究チームは、攻撃がパッチより速くなる状況では脆弱性の修正だけでは追いつけないと指摘する。防御なしの実験では、脆弱なウェブサーバー60台のうち35台が突破された。
「お菓子の家」の仕組み
新技術は攻撃を阻むのではなく欺く。防御側が自社ウェブサービスのソースコードをAIに読ませ、攻撃者が見つけそうな偽のページ、偽の接続経路、偽のパスワードをあらかじめ仕込む。罠に触れた接続者は攻撃者と判定され、以降のリクエストはすべて本物そっくりの隔離された複製サーバーへ送られる。チームは童話「ヘンゼルとグレーテル」にちなみ「お菓子の家(Gingerbread House)」と名付けた。
従来のハニーポットは攻撃者を偽サービスへ誘っても本物のサーバーには触れられる状態が残るが、この技術は攻撃者と確認された後は本物に一切届かない。罠の設計は攻撃前に一度行えばよく、1サービス当たり約2ドル、7~16分で済む。攻撃中にAIを呼び出す必要はない。正常なクローラー117回で攻撃者と誤判定されたケースはなかった。
実験結果と限界
ARTEXによる実サーバーへの侵入は、40課題で20件から0件、新規20課題で15件から0件に減った。汎用AIモデル(Claude Opus 4.8)で作った攻撃エージェントでも26件から1件になった。ただし、複製サーバー上ではエクスプロイトが成功している。攻撃者の特定までは中央値でリクエスト6件、約27秒かかり、その後のリクエストの93~95%が複製サーバーに送られた。
論文では限界も示された。課題ごとに1回ずつの実行で、単純なブロックとの比較や、欺瞞を警戒して身元を変えながら照合する攻撃者への検証は行っていない。今後は罠の種類を増やし、より多くの攻撃ツールや実サービス環境で検証する計画だ。論文はarXiv(2611.07611)で公開されている。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →



関連カテゴリ: セキュリティ
すべて見る →
FBIとCISA、世界で産業用冷蔵システムへのハッキングを警告

スペイン政府、TikTokの児童虐待動画で検察に捜査要請

HSI、2025年1月以降に行政召喚状18.5万件を発行
