Microsoft、月例更新で1,235件の脆弱性を修正 Outlookは悪用済み
Microsoftは11月のPatch Tuesdayで1,235件の脆弱性を修正した。攻撃者が認証情報の窃取にすでに悪用しているOutlookの欠陥も含まれる。
Microsoftは月例のセキュリティ更新プログラム「Patch Tuesday」を公開し、Windows、Officeなど同社製ソフトウェアの脆弱性計1,235件を修正した。その中には、攻撃者がすでに認証情報の窃取に悪用しているOutlookの欠陥も含まれる。
10月には1回の更新で1,411件を修正し、同社自身の記録を塗り替えた。今回はそれをやや下回るものの、修正のペースは依然として異例の水準だ。背景にはAIの活用がある。Microsoftはコード内の欠陥を見つけるため、大規模言語モデルを積極的に使っており、数百万行のコードを短時間で解析できるという。
Outlookの脆弱性の仕組み
Microsoftによると、認証されていない攻撃者が特別に細工したメッセージファイルを送り、ユーザーに脆弱なバージョンのOutlookで開かせる可能性がある。開くと、Outlookは通常の警告を表示しないまま、攻撃者の管理するサーバーへ接続する。その際、パスワードの暗号化された痕跡である「NTLMハッシュ」が自動的に送信される。攻撃者はこれを解読してパスワードを割り出したり、被害者になりすましたりできる。
11月の更新では66件が「緊急」と評価され、うち48件はリモートでのコード実行が可能になる欠陥だ。特にOfficeの影響が大きく、Word、Excel、Outlookに複数の深刻な欠陥がある。多くの場合、細工された文書を開くだけで攻撃が始まる。
企業の負担と対策
Fortraのセキュリティ研究開発担当副ディレクター、Tyler Reguly氏は、AIによって掘り起こされた長年潜んでいた不具合をMicrosoftが片付けている段階だとみており、この数字はいずれ減少に向かうと述べた。Outlookは早急に更新すべきだと呼びかけている。また企業には、慌てず、実際に悪用されている脆弱性に集中するよう助言している。
毎月1,000件を超える修正は、更新を一部の端末で検証してから全体に展開するIT部門にとって大きな負担になっている。
個人ユーザーは、Windowsの設定からWindows Updateを開き、「更新プログラムのチェック」を選ぶ。更新は自動でダウンロード、インストールされ、その後PCを再起動すればよい。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →

関連カテゴリ: セキュリティ
すべて見る →
ePUAPにサイバー攻撃、ポーランド政府が一時停止
DeepMindのAlphaProof Code、Signalのlibsignalを形式検証
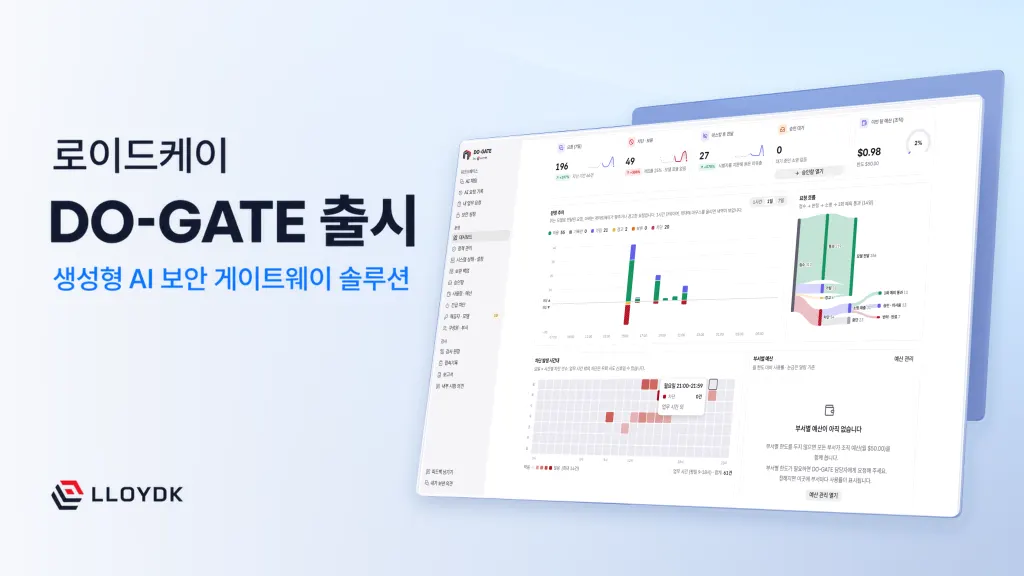
ロイドK、AIセキュリティゲートウェイ「DO-GATE」発売