京成スカイライナー不正アクセス、最大337万件の情報漏えいか
京成スカイライナーの座席予約システムに11日深夜、不正アクセスがあった。最大約337万件の顧客情報が漏れた可能性があり、ネット予約は停止中だ。
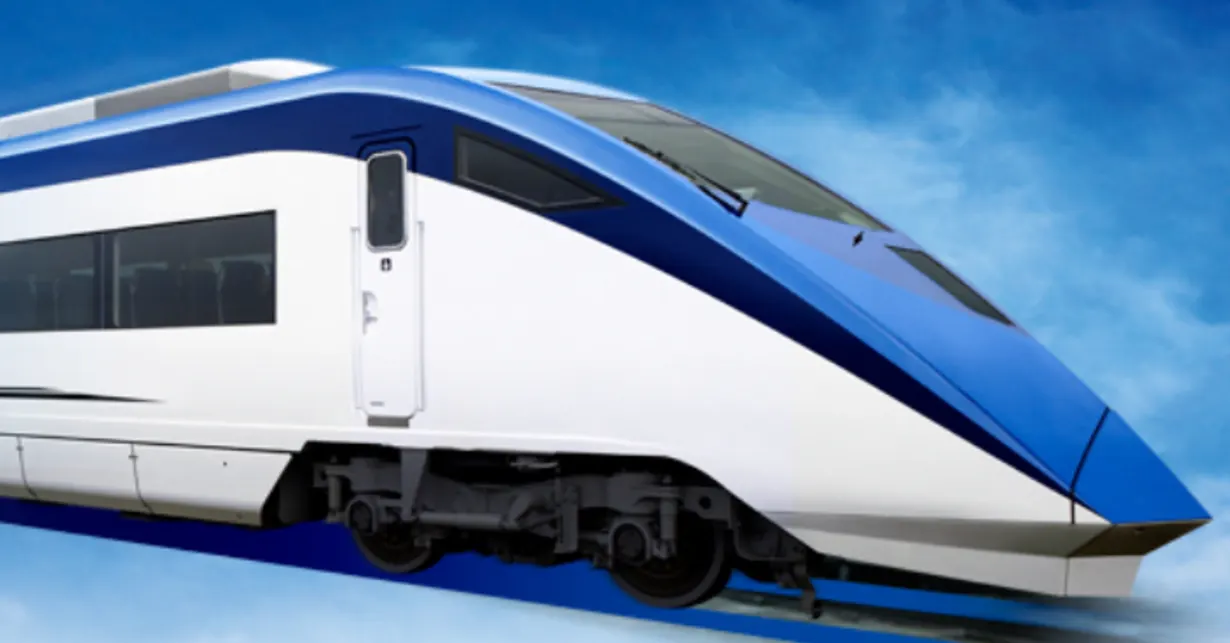
京成電鉄は11月16日、都心と成田空港を結ぶ特急「京成スカイライナー」の座席予約システムが不正アクセスを受け、最大約337万件の顧客情報が第三者に取得された可能性があると発表した。不正アクセスがあったのは11日深夜だという。
対象は、オンラインでチケットを買える「スカイライナーチケットレスサービス」と「e-ticketサービス」の利用者。成田空港への足としてスカイライナーを使った人は、念のため確認しておきたい。
京成スカイライナーの漏えいした可能性のある情報は?
取得された可能性があるのは次の項目。
- カナ氏名
- 電話番号
- メールアドレス
- ユーザーID
- ハッシュ化済みパスワード
- 生年月日
- 性別
- 国籍
ハッシュ化とは、パスワードを元の文字列がそのまま読めない形に変換して保存する仕組みのことだ。337万件は「最大」の数字で、実際の件数はこれより少ない可能性がある。
今、スカイライナーの予約はどうなっている?
現在、スカイライナーの座席予約システム全般の利用を停止している。ただし、駅の窓口と券売機ではスカイライナー券の発売を続けているため、乗車自体はできる。
交通や旅行関連のサービスでは、このところ不正アクセスが続いている。JALの予約システムでは約9万人分の予約情報が漏えいし、JR東日本の「えきねっと」などでも最大609万件のメールアドレスなどが漏えいした可能性が報じられた。
メールアドレスや電話番号、生年月日がそろって出回ると、なりすましのメールやSMSに使われるおそれがある。心当たりのない連絡には注意したい。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
ヨルダン、Telegramを全国で遮断 死者出た過激派攻撃の後
Childlight 2026指数、AI児童性的虐待コンテンツの通報が8411%増
Trezor、配送先Skladonから約2万7000件の住所が流出