仏血液保管施設に不正アクセス、冷凍設定を改ざん
11月2日、フランスの血液保管施設3カ所で冷凍設備の温度設定が改ざんされた。EFSは、製品の損失や健康リスクはなかったとしている。
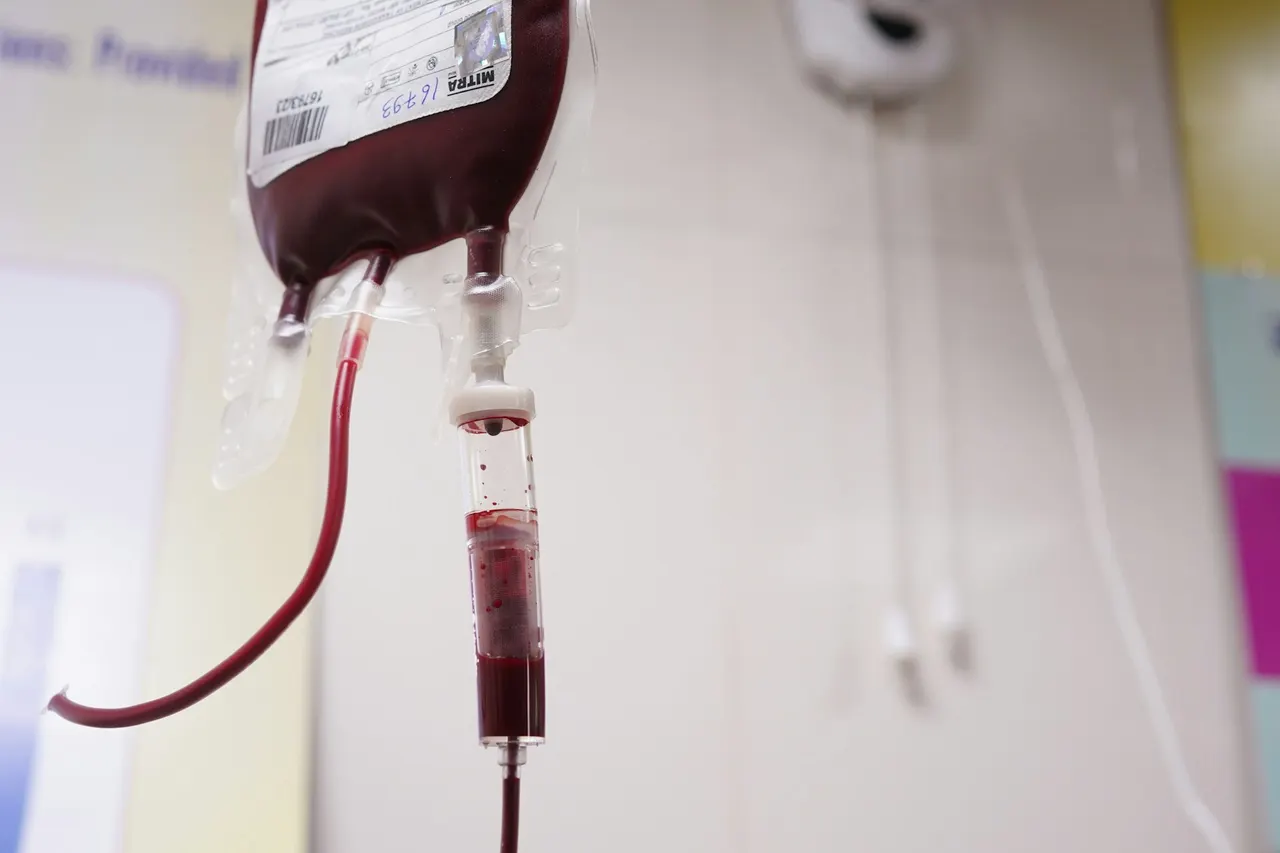
フランスの血液事業を担う公的機関Établissement Français du Sang(EFS)は、サイバー攻撃により血液製剤を保管する冷却設備の設定が変更されたと発表した。EFSによると、攻撃は11月2日に発生し、ハッカーが3カ所の保管施設で温度と解凍に関するパラメーターを書き換えた。
対象の施設には、病院向けの血液の備蓄に加え、管理された環境での保存が必要な生物学的サンプルも保管されている。EFSは、狙われたのは自らのシステムではなく、冷却設備を提供する供給業者の一社だったと説明した。血液製剤の損失はなく、健康上のリスクも生じていないという。
EFSは被害を受けた業者名を明らかにしていないが、欧州企業のCoolworld Rentalsが攻撃を受けたことを認めた。同社は短い声明で、第三者製コンポーネントの欠陥を突かれて冷却ユニットに侵入されたと述べた。血液と血漿の損失はなく、採取・配送の業務も中断しなかったとしている。
欧州で相次ぐ冷凍設備への攻撃
これまでのところ、犯行声明を出したグループはない。フランスのANSSI、スウェーデンの国家サイバーセキュリティセンター、ベルギー連邦検察が調査しているが、背後にいる者は特定されていない。数日前にはフランスの数百のスーパーとオランダの店舗が被害を受け、大量の食品が廃棄に追い込まれていた。
多くの事例では、Danfoss、Copeland、Dixellといったブランドの旧式リモートモジュールやコントローラーの脆弱性が悪用されている。これらはインターネットに接続されていたが、必要なソフトウェア更新が適用されていなかった。弱いログイン情報や、もはやセキュリティパッチが提供されないシステムへのリモートアクセスも、リスクを高めている。
2025年には米CISAが、Danfossのコントローラーにリモートでのコマンド実行や認証回避を許す2件の脆弱性があると公表した。同社は修正し、最新のファームウェアへの更新を推奨したが、今回被害に遭った冷却事業者の多くは対応していなかった。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →



関連カテゴリ: セキュリティ
すべて見る →