ドコモ傘下の電子チケット「teket」に不正アクセス、全会員の情報流出
ドコモ傘下のteketが不正アクセスを受け、全会員の氏名とメールアドレスが流出した。全サービスを停止中で、再開時期は精査中という。
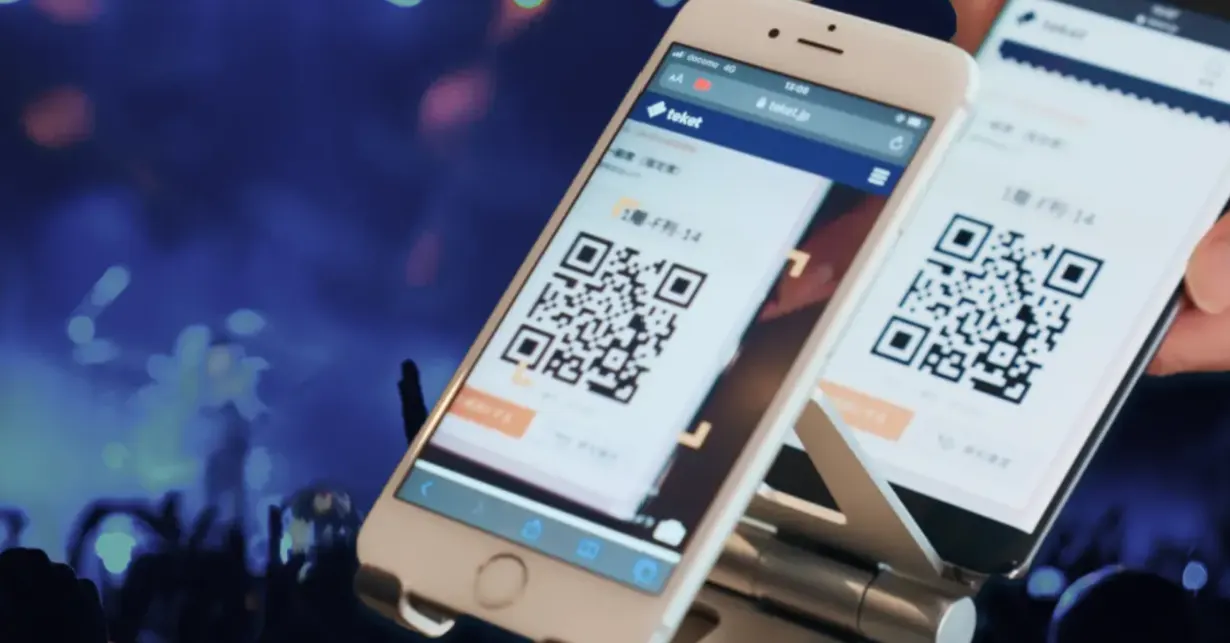
NTTドコモ傘下で電子チケットプラットフォームを運営するteket(テケト)は11月8日、電子チケット販売・管理サービス「teket」が第三者から不正アクセスを受け、全会員の氏名とメールアドレスなど会員情報の一部が外部に流出したと発表した。
全サービスを停止しており、再開時期は精査中だ。流出件数も調べている。
流出した情報
氏名とメールアドレスに加え、登録や購入の状況に応じて、生年月日、年齢、性別、住所、電話番号、チケット情報(発券用コード、主催者が発行したシリアルコード)も流出した。
同社はサーバへの外部からの不正アクセスの可能性が高いと判断し、5日午後8時30分にサービスを停止。6日に、会員情報を管理するシステムへの不正アクセスと、保管していた情報の一部の流出を確認した。
購入済みチケットの扱い
サービス停止中は購入済みのQRチケットを表示できない。そのため、購入時に届いた「購入完了メール」を受付で提示するか、メールがない場合は購入者の名前を伝えるよう案内している。主催者はQRコードの読み取りによる入場受付ができないため、teketが購入者リストを個別に案内する。
teketは、主催者がイベントページの作成からチケット販売、売上管理までを初期費用なしで行えるサービス。2019年にドコモ社内の新規事業プログラムを通じて始まり、2023年10月に子会社teketを設立した。2025年12月の発表によると、これまでに開催した主催者は1万6000団体、累計利用者は300万人を超える。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →



関連カテゴリ: セキュリティ
すべて見る →
FBIとCISA、世界で産業用冷蔵システムへのハッキングを警告

スペイン政府、TikTokの児童虐待動画で検察に捜査要請

HSI、2025年1月以降に行政召喚状18.5万件を発行
