Claude in Chrome、毎クリック確認される理由は非公開サイト一覧
あるユーザーが、Claude in Chromeが特定サイトでだけ毎クリック確認を求めると気づいた。判定にはAnthropicの非公開リストが使われていた。
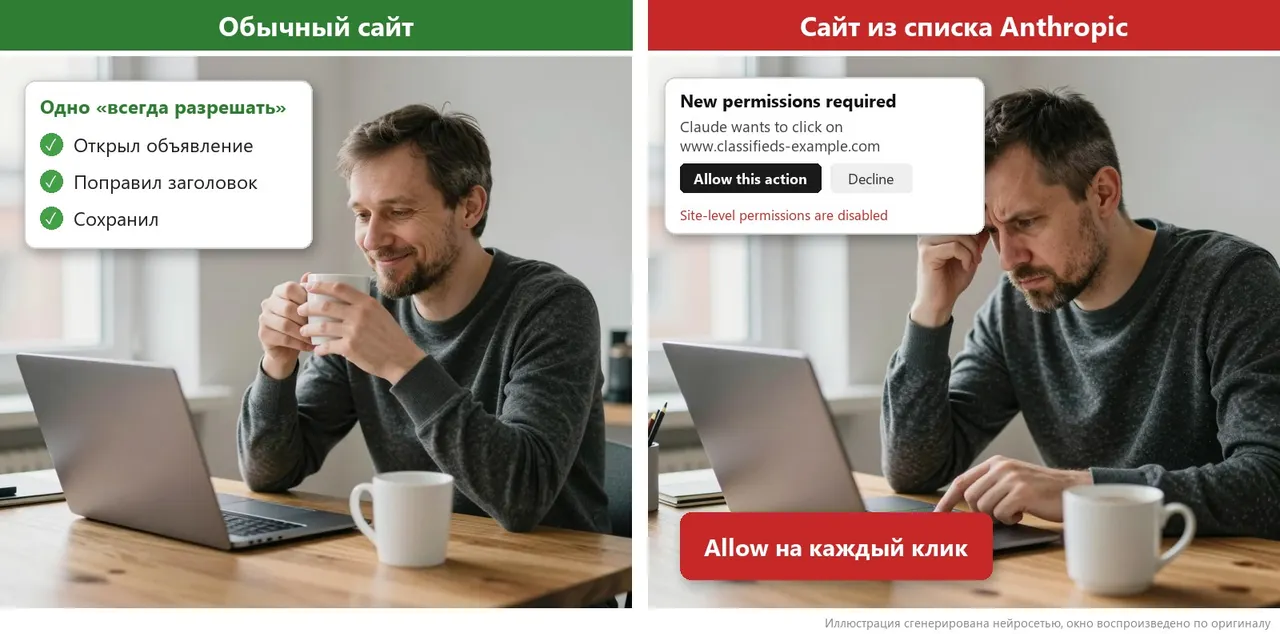
Claude in Chromeに広告文の編集を任せたところ、あるサイトでは一度の許可で済んだのに、似た別サイトでは毎クリック確認を求められた。不思議に思ったユーザーが拡張機能のコードを調べると、Anthropicの非公開のサイト一覧に行き着いた。
Claude in ChromeはAnthropicのブラウザ拡張で、ページを開いて読み、ログイン状態のままクリックもする。このユーザーの場合、ページは開き、テキストも読めたが、「編集」ボタンのクリックでダイアログが出た。「常に許可」の選択肢はなく、設定にも現れなかった。
Claude in Chromeはどうやってサイトを判定するのか
Anthropicのヘルプによると、行動の前に毎回確認するサイトがある。組織向け文書では、拡張機能がアドレスをAnthropicの「サイト安全性リスト」と照合するとされる。掲載基準は書かれておらず、リスト自体も公開されていない。安全性の文書には、成人向けと海賊版サイトは遮断、金融系サイトは確認を挟む、という示唆があるだけだ。
ユーザーによれば、拡張機能(バージョン1.0.102)は操作の前にページのアドレスをAnthropicのサーバーへ送り、カテゴリを受け取る。category0なら「常に許可」が使え、category1ならblockedページが表示され、category3だと毎クリック確認になる。応答は5分間キャッシュされる。リストはPC上になくサーバー側にあり、カテゴリはページ単位でなくドメイン全体に付く。
確認を減らす方法はあるのか
ユーザーはパネルの3つの確認モードをすべて試したが、ダイアログは変わらなかった。Claude Codeのauto modeも1回試した範囲では、読み取りは通ったものの編集のクリックで同じ確認が出た。文書にある方法は、組織設定の信頼済みサイト一覧だけで、TeamとEnterpriseプランに限られる。個人アカウントでリストから外してもらう手順は書かれていない。
GitHubにも同様の報告が複数ある。Anthropicが警戒するのはプロンプトインジェクション、つまりページやメール、文書に仕込まれた指示をAIが利用者の命令と取り違える攻撃だ。ただ、基準もリストも非公開で通知もないため、自分の仕事用サイトや顧客向けサイトが入っていても、ぶつかるまで分からない。
応答はchrome://extensionsで開発者モードをオンにし、Claudeのservice workerを開いてNetworkタブでurl_hashを絞り込めば確認できる。Headersにはログイントークンが映るため、スクリーンショットは共有しないほうがいい。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →
ユナイテッド航空、外部AIエージェントの予約利用を禁止
ウェッブ望遠鏡、H3+の「禁制」信号を初検出
PlayStation Plus PCアプリ、12月10日に終了
彗星が生命の材料を運んだ説、ケンブリッジの計算で劣勢に
関連カテゴリ: AI
すべて見る →
Muse AIがApple WatchとWear OSに対応、ただし処理はスマホ
ClaudeがGTA 4をプレイ、ゲームパッドで走るが壁に衝突