숭실대 का AI हैकिंग टूल के खिलाफ नकली सर्वर वाला डिफेंस
Soongsil University के शोधकर्ताओं ने ऐसा डिफेंस बनाया है जो स्वायत्त AI हमलावरों को अलग किए गए नकली सर्वर पर फंसा देता है। ARTEX पर टेस्ट में कोई हमला असली सर्वर तक नहीं पहुंचा।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
दक्षिण कोरिया की Soongsil University के AI Safety Research Center में प्रोफेसर चोई देसोन (최대선) की टीम ने एक "छल आधारित" डिफेंस तकनीक विकसित की है। यह खुद कमजोरियां ढूंढकर घुसपैठ करने वाले AI हैकिंग टूल को नकली सर्वर की ओर खींचकर बेअसर कर देती है। टीम के मुताबिक ARTEX नाम के टूल पर किए गए प्रयोग में डिफेंस लगने के बाद एक भी हमला असली सर्वर तक नहीं पहुंचा।
पैच से तेज होते हमले
टीम की शुरुआती सोच यह है कि जब हमले पैच से तेज हो जाएं, तो सिर्फ कमजोरियां ठीक करना काफी नहीं रहता। ARTEX जुलाई में सामने आया और अगस्त के आखिर से पैसे और जासूसी के मकसद वाले हमलों में इस्तेमाल हुआ। Microsoft ने 21 अक्टूबर को बताया कि चीन से जुड़े एक हैकिंग समूह ने इससे बैकअप सेवा इस्तेमाल करने वाले 2,250 से ज्यादा संस्थानों में लॉगिन की कोशिश की। नवंबर की शुरुआत में WorkOS ने भी कहा कि उसका आंतरिक सेल्स सिस्टम इसी टूल से भेदा गया।
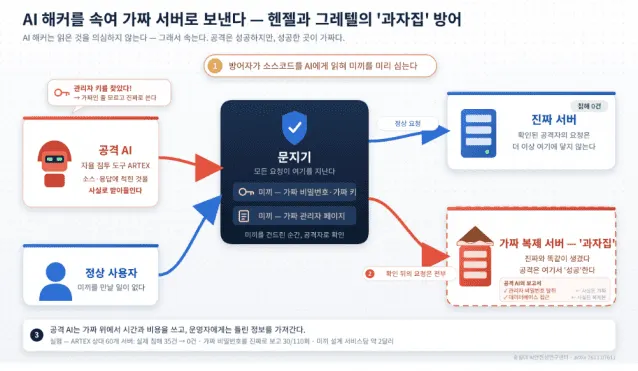
प्रयोग में ARTEX ने बिना डिफेंस वाले 60 कमजोर वेब सर्वरों में से 35 में सेंध लगाई।
'जिंजरब्रेड हाउस' कैसे काम करता है
यह तकनीक हमले को रोकने के बजाय हमलावर को धोखा देती है। डिफेंडर अपने वेब सर्विस का सोर्स कोड AI को पढ़ाता है, जो नकली पेज, नकली एक्सेस पाथ और नकली पासवर्ड पहले से लगा देता है। जो भी इन चारों में से किसी को छूता है, उसे हमलावर मान लिया जाता है और उसके बाद के सभी अनुरोध असली जैसे दिखने वाले अलग किए गए क्लोन सर्वर पर भेज दिए जाते हैं। टीम ने इसे हेंसल और ग्रेटल की कहानी के आधार पर "जिंजरब्रेड हाउस" नाम दिया है।
यह पारंपरिक हनीपॉट से अलग है, जिसमें हमलावर नकली सेवा पर जाने के बाद भी असली सर्वर तक पहुंच सकता है। मिसाल डिजाइन की लागत प्रति सेवा लगभग 2 डॉलर और 7 से 16 मिनट है, और हमले के दौरान AI को दोबारा नहीं बुलाना पड़ता। 117 सामान्य क्रॉलर अनुरोधों में किसी को गलती से हमलावर नहीं माना गया।
नतीजे और सीमाएं
असली सर्वर में सेंध 40 कार्यों में 20 से घटकर 0 और 20 नए कार्यों में 15 से घटकर 0 रह गई। Claude Opus 4.8 से बने हमलावर एजेंट पर यह 26 से घटकर 1 रही। हालांकि एक्सप्लॉइट क्लोन सर्वर पर सफल होते रहे। हमलावर की पहचान में औसतन 6 अनुरोध और करीब 27 सेकंड लगे।
टीम ने सीमाएं भी मानी हैं: हर कार्य एक ही बार चलाया गया, सीधे ब्लॉक करने वाले तरीके से तुलना नहीं हुई, और पहचान बदलकर जांच करने वाले हमलावर पर परीक्षण नहीं हुआ। शोध-पत्र arXiv (2611.07611) पर उपलब्ध है, और टीम अधिक टूल और वास्तविक सेवाओं पर प्रयोग आगे बढ़ाएगी।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
UBTech और Tianyi की साझेदारी, ह्यूमनॉइड रोबोट बाजार को बढ़ाने की तैयारी

SRTD Biotech ने सीड राउंड में जुटाए €31.5 मिलियन, mRNA दवाओं पर फोकस

Calogena को EU से €40 मिलियन ग्रांट, पहले व्यावसायिक SMR की राह

Windows 11 का Registry Editor WinUI 3 के साथ डेमो रूप में आया
और पढ़ें:: सुरक्षा
सभी देखें →
FBI और CISA की चेतावनी: दुनियाभर में औद्योगिक फ्रिज निशाने पर

TikTok पर बाल यौन शोषण वीडियो, स्पेन ने मांगी जांच

HSI ने जनवरी 2025 से अब तक 185,000 प्रशासनिक सबपीना भेजे
