FBI और CISA की चेतावनी: दुनियाभर में औद्योगिक फ्रिज निशाने पर
FBI और CISA के मुताबिक हैकर सुपरमार्केट, गोदामों और स्वास्थ्य क्षेत्र के रेफ्रिजरेशन कंट्रोलर हैक कर रहे हैं, जिससे खाना और दवाएं खराब हो सकती हैं।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
अमेरिकी जांच एजेंसी FBI और साइबर सुरक्षा एजेंसी CISA ने 5 नवंबर 2026 को एक संयुक्त अलर्ट जारी किया है। इसमें चेतावनी दी गई है कि हैकर दुनियाभर में सुपरमार्केट, रेफ्रिजरेटेड गोदामों और स्वास्थ्य क्षेत्र के कनेक्टेड फ्रिज और कोल्ड-चेन सिस्टम को निशाना बना रहे हैं। अमेरिका के स्वास्थ्य, कृषि और परिवहन विभाग भी इस चेतावनी में शामिल हैं।
FBI की साइबर डिवीजन के ऑपरेशंस डायरेक्टर Brett Leatherman के अनुसार रेफ्रिजरेशन सिस्टम "दुनियाभर के क्रिटिकल इन्फ्रास्ट्रक्चर क्षेत्रों में निशाना बनाए जा रहे हैं"। उनका कहना है कि ये सिस्टम खाने, दवाओं और तापमान के प्रति संवेदनशील अन्य सामान की रक्षा करते हैं, इसलिए हमलावरों के लिए आकर्षक लक्ष्य हैं।
हमलावर कैसे काम करते हैं
अधिकारियों के मुताबिक हैकर तापमान रेगुलेटर और फ्रिज कंट्रोलर पर हमला करते हैं। वे पुराने उपकरणों की खामियों का फायदा उठाते हैं, जो अक्सर इंटरनेट पर हर किसी के लिए खुले होते हैं। नियंत्रण मिलने पर वे फ्रिज को गर्म करवा सकते हैं या डिफ्रॉस्ट प्रक्रिया चला सकते हैं, जिससे अंदर का सामान गर्म हो जाता है।
इससे स्टॉक का नुकसान, उपकरणों की समय से पहले घिसावट, आग का खतरा और उपभोक्ताओं के लिए स्वास्थ्य जोखिम पैदा हो सकता है। हैकर प्रशासकों को असली तापमान देखने से भी रोक सकते हैं, जिससे खराब उत्पाद बिकने का खतरा रहता है। CISA के कार्यवाहक उप-निदेशक (साइबर सुरक्षा) Chris Butera ने कहा कि रेफ्रिजरेशन पर निर्भर हर संगठन को मानकर चलना चाहिए कि वह निशाना बन सकता है।
यूरोप के बाद अब व्यापक खतरा
अलर्ट से पहले यूरोप में हमलों की लहर आई थी। पिछले महीने फ्रांस के सैकड़ों सुपरमार्केट में रात के समय फ्रिज का तापमान 50 °C तक पहुंच गया। बाद में कई यूरोपीय देशों और Établissement français du sang के कोल्ड रूम में भी ऐसे हमले हुए। अमेरिका में Pentagon सैन्य ठिकानों पर फ्रीजरों की संदिग्ध खराबी की जांच कर रहा है।
एजेंसियों ने तुरंत कार्रवाई की सलाह दी है: उपकरणों को इंटरनेट से अलग करें, डिफ़ॉल्ट पासवर्ड बदलें, अपडेट लगाएं और निर्माता की सपोर्ट खत्म हो चुके पुराने उपकरण बदलें। Censys के शोधकर्ताओं के अनुसार 9 अक्टूबर से 5 नवंबर के बीच इंटरनेट पर खुले Danfoss कंट्रोलरों की संख्या 3,004 से घटकर 708 रह गई। फिर भी हजारों कंट्रोलर खुले हैं, जिनमें Dixell के 2,420 शामिल हैं।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Windows 11 का Registry Editor WinUI 3 के साथ डेमो रूप में आया

JRH ASI यूक्रेनी साझेदार के रडार सिस्टम के उत्पादन को फंड करेगी
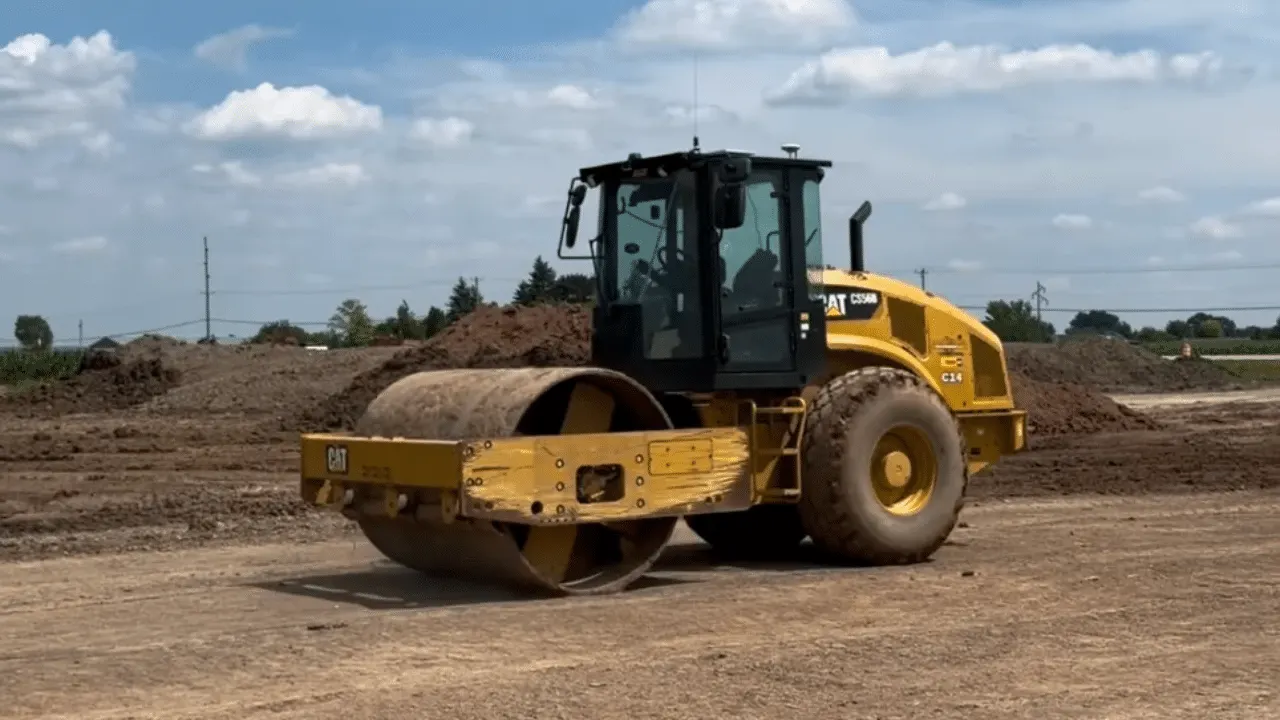
Budimex ने शुरू किए ऑटोनॉमस रोलर के परीक्षण, पोलैंड में कर्मचारियों की किल्लत