शैडो AI: ChatGPT चैट डिलीट करने पर भी सर्वर पर रह सकता है डेटा
Gartner की चेतावनी है कि ChatGPT की चैट डिलीट करने से गोपनीय डेटा सर्वर से नहीं हटता। शैडो AI कंपनियों में डेटा लीक की बड़ी वजह बनता जा रहा है।

ऑफिस की गोपनीय जानकारी ChatGPT में डालकर काम निपटाने के बाद चैट हिस्ट्री डिलीट कर देने से डेटा पूरी तरह मिट नहीं जाता। रिसर्च फर्म Gartner के अनुसार स्क्रीन से बातचीत गायब होना और AI सेवा के सर्वर से डेटा हटना, दो अलग बातें हैं।
जेनरेटिव AI का इस्तेमाल बढ़ने के साथ कर्मचारी कंपनी की मंज़ूरी के बिना निजी अकाउंट से AI सेवाएँ इस्तेमाल कर रहे हैं, जिसे 'शैडो AI' कहा जाता है। Gartner ने अपनी रिपोर्ट में कंपनियों को ऐसे लीक पर तेज़ी से कदम उठाने की सलाह दी है। कंपनी के कंप्यूटर से भी निजी अकाउंट में लॉग-इन करने पर एंटरप्राइज़ सुरक्षा नीतियाँ लागू नहीं हो सकतीं।
नुकसान का बढ़ता दायरा
Gartner ने IBM की 2026 की डेटा ब्रीच लागत रिपोर्ट का हवाला दिया है। उसके मुताबिक मार्च 2025 से फरवरी 2026 के बीच सभी डेटा ब्रीच में शैडो AI से जुड़ी घटनाओं की हिस्सेदारी 43% रही, जो पिछले साल से दोगुनी से ज़्यादा है। ऐसी घटना की औसत लागत 53.9 लाख डॉलर (लगभग 72 करोड़ कोरियाई वॉन) प्रति मामला रही।
AI सेवाएँ केवल चैट ही नहीं, बल्कि सर्वर के रिक्वेस्ट-रिस्पॉन्स लॉग, सुरक्षा समीक्षा प्रणाली, अस्थायी स्टोरेज और बैकअप सर्वर में भी जानकारी रख सकती हैं। Gartner के सामान्य उदाहरण के अनुसार डिलीट की गई चैट और सर्वर लॉग लगभग 30 दिन तक रह सकते हैं। सुरक्षा समीक्षा के लिए चिह्नित डेटा 2 से 7 साल और AI ट्रेनिंग के लिए जुटाया गया डेटा अधिकतम 5 साल तक रखा जा सकता है। असली अवधि सेवा, अकाउंट के प्रकार और डेटा नीति पर निर्भर करती है।
जो जानकारी मॉडल की ट्रेनिंग में इस्तेमाल हो चुकी है, उसे हटाना और कठिन है, क्योंकि वह मॉडल के असंख्य पैरामीटर में सांख्यिकीय रूप से समा जाती है। चुनिंदा जानकारी हटाने वाली 'मशीन अनलर्निंग' तकनीक अभी व्यावहारिक रूप से सीमित मानी जाती है।
कंपनियों को क्या करना चाहिए
लीक की पुष्टि होने पर Gartner पहले AI ट्रेनिंग में डेटा के इस्तेमाल की सेटिंग जाँचने और आगे डेटा डालना रोकने की सलाह देता है। उजागर हुए पासवर्ड और क्रेडेंशियल बदलने, सेवा प्रदाता से डेटा हटाने का अनुरोध करने और सर्वर लॉग व बैकअप के रखरखाव की स्थिति पूछने की भी सिफारिश है।
केवल AI पर पाबंदी लगाना समाधान नहीं है। कंपनियों को यह जानना होगा कि कर्मचारी कौन-सी सेवाएँ और कौन-सी जानकारी इस्तेमाल कर रहे हैं, और मंज़ूर सेवाओं व डेटा प्रबंधन के मानक तय करने होंगे।
देखने लायक ऐप्स
 SUMO: नंबर पज़ल
सही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
 Dialo: बोलकर भाषाएँ सीखें
AI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
 ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
EDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
इसी दिन की और ख़बरें
सभी देखें →
Marble को 3.75 मिलियन डॉलर: देखकर सीखने वाले AI कोवर्कर
हांगकांग का EnsembleTX: टोकनाइज़्ड डिपॉज़िट अब सेंट्रल बैंक मनी से जुड़े
Wear OS 7.1 एमुलेटर में दिखा, Wear OS 8 की पहली झलक
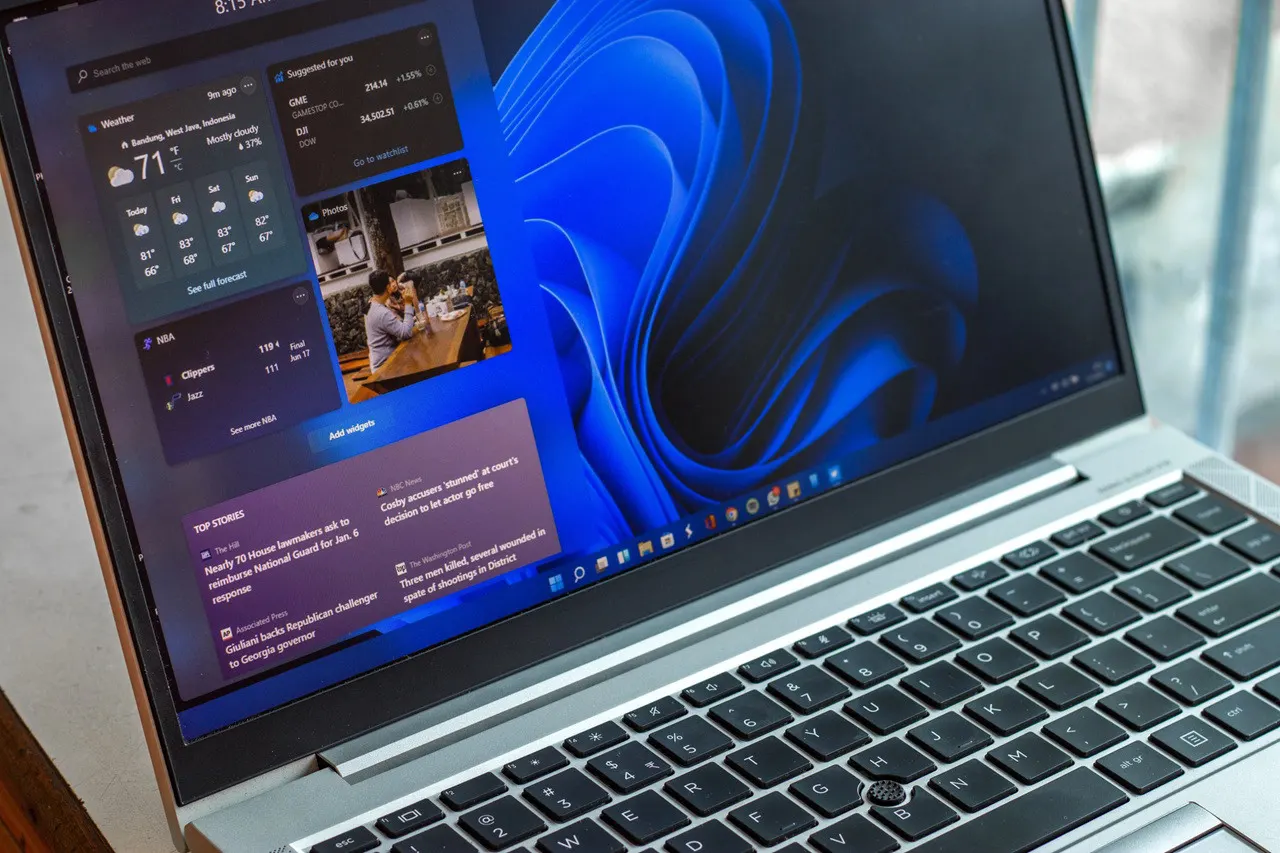
Windows 11 सिर्फ 128 MB RAM पर चला, लेकिन कीमत बेहद भारी
और पढ़ें:: सुरक्षा
सभी देखें →
रूस और यूक्रेन के अलर्ट ऐप हैक, यूज़र्स को भेजे गए फ़र्ज़ी परमाणु चेतावनी संदेश

LLMjacking: हैकर कंपनियों के खर्च पर चला रहे AI, रोज़ 1 लाख डॉलर

Anthropic का अप्रकाशित AI मॉडल Linux और Chrome की खामियों का फायदा उठाता दिखा