PHP2Shell: PHP की दो गंभीर खामियां, BSI का ऑरेंज अलर्ट
PHP2Shell नाम की दो गंभीर खामियों (CVSS 9.2) के कारण दुनिया भर में कई वेबसाइटें बंद हुईं। जर्मनी की BSI ने ऑरेंज अलर्ट जारी कर तुरंत अपडेट करने को कहा है।
PHP2Shell नाम से जानी जा रही दो सुरक्षा खामियों के सामने आने के बाद बुधवार दोपहर दुनिया भर में कई वेबसाइटें एहतियातन ऑफलाइन कर दी गईं। जर्मनी की साइबर सुरक्षा एजेंसी BSI ने दूसरे सबसे ऊंचे स्तर "3 / ऑरेंज" की चेतावनी जारी की है। एजेंसी ने कहा है कि संदेह की स्थिति में प्रभावित वेब सर्वर को अस्थायी रूप से इंटरनेट से पूरी तरह अलग कर दिया जाए।
ये खामियां CVE-2026-109618 और CVE-2026-109619 के रूप में दर्ज हैं। दोनों को CVSS पैमाने पर 9.2 की रेटिंग मिली है। रिपोर्ट के अनुसार फिनलैंड और नीदरलैंड्स के सरकारी विभागों, BBC के कुछ हिस्सों, जर्मनी की कई नगरपालिकाओं, अस्पतालों और विश्वविद्यालयों ने अपनी ऑनलाइन सेवाएं कुछ समय के लिए बंद कर दीं।
क्यों इतनी बड़ी है इसकी पहुंच
सुरक्षा कंपनी Wiz के अनुसार दुनिया की लगभग 70 प्रतिशत वेबसाइटें सर्वर-साइड पर PHP पर चलती हैं, हालांकि इस अनुमान की स्वतंत्र पुष्टि नहीं हो सकती। चूंकि खामी PHP के रनटाइम में ही है, इसलिए WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud और Mediawiki जैसे सिस्टम तब भी जोखिम में हैं जब उनका अपना कोड सही हो।
Wiz के विश्लेषण के मुताबिक ये चार संबंधित मेमोरी-सुरक्षा खामियां हैं, जो करीब दस साल पुराने PHP 5.4 तक जाती हैं। यह "Use-After-Free" तरीके से काम करती हैं। हमलावर बिना लॉगिन किए दूर से मनमाना कोड चला सकते हैं या पासवर्ड, API कुंजियां और सेशन डेटा मेमोरी से पढ़ सकते हैं।
इन खामियों को खोजने में AI मॉडलों की भूमिका रही। Calif और OpenAI ने 11 अगस्त 2026 को GPT-5.6 Sol की मदद से व्यावहारिक हमला दिखाया। आठ दिन बाद Wiz ने स्वतंत्र रूप से वही खामियां पाईं और GPT-5.6 Sol के साथ Google Deepmind के Gemini 4 Argon के प्री-रिलीज़ संस्करण का इस्तेमाल किया। कई मेमोरी खामियों को जोड़ना पहले महीनों का काम था, अब यह घंटों में हो रहा है।
प्रशासकों को क्या करना चाहिए
PHP टीम ने सुधारे गए संस्करण जारी किए हैं: PHP 8.5.12, 8.4.27, 8.3.36 और 8.2.35। समर्थन समाप्त हो चुके 7.4, 8.0 और 8.1 के लिए भी बैकपोर्ट उपलब्ध हैं। Apache के साथ mod_php चलाने पर जोखिम सबसे ज्यादा है। Cloudflare जैसी वेब एप्लिकेशन फ़ायरवॉल (WAF) पूरी सुरक्षा नहीं देतीं, और Docker कंटेनर दोबारा बनाने होंगे।
अपडेट तक अस्थायी उपाय के तौर पर PHP डेवलपरों ने session.upload_progress.enabled=0 और memory_limit=-1 जैसे बदलाव सुझाए हैं। प्रशासकों को लॉग में बार-बार आने वाली HTTP 500 त्रुटियों और असामान्य रूप से बड़े PHPSESSID कुकीज़ की जांच करनी चाहिए। प्रभावित उत्पादों की सूची नीदरलैंड्स का NCSC-NL लगातार अपडेट कर रहा है।
देखने लायक ऐप्स
 SUMO: नंबर पज़ल
सही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
 Dialo: बोलकर भाषाएँ सीखें
AI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
 ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
EDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
इसी दिन की और ख़बरें
सभी देखें →
ESA समर्थित JASPER सिस्टम पायलटों को GPS स्पूफिंग की चेतावनी देगा
Iron Warriors: पोलैंड के छात्रों की कार एक लीटर में 837 किमी चली
ESA का Space HPC सुपरकंप्यूटर: 5 पेटाफ्लॉप्स की ताकत
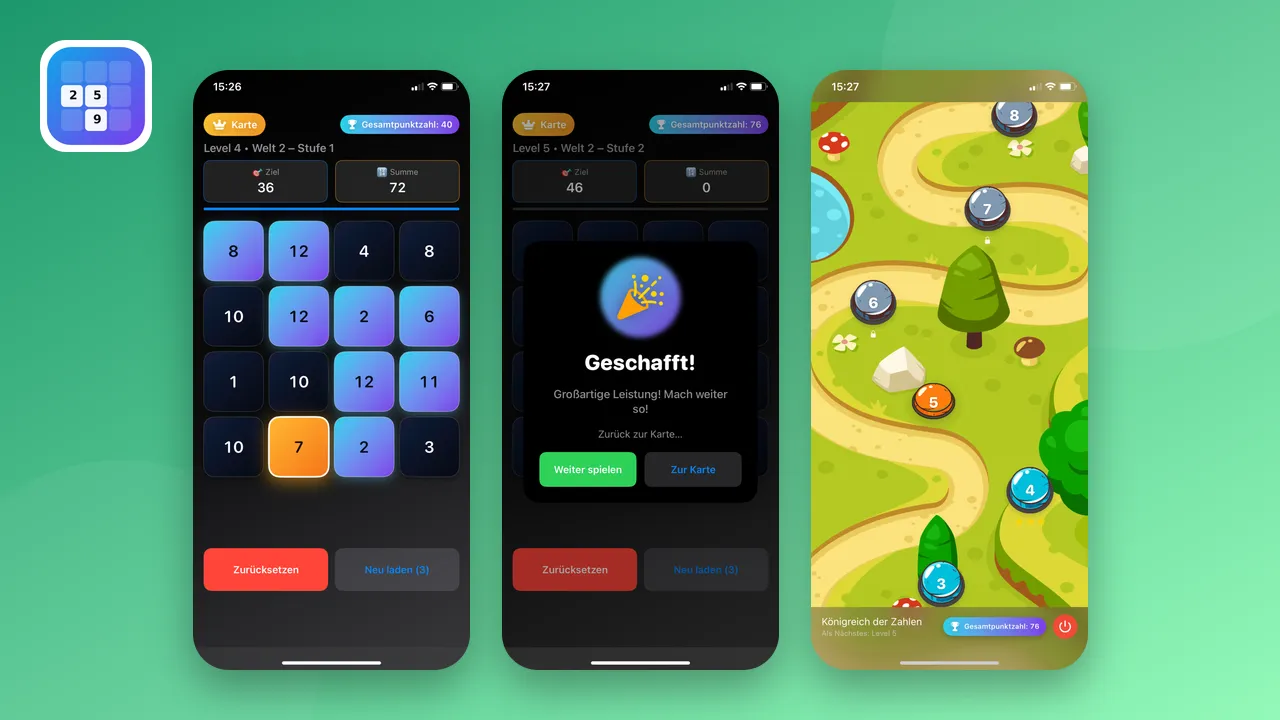
SUMO नंबर पज़ल: iOS और Android पर मुफ़्त मानसिक गणित का खेल
और पढ़ें:: सुरक्षा
सभी देखें →
Cohere का दावा: Alibaba के Qwen3.8-Flash-Next ने बीजिंग भेजना चाहा डेटा
SMS of Death: एक SMS से Android फोन की सेलुलर सेवा ठप

CrowdStrike: चार हैकर समूहों ने Claude Code से कराए साइबर हमले
