nginx HTTP/2 में गंभीर खामी: बिना लॉगिन कोड चलाना संभव
nginx में दो गंभीर बग मिले हैं, जिनसे हमलावर बिना लॉगिन सर्वर पर कोड चला सकता है। एक बग 2015 से कोड में छिपा था। फिक्स जारी हो चुका है।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
दुनिया में सबसे ज़्यादा इस्तेमाल होने वाले वेब सर्वर सॉफ़्टवेयर nginx में दो गंभीर सुरक्षा खामियां मिली हैं। इनके ज़रिए हमलावर बिना किसी लॉगिन के दूर बैठे सर्वर पर अपना कोड चला सकता है। इनमें से एक खामी 2015 से nginx के कोड में मौजूद थी।
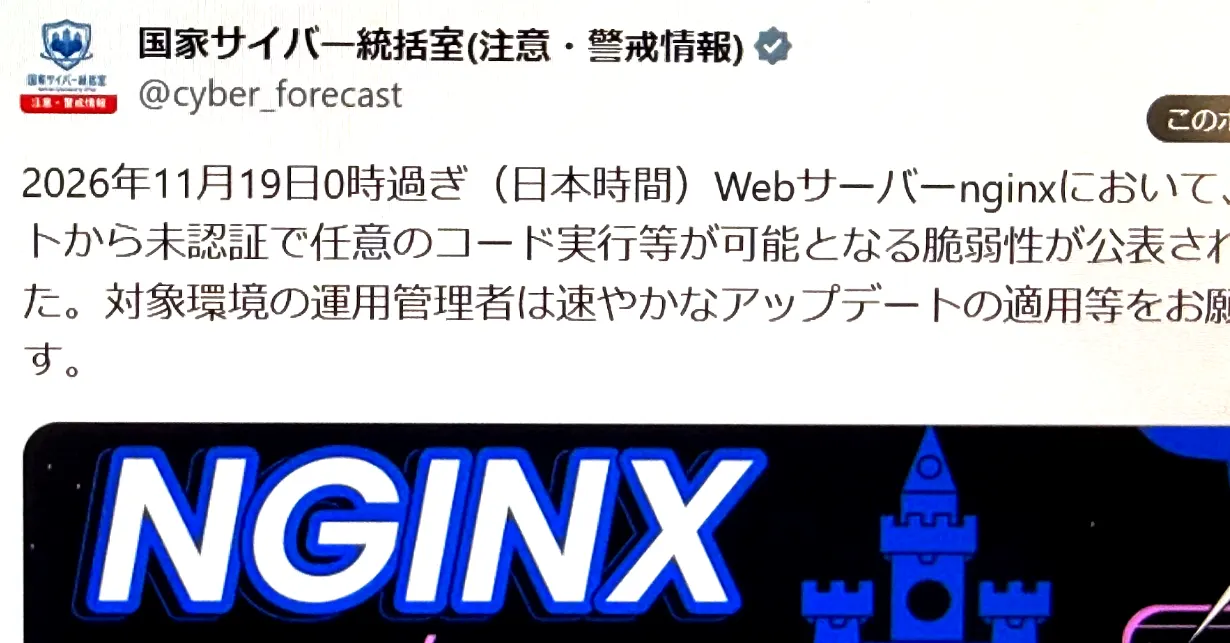
अमेरिकी कंपनी F5 ने 18 नवंबर को इसकी घोषणा की। दोनों खामियों को CVSS v4.0 पैमाने पर 9.2 अंक मिले हैं, यानी "क्रिटिकल" श्रेणी। F5 ने फ़िक्स वाला वर्शन जारी कर अपडेट की सलाह दी है। जापान सरकार के राष्ट्रीय साइबर समन्वय कार्यालय ने भी 19 तारीख को चेतावनी जारी कर जल्द अपडेट करने को कहा।
nginx क्या है और कौन-से सर्वर प्रभावित हैं?
nginx ओपन-सोर्स वेब सर्वर है। यह HTTPS ट्रैफ़िक संभालता है और उसे एप्लिकेशन या API तक भेजता है, इसलिए अक्सर वेब सिस्टम के सामने के दरवाज़े की तरह लगाया जाता है। खामियां उन सर्वरों पर असर डालती हैं जिनमें HTTP/2 चालू है, और असर वर्शन व कॉन्फ़िगरेशन पर निर्भर करता है। सफल हमले में कमांड चलाना, गोपनीय डेटा चुराना, वेबसाइट बदल देना या सेवा ठप करना संभव है।
दोनों खामियां क्या हैं?
CVE-2026-123633 "use-after-free" किस्म की खामी है, यानी इस्तेमाल में चल रही मेमोरी गलती से खाली हो जाती है और बाद में भी पढ़ी जाती है। यह तब सामने आती है जब nginx HTTP/2 अनुरोधों को किसी दूसरे सर्वर को भेज रहा हो और कनेक्शन की सीमा के करीब पहुंच जाए। तब खास ट्रैफ़िक से सर्वर बंद हो सकता है या कोड चलाया जा सकता है।
CVE-2026-123007 nginx 1.9.5 से मौजूद है, जो 2015 में आया था। समस्या HTTP/2 के "फ़्लो कंट्रोल" (डेटा की मात्रा नियंत्रित करने वाली व्यवस्था) की गणना में है, जिससे मेमोरी की सीमा के बाहर पहुंच हो सकती है। Wiz के मुताबिक HTTP/2 चालू होने पर सिर्फ़ स्टैटिक फ़ाइलें परोसने वाले सर्वर पर भी हमला सफल रहा।
अब क्या करें?
दोनों खामियां Wiz समेत कई सुरक्षा कंपनियों ने अलग-अलग खोजकर F5 को बताईं। Wiz ने इन्हें अपने AI कोड-स्कैन प्लेटफ़ॉर्म "Wiz Atlas" से पकड़ा और असर जांचने में "Gemini 4 Carbon" व "ChatGPT 5.6 Sol" का इस्तेमाल किया। अगर फ़िक्स वाले वर्शन पर तुरंत नहीं जा सकते, तो Wiz अस्थायी उपाय के तौर पर HTTP/2 बंद करने की सलाह देती है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Los Santos बाढ़ अध्ययन: वैज्ञानिकों ने GTA 5 का शहर डुबोया
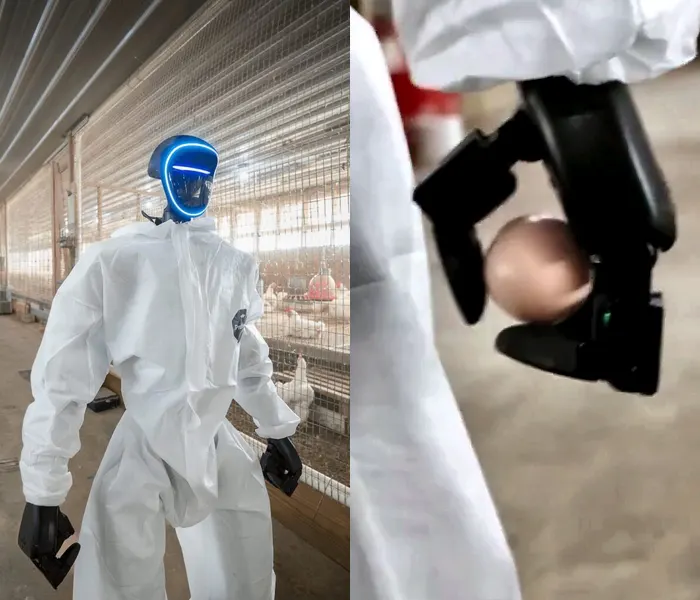
Howl रोबोट: मुर्गीघर के फर्श से अंडे उठाना सीख रहा है
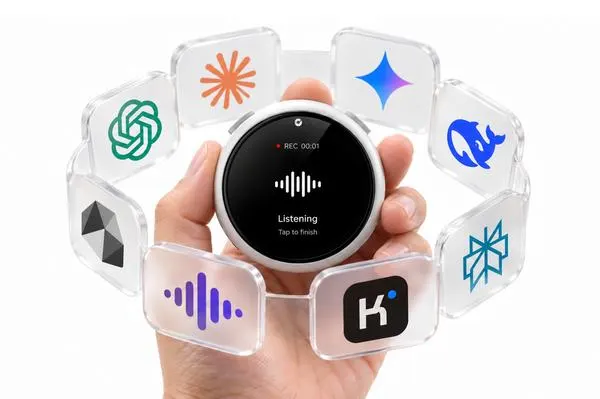
Taco AI: स्टॉपवॉच जैसा वॉयस रिमोट, एयर माउस भी बनता है
.zr डोमेन: मृत देश का कोड किसका है और .su अब भी क्यों चल रहा है
और पढ़ें:: सुरक्षा
सभी देखें →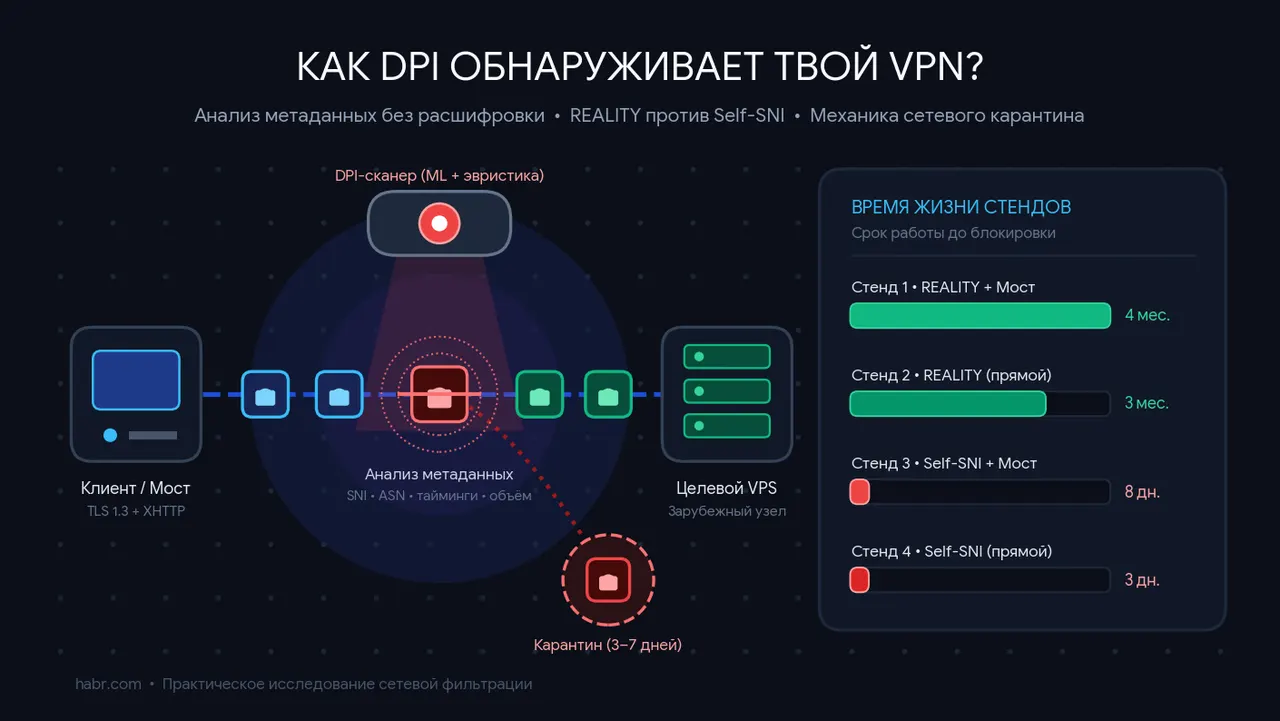
DPI VPN कैसे पकड़ता है: चार होम-मेड सर्वर, दो 3 और 8 दिन में बंद

Windows 11 Emerging Risks: खतरनाक ऐप और ड्राइवर पर चेतावनी

Optimizely हैक: BBC, Ikea और Zoom की साइटों पर चला खतरनाक स्क्रिप्ट
