DPI VPN कैसे पकड़ता है: चार होम-मेड सर्वर, दो 3 और 8 दिन में बंद
एक शौकिया ने चार खुद बनाए VPN सर्वर चलाए और देखा कि डीप पैकेट इंस्पेक्शन उन्हें कैसे बंद करता है। दो महीनों चले, दो सिर्फ 3 और 8 दिन में बंद हो गए।
 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
जिस VPN सर्वर को आपने खुद बनाया, वह कितने दिन चलेगा? रूसी भाषा के एक लेखक ने इसे परखने के लिए चार निजी VPN सर्वर खड़े किए और देखा कि DPI (डीप पैकेट इंस्पेक्शन, यानी ट्रैफिक की गहराई से जाँच करने वाला फ़िल्टर) उनके साथ क्या करता है। नतीजा: दो सर्वर महीनों चले, जबकि दो सिर्फ 3 और 8 दिन में ब्लॉक हो गए।
लेखक साफ़ कहते हैं कि यह VPN का प्रचार नहीं है और न ही सेटअप गाइड। मकसद सिर्फ यह समझना था कि आज के फ़िल्टर कैसे काम करते हैं। सारे सर्वर सिर्फ उनके निजी टेस्ट के लिए थे और इस्तेमाल भी वही करते थे।
DPI VPN को कैसे पकड़ता है: क्या आज़माया गया
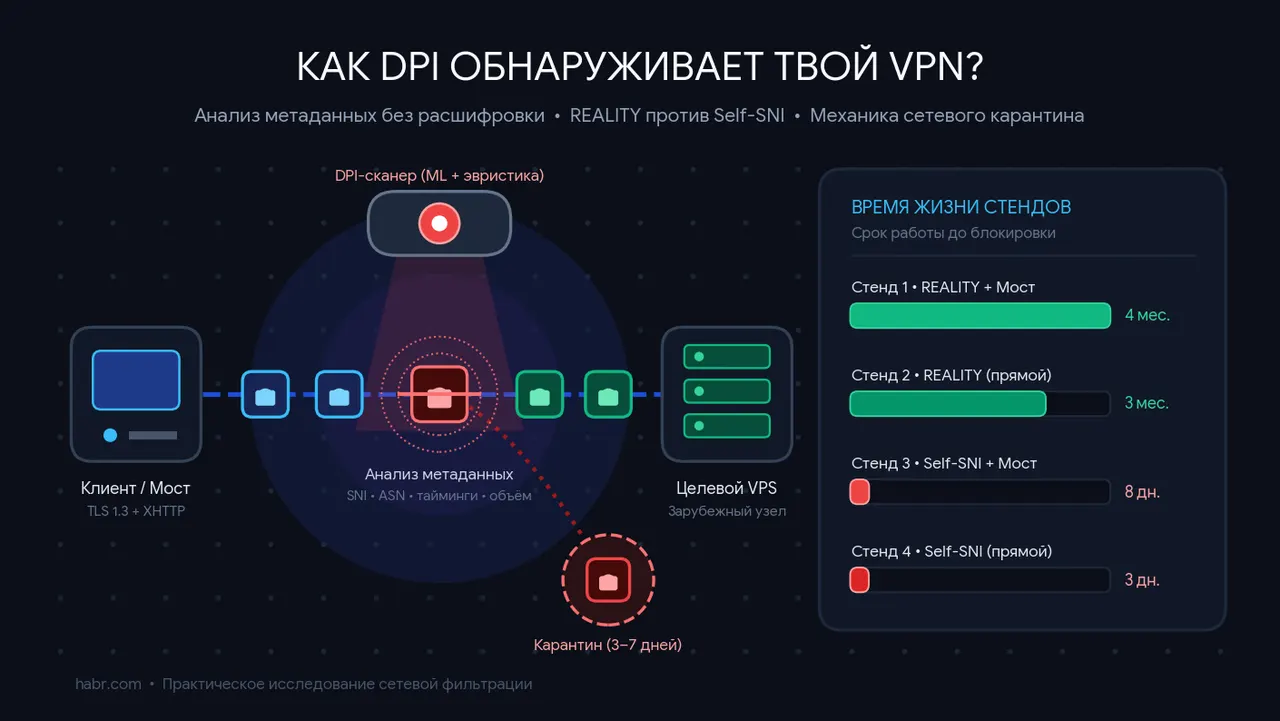
चारों सेटअप में मुख्य रूप से VLESS प्रोटोकॉल XHTTP ट्रांसपोर्ट के ऊपर चलता था। लेखक ने सिर्फ दो चीज़ें बदलीं। पहली, टोपोलॉजी: सीधा कनेक्शन या रूस में रखे बीच के सर्वर से होकर। दूसरी, छिपाने का तरीका: REALITY या Self-SNI। नतीजे यूँ रहे: एक सर्वर 4 महीने चला और नवंबर की शुरुआत में लेखक ने उसे खुद बंद किया। एक अक्टूबर के अंत में, यानी करीब 3 महीने बाद ब्लॉक हुआ। एक 8 दिन बाद (16 नवंबर) और एक 3 दिन बाद (10 नवंबर) ब्लॉक हुआ।
लेखक के होस्टिंग प्रोवाइडर ने ग्राहकों को लिखा था कि REALITY छोड़कर Self-SNI अपनाएँ, क्योंकि उसके मुताबिक REALITY की वजह से DPI बुरे यूज़र पहचान लेता है। प्रयोग में उल्टा निकला। REALITY वाले सर्वर 3-4 महीने चले, जबकि Self-SNI वाले 3 और 8 दिन में गए। लेखक का निष्कर्ष है कि किसी बड़ी लोकप्रिय साइट की आड़ में ट्रैफिक छिपाना, अकेले VPS को अपने डोमेन वाली निजी API बताने से ज़्यादा भरोसेमंद रहा। बीच के सर्वर वाले सेटअप भी काफ़ी ज़्यादा टिके, हालाँकि लेखक मानते हैं कि इसमें दूसरे कारण भी हो सकते हैं।
क्या ब्लॉक हमेशा के लिए होता है?
लेखक के अनुभव में नहीं। ब्लॉकिंग के बाद कुछ दिन ping बंद रहा, फिर लौटा, फिर बंद हुआ, जबकि SSH और HTTP काम नहीं करते रहे। एक मामले में पड़ोसी IP सार्वजनिक ब्लॉक-सूचियों में दिखा और करीब एक हफ़्ते बाद लेखक का अपना IP पूरी तरह खुल गया। इससे लगता है कि पूरे सबनेट पर भी रोक लगती है और संयोग से फँसे पते बाद में छोड़ दिए जाते हैं।
उनकी सलाह है कि ping बंद हो तो तुरंत IP न बदलें, 5-7 दिन रुकें। लगता है कि पते को 3-7 दिन के "क्वारंटीन" में रखा जाता है। पर दोबारा पकड़े जाने पर स्थायी बैन की संभावना है, जैसा उनके तीसरे सर्वर के साथ हुआ, जब उन्होंने अनब्लॉक होने के बाद फिर VLESS पैकेट भेजे। इसलिए ब्लॉक के बाद VPN सर्वर का कोर बंद कर देना बेहतर है।
लेखक यह भी कहते हैं कि नतीजे उनके अपने अनुभव पर टिके हैं और आपके यहाँ अलग हो सकते हैं।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
.zr डोमेन: मृत देश का कोड किसका है और .su अब भी क्यों चल रहा है

Windows 11 Emerging Risks: खतरनाक ऐप और ड्राइवर पर चेतावनी

Optimizely हैक: BBC, Ikea और Zoom की साइटों पर चला खतरनाक स्क्रिप्ट