Optimizely हैक: BBC, Ikea और Zoom की साइटों पर चला खतरनाक स्क्रिप्ट
हमलावरों ने BBC या Ikea को सीधे नहीं छुआ। उन्होंने A/B टेस्टिंग कंपनी Optimizely को हैक किया और उसी के भरोसेमंद सर्वर से 17 घंटे कार्ड चुराने वाला कोड बंटता रहा।

 SUMO· नंबर पज़ल
 Dialo· बोलकर भाषाएँ सीखें
 ediviewer· EDI फ़ाइलें दस्तावेज़ की तरह पढ़ें
 giftdetect· मिनटों में सही तोहफ़ा
BBC, Ikea और Zoom जैसी साइटों में सीधे सेंध लगाना लगभग नामुमकिन माना जाता है। इसलिए हमलावरों ने दूसरा रास्ता चुना: उन्होंने इन साइटों को सेवा देने वाली कंपनी Optimizely को हैक कर लिया।
Optimizely हैक में क्या हुआ
16 नवंबर, सोमवार को A/B टेस्टिंग देने वाली कंपनी Optimizely में सेंध लगी। कंपनी के मुताबिक हमलावरों ने खाता बनाने की प्रक्रिया की एक खामी का फायदा उठाकर दुर्भावनापूर्ण कोड डाल दिया। यह कोड फिर उन वेबसाइटों तक पहुंच गया जो कंपनी की सेवा इस्तेमाल करती हैं।
हमला करीब 17 घंटे चला। कोड BBC, Ikea, CNN, Fox News, Zoom और Air France-KLM जैसी साइटों तक पहुंचा। वह बैंक कार्ड का डेटा चुरा सकता था, बिना अपडेट वाले iPhone और iPad पर exploit चलाता था और क्रिप्टो वॉलेट के पते बदल देता था। साइट चलाने वाली कंपनियों को भनक तक नहीं लगी।
समस्या की जड़ यह थी कि कोड cdn.optimizely.com से आ रहा था, यानी कंपनी के आधिकारिक सर्वर से, वैध सर्टिफिकेट के साथ। ब्राउज़र के लिए वह असली स्क्रिप्ट थी। इसे Report URI के Scott Helme ने पकड़ा। उन्होंने Optimizely की 1,611 स्क्रिप्ट जांचीं और 178 संगठनों की 188 स्क्रिप्ट संक्रमित मिलीं।
A/B टेस्टिंग क्या है और Optimizely क्यों निशाना बनी
A/B टेस्टिंग में आधे यूज़र्स को हरा बटन और आधों को नीला बटन दिखाया जाता है। जिस पर ज्यादा क्लिक मिलें, वही रखा जाता है। Optimizely यह सुविधा दूसरी कंपनियों को तैयार देती है। साइटें हर विज़िट पर उसकी छोटी स्क्रिप्ट लोड करती हैं, जिसमें कंपनियां अपना कोड भर सकती हैं। इससे अपने सर्वर छुए बिना साइट बदली जा सकती है, और हमलावर यहीं से घुसे।
कितना नुकसान हुआ
Report URI के शुरुआती आंकड़ों के मुताबिक हमलावर के वॉलेट में करीब 7,000 डॉलर का क्रिप्टो आया, हालांकि कुछ वॉलेट हमले से पहले भी सक्रिय थे। iPhone या iPad के असल में हैक होने का कोई सबूत नहीं है। चोरी हुए कार्ड या कुकीज़ की संख्या भी पता नहीं है।
Optimizely ने अब तक यह नहीं बताया कि खामी ठीक-ठीक क्या थी, कितने विज़िटर्स को कोड मिला या हमलावर कौन हैं। फरवरी में भी कंपनी फोन फिशिंग हमले के बाद सेंध की बात मान चुकी है।
देखने लायक ऐप्स
SUMO: नंबर पज़लसही खाने चुनें, जोड़ें, लक्ष्य तक पहुँचें। सीखना आसान, महारत मुश्किल। मुफ़्त, हर उम्र के लिए।
Dialo: बोलकर भाषाएँ सीखेंAI बातचीत साथी से बात करें; हर वाक्य सुधरकर आपकी भाषा में समझाया हुआ लौटता है। 9 भाषाएँ, A1 से C2 तक।
ediviewer: EDI फ़ाइलें दस्तावेज़ की तरह पढ़ेंEDIFACT और X12 संदेश खोलें, हर सेगमेंट की व्याख्या देखें, JSON/XML में बदलें, PDF और Excel में निर्यात करें। स्थानीय रूप से चलता है, कोई अपलोड नहीं।
giftdetect: मिनटों में सही तोहफ़ाचुनें किसके लिए, किस मौके पर और कैसा स्वभाव। सर्च इंजन स्थानीय दुकानों के उत्पाद विवरण पढ़कर सबसे उपयुक्त विकल्प ऊपर रखता है। मुफ़्त, बिना साइन-अप।
इसी दिन की और ख़बरें
सभी देखें →
Windows 11 Emerging Risks: खतरनाक ऐप और ड्राइवर पर चेतावनी
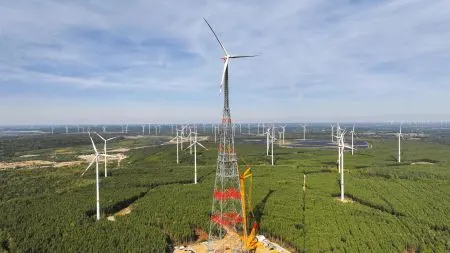
दुनिया का सबसे ऊंचा विंड टर्बाइन जर्मनी के शिपकाऊ में बिजली देने लगा
Supernova SN 2026ahvu: एस्टेरॉयड अलर्ट सिस्टम ने पकड़ा विस्फोट